


ネットワーク中心のMDRサービス:市場シェア分析、業界動向と統計、成長予測(2027年~2032年)
Network-Centric MDR Services - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2027 - 2032)


- 発行日
- ページ情報
- 英文 185 Pages
- 納期
- 2~3営業日
- 商品コード
- 2186101
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
Mordor Intelligenceによると、ネットワーク中心型MDRサービスの市場規模は、2026年の17億8,000万米ドル、2027年の21億米ドルから、2032年までに45億5,000万米ドルへと拡大すると予測されており、2027年から2032年までの年間平均成長率(CAGR)は16.72%となる見込みです。
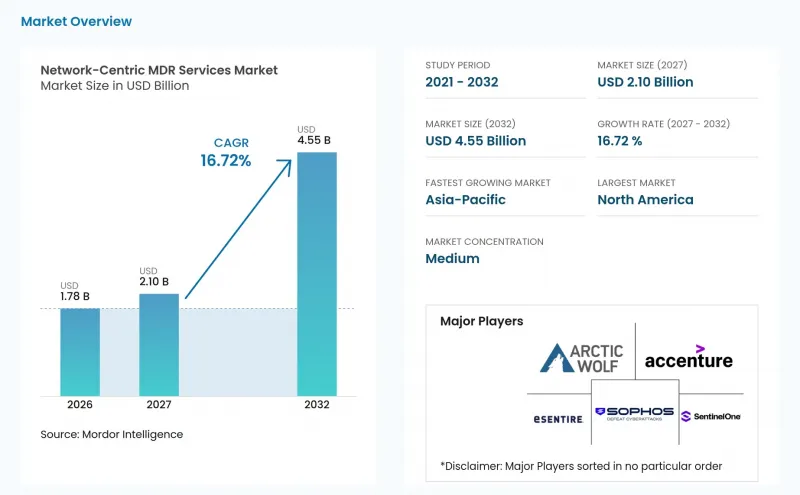
世界のネットワーク中心型MDRサービス市場の動向と洞察
サイバーセキュリティ人材不足による24時間365日の検知ニーズ
有能なセキュリティ担当者の不足により、組織が検知・対応サービスを購入する方法に変化が生じています。ISACAの報告によると、2025年にはサイバーセキュリティチームの55%が人員不足に陥っており、65%の組織でセキュリティ関連のポストが空席となっていました。また、同調査では、回答者の50%が既存スタッフの定着に困難を抱えていることが明らかになりました。ISC2の調査によると、2025年には実務担当者の59%が「重大」または「著しい」スキルギャップを認識しており、これは2024年の44%から増加しています。AIセキュリティとクラウドセキュリティが特に人材不足が深刻な分野として挙げられており、これにより、トラフィック分析や脅威ハンティングを社内で継続的に実施することが困難になっています。組織が、24時間365日体制のセキュリティオペレーションセンターを自社で構築することなく、管理されたチームを活用して継続的な監視を行う場合、ネットワーク中心型MDRサービス市場は恩恵を受けます。
ランサムウェア、AIを活用した攻撃、および横方向の移動リスクの増加
ランサムウェアの活動により、企業ネットワーク内での動きを早期に検知する必要性が高まっています。Zscalerの報告によると、2026年のランサムウェアによるデータ流出量は前年比275%増の896.2テラバイトに達しました。同報告書では、ランサムウェアの支払額が3億2,800万米ドルに上ったことも記録されています。CrowdStrikeは2026年3月、攻撃者がAIを活用して作戦の速度と規模を拡大していると報告しました。ネットワークテレメトリは、エンドポイントエージェントが存在しない場合や無効化されている場合でも、イースト・ウエストのトラフィックパターンを明らかにすることができます。このため、オペレーショナルテクノロジー(OT)、接続デバイス、およびエンドポイントソフトウェアを展開できないシステムを含む環境において、ネットワークの可視性は重要となります。
データプライバシー、主権型クラウド、および国境を越えたテレメトリの制約
データ居住地に関する規制により、プロバイダーが国境を越えてネットワークテレメトリを一元化する能力が制限される場合があります。欧州の規制対象企業は、サービスパートナーを選定する際、リスク管理および第三者による監督に関するDORAの要件を考慮しなければなりません。同様のローカライゼーション要件は、中国、インド、韓国におけるサービス提供にも影響を及ぼす可能性があります。プロバイダーは、これらの市場で規制対象組織にサービスを提供する前に、地域ごとのインフラストラクチャと現地の運用能力を確保する必要があるかもしれません。その結果生じるデータの分離により、顧客環境全体に適用される脅威インテリジェンスの範囲が狭まる可能性があります。小規模なプロバイダーは、必要な主権型導入モデルを実証できない場合、調達プロセスから除外される可能性があります。
セグメント分析
2026年、24時間365日のマネージド・セキュリティ・オペレーションおよび脅威ハンティング・サービスは、ネットワーク中心のMDRサービス市場シェアの63.14%を占めました。この状況は、単なるソフトウェアライセンスではなく、継続的な運用体制に対する需要を反映しています。セキュリティ担当者が限られている組織は、アラートの確認、調査、インシデント対応を外部チームに委託することができ、これにより、すべてのシフトやインシデントの種類にわたって専門家の体制を維持するという課題を軽減できます。ISACAの調査によると、2025年にはサイバーセキュリティチームの55%が人員不足に陥っていました。この人材不足を背景に、監視機能と経験豊富なアナリストを組み合わせた契約が支持されています。一方、マネージドソフトウェアやアプライアンスの購入者は、継続的な監視を維持するために、技術とサービス契約を組み合わせて利用することがよくあります。この仕組みにより、プロバイダーは監視プラットフォームとその周辺の専門的な運用業務の両方を販売できるようになります。また、プロアクティブな脅威ハンティングは、単なるアラートの確認にとどまらず、インシデントが確定して業務に支障をきたす前にアナリストが不審な活動を検証できるため、契約価値を高めることができます。また、プロバイダーは、特に顧客が、単にアラートを生成するだけでなく、複雑な活動を調査できるという証拠を求めている場合、攻撃者のエミュレーションや仮説に基づいた調査を活用して、自社のサービスを差別化しています。したがって、ネットワーク中心のMDRサービス市場では、テクノロジー、熟練したアナリスト、そして明確な対応プロセスを結びつけることができるプロバイダーが評価されます。24時間体制で専任の社内チームを配置することが困難な顧客、特に信頼性の高い対応体制を必要としながらも社内のセキュリティリソースが限られている組織においては、人間主導の運用が依然として中心的な役割を果たしています。
2026年には、フルマネージド型ネットワークMDRが収益の65.47%を占めました。このモデルは、ネットワーク監視を継続的に運用する人員を欠く中規模組織にとって、依然として魅力的な選択肢となっています。共同管理型ネットワークMDRは、2032年までCAGR18.42%で拡大すると予測されています。この急速な成長見通しは、社内チームを擁しつつも、追加の対応能力や専門的な知見を必要とする組織からの需要を反映したものです。購入企業は、脅威インテリジェンスや運用サポートをプロバイダーに委託しつつ、特定のセキュリティに関する意思決定権を保持することができます。成熟したセキュリティチームが、業務を完全に委ねることなくサポートを求める場合、共同管理型のネットワーク中心型MDRサービス市場規模は拡大する見込みです。
これらのモデルの違いは、あるモデルが別のモデルに取って代わるというよりも、購入者のニーズの変化を反映したものです。というのも、組織によって内部の能力、管理の好み、専門スタッフの確保状況は大きく異なるからです。早期導入企業は、導入や運用に関する責任が単純であるため、フルマネージドサービスを選択することが多かった一方、内部プログラムがより整備された組織は、その後、共同管理型運用へと移行し、特定のタスクに対する責任を維持しつつ、専門的な調査や継続的な監視についてはプロバイダーの支援を受けることができます。共通のプラットフォーム上で両方のモデルを提供するベンダーは、顧客の運用モデルが変化しても顧客を維持することができます。これにより、顧客を他社に奪われることなく、既存の関係を拡大する機会が生まれます。また、このモデルにより、ベンダーは、人員不足の顧客と、特定の分野におけるアナリストの増強を求める組織の両方にサービスを提供できるようになり、いずれのグループにも同じ運用アプローチを採用することを強いる必要がなくなります。
地域別分析
2026年、北米は売上高の43.93%を占めました。同地域のネットワーク中心型MDRサービス市場には、継続的なインシデント対応を必要とする金融サービス、政府機関、および企業の購入者が多数存在しており、広範な運用範囲と確立された対応プロセスを備えたプロバイダーへの需要を支えています。Zscalerの参照データセットによると、観測された世界全体のランサムウェア活動の50.7%が米国で発生しました。このような脅威への曝露は、組織が重大な業務への影響が生じる前に不審な活動を特定し封じ込めようとするため、より成熟したマネージド検出サービスへの需要を支えています。カナダは金融サービス分野におけるさらなる機会を提供しており、一方、メキシコにおける製造業の拡大はオペレーショナルテクノロジー(OT)セキュリティへの需要を支えています。また、北米におけるネットワーク中心型MDRサービスの市場シェアは、プラットフォームプロバイダーやマネージドセキュリティサービスの機能が集積していることによっても強化されています。
欧州のネットワーク中心型MDRサービス市場は、規制主導型の需要構造を呈しており、コンプライアンス要件がセキュリティ予算、サプライヤーの選定、および対応準備態勢を実証する記録の必要性に直接的な影響を及ぼしています。ENISAの調査によると、調査対象組織の70%が、サイバーセキュリティ投資の主な促進要因としてNIS2、DORA、およびサイバーレジリエンス法を挙げています。2025年半ばまでに、EU加盟27カ国のうち14カ国がNIS2を国内法に完全に組み込みました。これは、地域全体で実施が進むにつれてコンプライアンス活動が継続されることを意味します。一方、英国ではセキュリティ人材の不足も課題となっており、特に企業が持続的なセキュリティ対策が必要であるもの、必要な専門家を社内ですべて採用・維持できない場合、マネージドサービスの利用が促進されています。
アジア太平洋地域のネットワーク中心型MDRサービス市場は、2027年から2032年にかけてCAGR19.68%で拡大すると予測されています。この成長率により、同地域はネットワーク中心型MDRサービス市場において最も急速に成長している地域となります。同地域ではクラウドサービスの導入が急速に進んでいる一方で、多くの組織が経験豊富なセキュリティアナリストの不足に直面しており、複雑で分散した環境を監視できる外部チームへの需要が高まっています。中国、インド、韓国では、データローカライゼーションの要件により、プロバイダーの選定がより複雑になる可能性があります。これは、規制対象の顧客に対して、プロバイダーが現地でのデータ処理、インフラ、およびサービス体制を整備する必要があるためです。また、企業が通信事業者を通じてマネージドサービスを購入する市場では、通信事業者主導のサービスモデルも重要となります。一方、南米、中東・アフリカは、依然として発展初期段階の市場として位置づけられています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- サイバーセキュリティ人材の不足による24時間365日の検知ニーズ
- ランサムウェアの増加、AIを活用した攻撃、およびラテラルムーブメントのリスク
- 検証可能な対応に関する規制およびサイバー保険の要件
- クラウド、ハイブリッドワーク、およびIoT/OTによる攻撃対象領域の拡大
- エンドポイント主導型XDRにおける欠落していたレイヤーとしてのネットワークテレメトリ
- サージ耐性を備えた地域別SOCカバレッジ:取締役会レベルの要件として
- 市場抑制要因
- データプライバシー、ソブリンクラウド、および国境を越えたテレメトリに関する制約
- マルチベンダーのセキュリティスタックにおける統合の複雑さ
- ストレス下におけるアナリストの品質とSLAのパフォーマンスのばらつき
- 管理されていないIoT、OT、および医療機器の死角
- 業界バリューチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
- マクロ経済要因が市場に与える影響
第5章 市場規模と成長予測
- サービス構成要素別
- マネージドNDRソフトウェアおよび仮想アプライアンス(ライセンス/サブスクリプション)
- 24時間365日体制のマネージド・セキュリティ・オペレーションおよび脅威ハンティング・サービス
- サービスモデル別
- フルマネージド・ネットワークMDR
- 共同管理型ネットワークMDR
- 展開モード別
- クラウドベース
- オンプレミス
- ハイブリッド
- 組織規模別
- 大企業
- 中小企業
- ネットワークアーキテクチャ別
- エンタープライズLAN/WANネットワーク
- クラウドおよびハイブリッド仮想ネットワーク
- OT/ICSおよびIoTネットワーク
- 産業分野別
- 銀行・金融サービス・保険
- ヘルスケア・ライフサイエンス
- 政府・公共部門
- IT・通信
- エネルギー・ユーティリティ
- 製造業
- その他の産業分野
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- 英国
- ドイツ
- フランス
- イタリア
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋諸国
- 中東
- サウジアラビア
- アラブ首長国連邦
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- その他のアフリカ諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Accenture plc
- Arctic Wolf Networks, Inc.
- CrowdStrike Holdings, Inc.
- Sophos Group plc
- eSentire Inc.
- Rapid7, Inc.
- SentinelOne, Inc.
- Palo Alto Networks, Inc.
- Red Canary(a Zscaler Company)
- Expel, Inc.
- LevelBlue
- ReliaQuest, LLC
- Kroll, LLC
- IBM Corporation
- Google LLC(Mandiant)
- Microsoft Corporation
- Tata Consultancy Services Limited
- NTT DATA Corporation
- Orange Business
- WithSecure Corporation