


マネージド検出エンジニアリングサービス:市場シェア分析、業界動向と統計、成長予測(2027年~2032年)
Managed Detection Engineering Services - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2027 - 2032)


- 発行日
- ページ情報
- 英文 175 Pages
- 納期
- 2~3営業日
- 商品コード
- 2185899
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
Mordor Intelligenceによると、マネージド・ディテクション・エンジニアリング・サービスの市場規模は、2026年の49億1,000万米ドルから2027年には61億1,000万米ドルへと拡大し、2027年から2032年にかけてCAGR22.75%で推移し、2032年には170億3,000万米ドルに達すると予測されています。
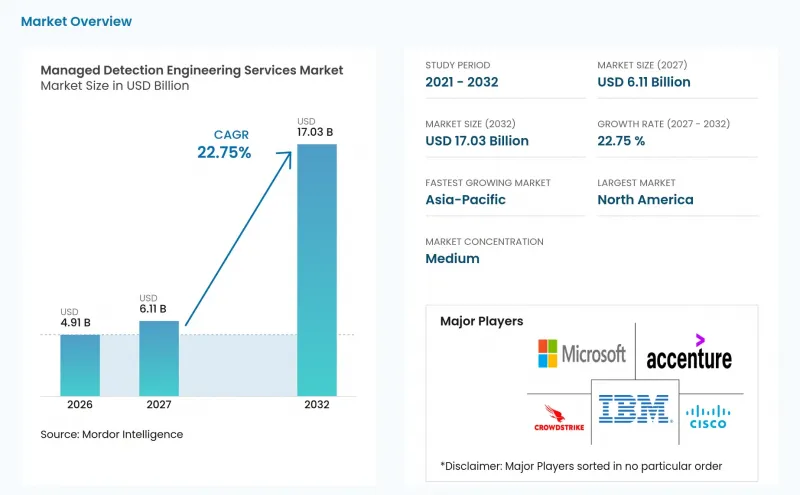
世界のマネージド・ディテクション・エンジニアリング・サービス市場の動向と洞察
ランサムウェアおよびIDを標的とした攻撃の激化
IDを標的とした侵入手法により、注目は境界警報から、アカウント、権限、認証をめぐる行動へと移行しています。ソフォス社の調査によると、認証情報が侵害されたインシデントの59%で多要素認証が導入されておらず、ランサムウェアのペイロードの88%は通常の業務時間外に展開されていました。センペリス社の報告では、ランサムウェア攻撃の87%が、Active Directory、Entra ID、OktaなどのIDシステムを標的としていました。ベライゾンの報告によると、情報漏洩事案の44%でランサムウェアが確認され、脆弱性の悪用は34%増加しました。そのため、「マネージド・ディテクション・エンジニアリング・サービス」市場は、IDに特化したルールを構築し、システム間の不審な活動を相関分析し、通常のアカウント動作と特権の悪用を区別し、調査チームのために証拠を保全するサービスによって支えられています。認証情報の悪用は、日中の業務時間のみに対応するチームが対応する前に、初期アクセスから重要インフラへと拡大する可能性があるため、継続的な監視が重要です。
クラウド、ハイブリッド、マルチクラウドにおける攻撃対象領域の拡大
ハイブリッドおよびマルチクラウド環境では、プロバイダー、IDモデル、ログ形式によって異なるセキュリティデータが生成されます。Tenableの調査によると、82%の組織がハイブリッド環境を運用しており、63%が1社以上のクラウドプロバイダーを利用し、平均2.7のクラウド環境を管理していることが判明しました。あるプラットフォーム向けに作成された検知ルールは、別の環境を効果的に監視できるようになるまでに、多くの場合、さらなる調整が必要となります。国際電気通信連合(ITU)は2025年12月、ログの相関分析やリアルタイム監視を含むマルチクラウドのセキュリティ実践を網羅した勧告「ITU-T X.1649」を発表しました。これにより、クラウドワークロード全体で共通のセキュリティ対策を必要とする顧客にとって、エンジニアリング能力の重要性がさらに高まっています。マネージド・ディテクション・エンジニアリング・サービス市場は、このニーズから恩恵を受けています。なぜなら、プロバイダーはテレメトリデータを標準化し、クラウドプロバイダー間で異なるフィールドを整合させ、複数のインフラ環境にわたってルールを維持し、信頼性の低いアラートが発生する前に変更内容を検証することができるからです。
データの主権と国境を越えた調査の制約
データのローカライゼーション要件は、共有された検知インフラを通じて行われる調査を複雑にする可能性があります。2025年の調査によると、国境を越えた電子証拠の収集は、相互司法共助の手続きによって遅延する可能性がある一方、一部のシステムではログの保持期間がわずか24時間に留まることが判明しました。GDPRや中国の「個人情報保護法」は、個人データの保管および転送先について条件を課しています。ケンブリッジ大学による法的分析では、域外調査の要請と、クラウドデータがホストされている管轄区域におけるデータ主権の義務との間で、対立が深まっていることが指摘されています。プロバイダーは、これらの義務を満たすために、地域ごとのインフラストラクチャや個別の運用プロセスを必要とする可能性があります。これにより、ルールの更新が遅れたり、個別の保存・アクセスプロセスが必要になったり、国際的な顧客間で共通の行動基準を使用する能力が制限されたりする恐れがあります。
セグメント分析
2026年、マネージド・ディテクション・エンジニアリングは売上高シェアの28.31%を占めました。マネージド・ディテクション・エンジニアリング・サービス市場において、これは、企業が「検出アズ・コード(Detection-as-Code)」の継続的なパートナーシップを好む傾向を反映しています。このパートナーシップでは、コンテンツが一度限りの監視導入として提供されるのではなく、構築、テスト、調整、および保守が行われます。プロバイダーは、稼働中の顧客環境に対してロジックを作成、テスト、および改良を行います。この作業には、ルールの開発と最適化、脅威ハンティング、セキュリティ監視、およびインシデント対応が含まれます。これにより、顧客はすべての機能を社内で構築する必要なく、より広範なSOC(セキュリティオペレーションセンター)のカバー範囲を確保できます。
マネージド・セキュリティ・オートメーションおよびオーケストレーションは、2032年までCAGR23.97%で拡大すると予測されています。これは、信頼性の高いシグナルが検出された後のアカウント無効化、エンドポイントの隔離、およびOAuthトークンの失効をサポートします。シスコは2025年9月、自然言語によるプレイブック作成機能を含むエージェント型AI機能を導入しました。マネージド・ディテクション・エンジニアリング・サービス市場は、プロバイダーが日常的なワークフローを自動化し、対応措置の順序を文書化し、ビジネス上重要なアカウントに関する検証や複雑な調査のためにアナリストを確保することで、恩恵を受けることができます。
2026年、SIEM検出ルールは収益の26.41%を占めました。マネージド・ディテクション・エンジニアリング・サービス市場において、その地位は、顧客が置き換えではなく改善を求めている既存のSIEM導入基盤を反映しています。特に、レポート作成プロセス、アラート調査、および過去のセキュリティ記録がすでにそのプラットフォームに依存している場合において顕著です。SIEMルールは、ログやイベントを調査用のアラートに変換します。Sigmaは、複数のSIEMフォーマットに変換可能な検出言語を提供しています。2025年のZenodoガイドでは、Splunk SPL、Elastic ES|QL、Microsoft KQL、およびIBM QRadar AQLへの変換例が記載されています。
SOARプレイブックおよび自動対応ロジックは、2032年までCAGR24.61%で拡大すると予測されています。このセグメントでは、アラートの充実化、調査、封じ込め、および文書化のために定義されたワークフローを使用しており、プロバイダーは複数のツールからコンテキスト情報を収集し、適切な担当者にアクションを割り当て、下された決定について理解しやすい記録を残すことが可能になります。マネージド・ディテクション・エンジニアリング・サービス市場では、これらのワークフローを活用することで、顧客間でサービス提供の一貫性を高めつつ、各顧客の承認ルールやリスク許容度に合わせてプレイブックを適応させることが可能です。
地域別分析
2026年、北米はマネージド・ディテクション・エンジニアリング・サービス市場の41.64%のシェアを占めました。同市場において、この地域は、成熟したサイバーセキュリティプログラム、厳格な情報開示要件、プロバイダーの集中、および高度なエンドポイント、クラウド、電子メール、IDセキュリティツールをすでに運用している多くの企業の存在といった恩恵を受けています。米国証券取引委員会(SEC)の開示規則、継続的診断プログラム、およびFedRAMP要件が、マネージドモニタリングへの需要を支えています。Rapid7は2025年11月、エンドポイント、クラウド、ID、電子メール環境全体で24時間365日の検知および対応を提供するため、マイクロソフトとのパートナーシップを拡大しました。カナダとメキシコでは、金融サービスや製造業からの需要が加わっており、これらの業界の顧客は、既存のエンタープライズシステム、クラウドワークロード、分散した運用拠点全体で機能する検知範囲を必要とすることがよくあります。
欧州の需要動向は、規制要件と脅威環境によって形作られています。DORAおよびNIS2は、金融機関、重要サービス事業者、および重要ITサプライヤー間の調達に影響を与えています。欧州と米国では報告要件が異なるため、社内チームがこれらを調整するのは困難な場合があります。ドイツ、英国、フランス、イタリア、およびその他欧州諸国では、製造業や重要インフラ分野において、各国の指針やNIS2の実施が進展しており、ビジネスチャンスが生まれています。
アジア太平洋地域は、2032年までCAGR23.91%で拡大すると予測されています。マネージド・ディテクション・エンジニアリング・サービス市場において、同地域は、デジタルインフラの拡大、サイバーセキュリティへの公的投資、マネージドサービスの普及率の低さ、およびクラウドやコネクテッドサービスの利用増加に伴い継続的な監視を必要とする組織基盤の拡大に支えられています。SK Shieldusは、2025年にアジア太平洋地域におけるマネージド検出・対応(MDR)の主要企業として認められ、地域に最適化されたSaaS型MDRポータルを複数の地域に拡大しています。インド、韓国、その他の経済圏では、現地に適応したサービスに対する需要が高まっています。南米、中東・アフリカは依然として初期段階の市場であり、BFSI(銀行・金融・保険)および政府のニーズは、各国のサイバーセキュリティ戦略、継続的なモニタリングやインシデントへの備えへの関心の高まり、そして現地の要件を考慮して提供可能なサービスモデルによって支えられています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- マクロ経済要因が市場に与える影響
- 市場促進要因
- ランサムウェアおよびIDを標的とした攻撃の激化
- クラウド、ハイブリッド、マルチクラウドにおける攻撃対象領域の拡大
- サイバーセキュリティ人材の不足と24時間365日の対応要件
- 継続的な監視およびインシデント報告に対する規制上の圧力
- 異種セキュリティスタック間における検知コンテンツの移植性
- 検出エンジニアリングによるテレメトリコストの最適化
- 市場抑制要因
- データの主権と国境を越えた調査の制約
- ツールの乱立と統合の複雑さ
- 検出ルールの所有権とプロバイダーへのロックインリスク
- OTおよび業界固有の検知に関する専門知識の不足
- 業界バリューチェーン分析
- 規制情勢
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- サービスタイプ別
- マネージド・ディテクション・エンジニアリング
- 検出ルールの開発と最適化
- 脅威ハンティング
- セキュリティ監視
- インシデント対応
- マネージド・セキュリティの自動化およびオーケストレーション
- 調査内容別
- シグマ・ルール
- YARAルール
- SIEM検出ルール
- KQLおよびMicrosoftセキュリティルール
- 相関ルールと行動分析
- SOARプレイブックと自動対応ロジック
- 技術プラットフォーム別
- SIEMプラットフォーム
- XDRプラットフォーム
- EDRプラットフォーム
- クラウドセキュリティプラットフォーム
- ID脅威検知・対応プラットフォーム
- その他の技術プラットフォーム
- 展開モデル別
- クラウドベース
- オンプレミス
- ハイブリッド
- 組織規模別
- 大企業
- 中小企業
- エンドユーザー産業別
- 銀行・金融サービス・保険(BFSI)
- IT・通信
- ヘルスケア・ライフサイエンス
- 政府・公共部門
- 工業製造
- 小売・Eコマース
- その他のエンドユーザー産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋諸国
- 中東
- サウジアラビア
- アラブ首長国連邦
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- その他のアフリカ諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Accenture PLC
- Cisco Systems, Inc.
- International Business Machines Corporation
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- AT&T Inc.
- eSentire, Inc.
- Expel, Inc.
- Atos SE
- Kyndryl, Inc.
- Arctic Wolf Networks
- NTT DATA Corporation
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Sophos Limited
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
第7章 市場機会と将来の展望



