


マネージドセキュリティデータレイクサービス:市場シェア分析、業界動向と統計、成長予測(2027年~2032年)
Managed Security Data Lake Services - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2027 - 2032)


- 発行日
- ページ情報
- 英文 160 Pages
- 納期
- 2~3営業日
- 商品コード
- 2186054
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
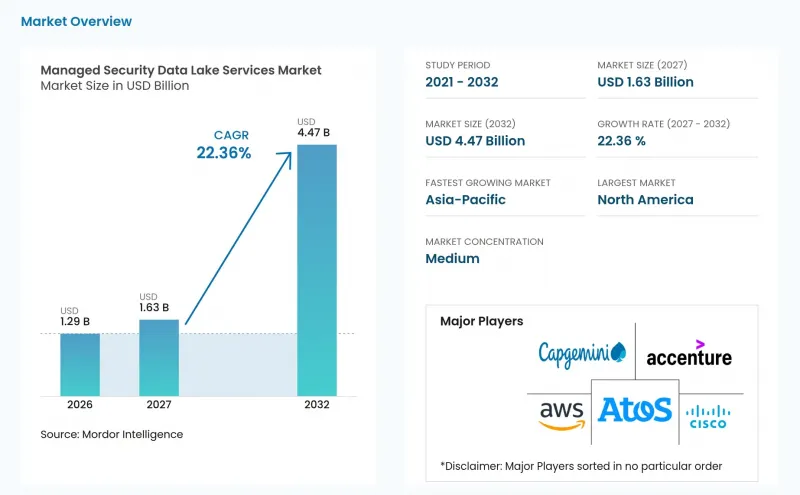
Mordor Intelligenceによると、マネージド・セキュリティ・データレイク・サービスの市場規模は、2026年の12億9,000万米ドル、2027年の16億3,000万米ドルから、2032年までに44億7,000万米ドルへと拡大すると予測されており、2027年から2032年にかけてCAGR22.36%で成長すると見込まれています。
世界のマネージド・セキュリティ・データレイク・サービス市場の動向と洞察
サイバー攻撃の頻度と高度化の進行
マネージド・セキュリティ・データレイク・サービス市場は、サイバー攻撃の頻度が高まり、調査が困難になるにつれて、詳細なセキュリティ記録を保持する必要性が高まっていることから恩恵を受けています。チェック・ポイント社の報告によると、2026年9月には組織が週あたり2,803件のサイバー攻撃に直面しており、これは前年比48%増となっています。この増加は、フィッシングや生成AI(GenAI)によるデータ漏洩に関連しています。このような攻撃の活発化により、すべての顧客が独自にプラットフォームを運用することを強いることなく、テレメトリデータを収集・保存できるサービスの価値が高まっています。Google Cloudの報告によると、攻撃者の「ドウェルタイム」の中央値は11日から14日に延び、サイバースパイ活動の事例では122日という中央値が記録されました。調査期間が長引くにつれ、元のイベント発生後も検索可能な状態で保持された履歴データが必要となります。したがって、プロバイダーは、異なるソースにわたる記録を標準化し、長期の保存期間にわたる遡及的な調査をサポートする能力において競争力を発揮できます。
ハイブリッドおよびマルチクラウドのセキュリティの複雑性
マネージド・セキュリティ・データレイク・サービス市場は、クラウド環境とオンプレミス環境に分散したワークロードを監視することの難しさによって支えられています。フォーティネットの調査によると、88%の組織がハイブリッドまたはマルチクラウド環境を運用しており、81%が2つ以上のクラウドプロバイダーにまたがって重要なワークロードを実行しています。個別のクラウドサービスは異なる形式で記録を生成するため、セキュリティチームがアクティビティの信頼できる全体像を把握することが難しくなっています。同レポートによると、69%の組織が、ツールの乱立と可視性の欠如を、クラウドセキュリティの有効性を阻む主な障壁として挙げています。マネージドプロバイダーは、AWS、Azure、Google Cloud、SaaSシステム、エンドポイント、オンプレミスツールからのデータを共有データレイヤーに集約することで、この問題に対処できます。あらかじめ構築されたコネクタと一貫性のあるマッピングにより、新しいデータソースを活用可能にするまでの時間を短縮できます。
データ居住要件と主権に関する制約
テレメトリデータには個人データ、ネットワーク情報、脆弱性の詳細が含まれる可能性があるため、データ居住要件がマネージド・セキュリティ・データレイク・サービス市場の拡大を制限する可能性があります。欧州委員会の「クラウド主権フレームワーク」では、データおよびAI、法・管轄権、運用、その他の形態の主権を網羅する8つの主権目標が定められています。これらの要件は、プロバイダーがセキュリティ記録をどこに保存、処理、照会するかに影響を及ぼします。適切な地域インフラを持たないプロバイダーは、機密性の高い政府機関や金融サービス関連の業務から排除される可能性があります。この制約は保存場所に限定されません。アイデンティティサービス、暗号化管理、およびサポート業務も、コンプライアンス評価に影響を与える可能性があるからです。マネージド・セキュリティ・データレイク・サービス市場には、データおよび運用管理を関連する管轄区域内に維持できる、地理的に分散された提供モデルが求められています。
セグメント分析
2026年、フルマネージドサービスは、マネージド・セキュリティ・データレイク・サービス市場のシェアの47.23%を占めました。この結果は、スキーマ管理、コネクタの保守、検知エンジニアリングを行うための十分な社内リソースを持たない、多数の購入者が存在することを反映しています。こうした購入者は、多くの場合、コンプライアンスの期限が迫っている中堅企業や規制対象組織です。BFSI(銀行・金融・保険)および医療分野の顧客は、社内の体制を構築するには長い導入期間を要するため、このアプローチを好む傾向があります。プロバイダーは、日々のデータ取り込み、正規化、ガバナンス、およびサービス提供の責任を負います。共同管理型サービスは、既存のセキュリティエンジニアリングチームと確立されたSIEMへの投資を持つ大規模な組織にとって、より強い魅力を持ちます。これらの組織は、複雑な移行に関する支援を受けつつ、特定の責任を自社で担い続けることができます。コンサルティング主導のマネージドサービスは、データ収集開始前に運用設計を必要とする初期段階の導入において、依然として重要な役割を果たしています。
プロバイダーが運用を管理する一方で顧客がデータを管理するデータレイクは、2027年から2032年にかけてCAGR23.81%で拡大すると予測されています。この急速な成長は、マネージド運用の拒絶というよりも、企業のクラウドプログラムの成熟度が高まっていることを反映しています。AWS Security Lake、Microsoft Sentinelデータレイク、Google Security Operationsは、顧客が基盤となるデータ環境の所有権を維持するための選択肢をさらに広げています。Databricksは2025年9月に「Data Intelligence for Cybersecurity」を発表し、顧客が所有するレイクハウスにおいて、クラウド、エンドポイント、SaaS、およびレガシーソースにわたるOCSF準拠の集計機能を提供しています。この設計により、顧客はデータストレージを管理しつつ、運用や分析については外部の専門家を活用することが可能になります。これにより、プロバイダーにとっては、モジュール式の検知エンジニアリングや調査支援を販売する機会が生まれます。プロバイダーがこの拡大する購入者層に参入するためには、マネージド・セキュリティ・データレイク・サービス市場において、顧客所有のクラウドストレージと連携するサービスモデルが必要となります。
2026年には、データ取り込みとコネクタ管理が最大のサービス構成要素となりました。この状況は、クラウドログ、エンドポイントイベント、オペレーショナルテクノロジー(OT)の記録、IDデータ、ネットワークテレメトリを、実用的な共有環境に取り込むために必要な労力を反映しています。組織が調査やコンプライアンスの証拠としてデータに依存できるようになるには、収集プロセスが信頼できるものでなければなりません。OCSFプロジェクトは2026年3月、バージョン1.8.0を拡張し、AIワークロードスキーマ、MITRE ATT&CKマッピングを備えた特権分析オブジェクト、およびパケットレベルのネットワークイベントのサポートを追加しました。これらの追加機能により、プロバイダーが処理しなければならないデータの範囲が広がる一方で、互換性のあるソースに対するカスタムマッピング作業の一部が軽減されます。多くの顧客が個別の監視システムからの移行を余儀なくされているため、導入および移行サービスは依然として重要な役割を果たしています。また、ポリシー、権限、統合、および設定には定期的なメンテナンスが必要であるため、プラットフォームおよび製品管理も継続的な収益を支えています。
セキュリティ分析および検知エンジニアリングは、2027年から2032年にかけてCAGR23.92%で拡大すると予測されています。顧客は、単に後々の利用のために記録を保持するだけでなく、不審な活動を特定し、その理由を説明してくれるマネージドサービスをますます期待するようになっています。この業務は、高品質な正規化データと、攻撃者の行動の変化に応じて調整される検知ルールに依存しています。パロアルトネットワークスは、2026年のインシデント対応分析において、侵入の87%が複数の攻撃面を横断していたと報告しています。この調査結果は、セキュリティ運用において、複数の情報源にわたる相関分析が不可欠である理由を示しています。脅威ハンティングやインシデント調査においても、長期間にわたって検索可能な記録が役立ちます。より迅速な検知と対応を実証できるプロバイダーは、付加価値の高いサービス契約を支援することができます。したがって、マネージド・セキュリティ・データレイク・サービス市場では、生データの量そのものよりも、運用上の専門知識や分析結果がより重視されるようになるでしょう。
地域別分析
2026年、北米は38.64%のシェアを占めました。この地域には、複雑なデータ環境を持つ金融サービス、医療、テクノロジー、政府機関が多数存在しており、米国の情報開示要件、連邦政府のクラウドコンプライアンス要件、およびクラウドプラットフォームの導入によって支えられています。ISC2の調査によると、適切なサイバーセキュリティ要員レベルを確保していると報告した組織はわずか34%にとどまっており、これが監視、エンジニアリング、調査のアウトソーシング需要を後押ししています。カナダでは金融およびエネルギーセクターが需要を牽引しており、一方、メキシコでは製造業のデジタル化や国境を越えたサプライチェーンのセキュリティ要件が需要を後押ししています。
欧州のDORAおよびNIS2の義務により、継続的な監視、証拠の保存、インシデント報告に対する需要が高まっています。英国、ドイツ、フランス、イタリア、オランダは重要な需要拠点であり、特に一元化された監査記録を必要とするBFSI(銀行・金融・保険)組織の間で需要が高まっています。欧州委員会の「クラウド主権フレームワーク」は、体系的な評価アプローチを確立しており、欧州での適切な提供能力を持たないプロバイダーにとっては不利に働く可能性があります。これは、インフラの選択だけでなく、サービスのガバナンスにも影響を及ぼします。南米は、ブラジルとアルゼンチンを筆頭に、マネージド・セキュリティ・データレイク・サービス市場において新興の地域となっていますが、クラウドインフラの不均一さや予算の制約により、短期的な導入が制限される可能性があります。
アジア太平洋地域は、2032年までCAGR25.86%で拡大すると予測されています。日本は国内でのデータ保存や日本語によるセキュリティ運用を重視している一方、インドと韓国は金融サービスのデジタル化やインフラ監視要件の恩恵を受けています。S&J Corporationは2026年9月、顧客のログを日本国内に保管するように設計された国内向けサービスとして「CSIRT-Pro」を導入しました。オーストラリアの需要は、情報セキュリティのコンプライアンス要件によって支えられています。中国のMLPS 2.0規則は国内プロバイダーを優遇しており、中東ではサウジアラビアとUAEが中心となっています。Radware社の報告によると、2025年のアジア太平洋地域におけるWeb DDoS攻撃は485%増加しましたが、アフリカは依然として初期段階にあり、南アフリカ、ナイジェリア、エジプトで活動が見られます。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- マクロ経済要因が市場に与える影響
- 市場促進要因
- サイバー攻撃の頻度と高度化の進行
- 継続的なモニタリングと証拠の保存を求める規制上の圧力
- ハイブリッドおよびマルチクラウドにおけるセキュリティの複雑性
- サイバーセキュリティ人材の不足と24時間365日体制のSOC要件
- オープンなセキュリティスキーマとツール間データ相互運用性
- AIを活用した調査における、低コストかつ長期的なデータ保持
- 市場抑制要因
- データ・レジデンシーおよび主権上の制約
- 外部委託されたデータおよび業務管理に対する顧客の懸念
- テレメトリの品質、スキーマのドリフト、および統合の複雑さ
- 予測不可能なストレージ、クエリ、およびデータ転送コスト
- 業界バリューチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- サービスモデル別
- フルマネージドサービス
- 共同管理型サービス
- コンサルティング主導型マネージドサービス
- 顧客が管理するデータレイク(運用はプロバイダーが担当)
- サービス構成要素別
- コンサルティングおよびアーキテクチャ設計
- 導入および移行
- データ取り込みおよびコネクタ管理
- データの正規化とスキーマ管理
- プラットフォームおよび製品管理
- セキュリティ分析および検知エンジニアリング
- 脅威ハンティングおよびインシデント調査
- その他のサービスコンポーネント
- セキュリティデータソース別
- クラウドインフラストラクチャおよびクラウドコントロールプレーンのログ
- エンドポイントおよび拡張型検知・対応(EDR)のテレメトリ
- ネットワーク、ファイアウォール、DNSテレメトリ
- ID、アクセス、および認証データ
- SaaS、コラボレーション、および電子メールセキュリティに関するデータ
- アプリケーション、API、およびDevSecOpsデータ
- 運用技術および産業用制御システムのデータ
- その他のセキュリティデータソース
- 展開モード別
- クラウドベース
- オンプレミス
- ハイブリッド
- エンドユーザー産業別
- 銀行・金融サービス・保険(BFSI)
- IT・通信
- ヘルスケア・ライフサイエンス
- 政府・公共部門
- 工業製造
- 小売・Eコマース
- その他のエンドユーザー産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- 英国
- ドイツ
- フランス
- イタリア
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- その他のアジア太平洋諸国
- 中東
- サウジアラビア
- アラブ首長国連邦
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- その他のアフリカ諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Accenture plc
- Amazon Web Services, Inc.
- Atos SE
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- CyberProof, Inc.
- Deloitte Touche Tohmatsu Limited
- Expel, Inc.
- Google LLC
- Hewlett Packard Enterprise Company
- IBM Corporation
- Infosys Limited
- Microsoft Corporation
- NTT DATA Group Corporation
- Orange SA
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Splunk LLC
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
- Zscaler, Inc.