


OT脅威インテリジェンス:市場シェア分析、業界動向と統計、成長予測(2027年~2032年)
OT Threat Intelligence - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2027 - 2032)


- 発行日
- ページ情報
- 英文 160 Pages
- 納期
- 2~3営業日
- 商品コード
- 2186005
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
Mordor Intelligenceによると、OT脅威インテリジェンス市場の規模は2026年に23億米ドルであり、2032年までに72億2,000万米ドルに達すると予測されており、2027年から2032年にかけてCAGR21.15%で拡大すると見込まれています。
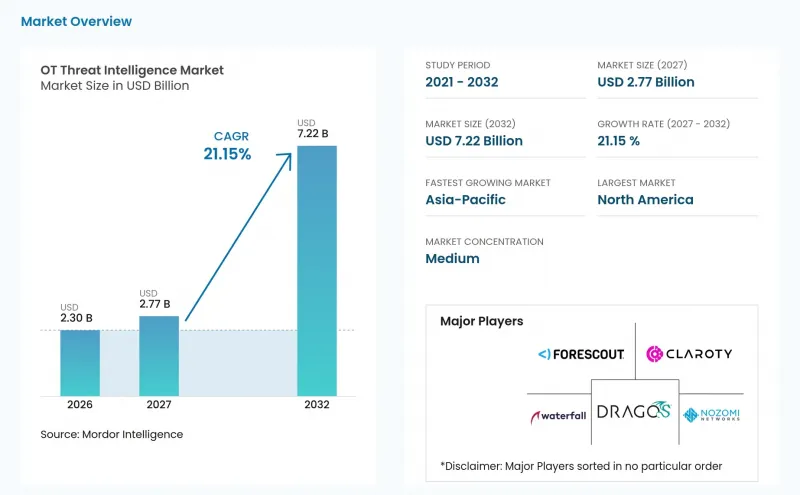
世界のOT脅威インテリジェンス市場の動向と洞察
重要インフラに対するサイバー攻撃の激化
産業用制御システムに対する攻撃の増加に伴い、重要インフラ環境における運用上の意思決定を支援するインテリジェンスの必要性が高まっています。2026年の連邦政府による勧告では、エネルギー、水道、政府機関の環境において、ロックウェル・オートメーション社のアレン・ブラッドリーPLC、シュナイダーエレクトリック社のモディコンコントローラ、およびシーメンス社のS7-1200システムを標的とした活動が報告されました。報告されたインシデントには、業務の混乱や金銭的損失が含まれており、攻撃が情報システムだけでなく物理的なプロセスにも影響を及ぼし得ることが示されています。OT脅威インテリジェンス市場は、産業用資産と攻撃者の行動、および脆弱性の状況を関連付ける製品を提供することで、このリスクに対応しています。オペレーターがどのデバイスやプロセスに直ちに対応すべきかを判断しなければならない場合、一般的な脅威フィードでは十分な価値を提供できません。したがって、産業オペレーターには、監視、対応、および復旧計画を支援できる、優先順位付けされたインテリジェンスが必要となります。
ITとOTの融合が産業用攻撃対象領域を拡大
企業ネットワークと運用環境の接続により、産業施設全体の攻撃対象領域が拡大しています。Dragos社の報告によると、産業組織を標的とするランサムウェアグループは、2024年の80グループから2025年には119グループに増加し、3,300以上の組織が影響を受け、その大半は製造業の組織でした。同報告書では、IT環境から始まり、その後運用システムへと移行する攻撃経路についても説明されています。OT脅威インテリジェンス市場が重要性を増しているのは、セキュリティチームが両ドメインにまたがるこうした経路を結びつけるのに役立つからです。クラウドサービス、リモート管理ツール、およびID管理システムは、ITとOTの間の従来の境界をさらに弱めています。デバイス、ネットワーク、およびIDのシグナルを相関分析するプラットフォームは、産業運用に影響が及ぶ前に、チームが不審な活動を検知するのに役立ちます。
レガシーPLC、DCS、およびSCADAのプロトコル上の制約
1990年代から2000年代にかけて導入された多くのPLCには、暗号化、セキュアブート、またはエージェントベースの監視に必要な処理能力が欠けています。これにより、既存プラントから得られるテレメトリデータが制限され、資産の完全な可視化が困難になっています。シーメンスは2025年10月にS7-300シリーズの製造を終了しましたが、産業施設では依然としてレガシーシステムが広く使用されています。こうした環境では、脆弱なデバイスにソフトウェアを直接インストールする必要がないため、パッシブモニタリングが有用です。OT脅威インテリジェンス市場は、ベンダーにとって、重要な制御機器を変更することなくトラフィックを監視する機会を提供しています。古いプロトコルでは認証、ロギング、診断機能が限られているため、不完全なデータは引き続き障壁となるでしょう。
セグメント分析
2026年、OT脅威インテリジェンス市場の66.41%をソリューションが占めており、これは資産の検出、脆弱性のコンテキスト、脅威の検知を組み合わせたプラットフォームへの需要を反映しています。統合プラットフォームは、複雑な産業環境において複数のポイント製品を組み合わせる負担を軽減することができます。Modbus、DNP3、OPC UA、PROFINETなどのOTプロトコルには、多くの汎用セキュリティ製品には欠けている専門的な解釈が必要です。この要件により、産業用トラフィックやプロセスのコンテキストに合わせて構築されたソリューションが有利となります。サービス部門は現在の収益は低いもの、2032年までCAGR22.65%で成長すると予測されています。マネージド・ディテクション・アンド・レスポンス(MDR)契約により、プラントは社内に大規模なチームを構築することなく、専門的な監視サービスを利用できるようになります。
構成要素の組み合わせは、プラットフォームのライセンシングと人手による提供との区分も反映しています。ソリューションは、複数の拠点にわたる資産、脆弱性、脅威インテリジェンス、および運用上の優先順位に関する共通の視点を構築できます。また、それぞれ異なる責任を担うセキュリティチームとエンジニアリングチーム間の重複作業を削減することも可能です。Dragos氏は、EmberAIが自社のOTインテリジェンス・ファブリック上で動作し、600以上のプロトコルにわたる調査をサポートしていると述べました。このような機能により、ユーザーが産業用イベントのより迅速な評価を必要とする場合、価値は組み込み型インテリジェンスへとシフトする可能性があります。運用担当者にセキュリティ要員が不足している場合や、インシデント対応の支援が必要な場合には、サービスが依然として重要となります。産業組織によって技術リソースやリスク許容度が大きく異なるため、OT脅威インテリジェンス業界では、両方のモデルが今後も維持される見込みです。
2026年時点で、オンプレミス型システムはOT脅威インテリジェンス市場の68.19%を占めており、これは重要度の高い環境において、長年にわたりローカル制御が好まれてきたことを反映しています。多くのプラントエンジニアは、インターネット経由でルーティング可能な接続を介して生の運用テレメトリデータを送信することに対して、依然として慎重な姿勢をとっています。この懸念は、エアギャップの伝統がある環境や、厳格なセキュリティ手順が敷かれている環境において特に強いものです。クラウド展開は、2032年までCAGR22.91%で拡大すると予測されています。マネージド・クラウド・サービスを利用すれば、小規模な事業者は、オンプレミスのハードウェアに同等の投資を行うことなく、高度な検知機能を利用できます。その結果、OT脅威インテリジェンス市場は、顧客がオンプレミス、クラウド、またはハイブリッドの運用モデルを選択できる方向へと移行しつつあります。
導入方法の選択は、リスク許容度、利用可能な接続環境、および運用データの所在地によって異なります。オンプレミス導入は、遅延、主権、またはプロセスの機密性が重要な場合、ローカルでの処理をサポートできます。クラウドによる提供は、安全な接続環境が整っている場合、更新作業、アナリストによるアクセス、および複数拠点の監視を簡素化できます。ハイブリッドモデルでは、機密性の高いデータ収集機能を施設内に保持しつつ、より広範な分析のために一元化された分析機能を活用できます。Dragos社は「Platform 3.1」において、センサー上で直接動作するLinuxネイティブのエージェントを導入しました。このアプローチは、ベンダーが柔軟な導入に対応するために製品をどのように適応させているかを示しています。プラットフォームの設計が単一のアーキテクチャを強制しない場合、OT脅威インテリジェンス市場は顧客基盤を拡大できるでしょう。
地域別分析
北米は、成熟した規制環境と、重要インフラ事業者の密集した基盤に支えられ、2026年のOT脅威インテリジェンス市場において35.41%のシェアを占めました。NERC CIP要件、パイプラインセキュリティ指令、および連邦政府のガイダンスにより、継続的な監視と迅速なインシデント報告への注目が高まっています。米国は、広範なエネルギー、水道、製造、輸送インフラを有しているため、地域需要の中で最大のシェアを占めています。また、国内の老舗ベンダーも、顧客に幅広いOTセキュリティプラットフォームやサービスを提供しています。南米は依然として初期段階の市場機会ですが、エネルギーシステムの相互接続が進むにつれ、ブラジルやアルゼンチンが活発な投資地域として台頭しています。
欧州は、OT脅威インテリジェンス市場において第2位の規模を誇る地域であり、EUのNIS2指令や産業セキュリティ要件に支えられています。NIS2は、対象となる組織に対して、サイバーセキュリティリスク管理に対するより高い水準を定めています。ドイツは主要な国内市場であり、多くの組織がサイバーセキュリティの監督や重要インフラ保護の要件に直面しています。英国、フランス、イタリアでも、産業分野における需要は顕著です。2025年に発生したサイバー攻撃による製造業務の混乱や、ウクライナで続く電力網への攻撃により、この地域全体で経営陣レベルにおいてオペレーショナル・レジリエンスへの関心が高まっています。こうした状況により、デバイスの可視化、ネットワークの監視、産業リスクの優先順位付けが可能な製品への関心が高まっています。
アジア太平洋地域は、2032年までCAGR22.06%で成長すると予測されており、最も成長の速い地域となる見込みです。日本の積極的なサイバー防衛枠組みは2026年10月1日に全面施行され、重要インフラの運営事業者に対し、サイバー攻撃を政府に報告することが義務付けられています。インドもまた、ネットワークのセグメンテーション、継続的な監視、インシデント対応を網羅する電力セクター向けのサイバーセキュリティ要件を導入しました。中国、韓国、日本は、この地域における最大の国内市場を占めています。中東およびアフリカでは、スマートシティ計画や産業の近代化により、ネットワーク化された運用が拡大しており、初期段階のビジネスチャンスが生まれています。OT脅威インテリジェンス市場は、基盤となるデジタルインフラに比べて現地のセキュリティ能力の発展が遅れているこうした地域において、恩恵を受ける可能性があります。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- 重要インフラに対するサイバー攻撃の激化
- IT-OTの融合が産業分野の攻撃対象領域を拡大
- 重要インフラのサイバーセキュリティに関する規制上の義務
- 産業用IoT、遠隔運用、および予知保全の拡大
- サイバー保険と、実証可能なOTレジリエンスのための調達要件
- 資産コンテキストに基づくインテリジェンスによる、安全上重要なネットワークにおけるアラートのノイズ低減
- 市場抑制要因
- レガシーPLC、DCS、およびSCADAプロトコルの制約
- 高い改修コストと操業中断のリスク
- OTに特化したサイバーセキュリティおよびプロセス安全分野の人材不足
- テレメトリの制限と産業用資産台帳の不備
- 業界バリューチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
- マクロ経済要因が市場に与える影響
第5章 市場規模と成長予測
- コンポーネント別
- ソリューション
- サービス
- 展開モード別
- オンプレミス
- クラウド
- 用途別
- 脅威の検知と監視
- 脆弱性の優先順位付けとエクスポージャー管理
- インシデント対応およびフォレンジック
- リスク、コンプライアンス、および監査対応体制
- その他の用途
- 組織規模別
- 大企業
- 中小企業
- エンドユーザー産業別
- エネルギー・ユーティリティ
- 工業製造
- 石油・ガス
- 運輸・物流
- 化学・医薬品
- 鉱業・金属
- 水・廃水処理
- その他のエンドユーザー産業
- 地域別
- 北米
- 米国
- カナダ
- 南米
- ブラジル
- アルゼンチン
- メキシコ
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- ロシア
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋諸国
- 中東
- サウジアラビア
- アラブ首長国連邦
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- その他のアフリカ諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Dragos, Inc.
- Claroty Ltd.
- Nozomi Networks Inc.
- Forescout Technologies, Inc.
- Waterfall Security Solutions Ltd.
- Radiflow Ltd.
- TXOne Networks Inc.
- Mission Secure, Inc.
- Tenable Holdings, Inc.
- Cydome Security Ltd.
- Naval Dome Ltd.
- CyberOwl Ltd.
- Applied Risk B.V.
- Rhebo GmbH
- ORDR, Inc.
- SIGA OT Solutions GmbH
- Seclab Limited
- Otorio Ltd.
- SecurityGate.io, Inc.
- Shield-IoT Ltd.
第7章 市場機会と将来の展望



