


脅威インテリジェンス市場:ソリューション、サービス、用途、業界、地域別 - 2031年までの世界予測
Threat Intelligence Market by Solution (Threat Intelligence Platform (TIPS), SIEM Integration), Services (Risk Assessment and Threat Hunting, MDR), Application (Incident Response, Fraud, Threat Hunting), Vertical, and Region - Global Forecast to 2031


- 発行日
- ページ情報
- 英文 495 Pages
- 納期
-
即納可能
営業時間内にお支払方法などの確認が取れ次第、Eメールにて納品となります。営業時間: 9:00am - 6:00pm (土日祝除く)。

- 商品コード
- 2146281
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
概要
脅威インテリジェンス市場は、予測期間中にCAGR15.2%で拡大し、2026年の131億5,000万米ドルから2031年には266億8,000万米ドルに達すると見込まれています。
| 調査範囲 | |
|---|---|
| 調査対象期間 | 2020年~2031年 |
| 基準年 | 2025年 |
| 予測期間 | 2026年~2031年 |
| 算定単位 | 金額(百万米ドル/十億米ドル) |
| セグメント | 提供、用途、タイプ、展開モード、組織規模、業界、および地域 |
| 対象地域 | 北米、欧州、アジア太平洋、中東・アフリカ、およびラテンアメリカ |
組織が単にインシデントへの対応にとどまらず、予防や早期検知に重点を置く「予防的なセキュリティ戦略」への移行が進んでいることが、高度な脅威インテリジェンスへの需要を後押ししています。同時に、量子コンピューティング調査の急速な進展により、現在の暗号化方式の長期的なセキュリティに対する懸念が高まっており、企業は新たなリスクを予測・軽減するための、より高度なインテリジェンス機能を求めるようになっています。これらの動向が相まって、進化し続けるサイバー脅威に先手を打つための、継続的な監視、予測分析、および実用的な洞察を提供するソリューションへの投資が促進されています
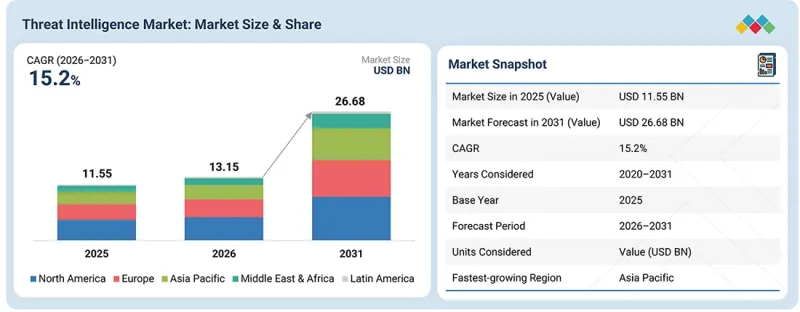
「用途別では、2026年には不正および金融犯罪検知セグメントが最大の市場シェアを占めています。」
2026年には、金融機関が詐欺インフラ、侵害された認証情報、悪意のあるドメイン、フィッシングキャンペーン、および組織的な脅威アクターを特定するために脅威インテリジェンスをますます活用するようになるため、詐欺および金融犯罪検知セグメントが最大の市場シェアを占める見込みです。サイバー犯罪と金融犯罪の融合が進むにつれ、外部の脅威シグナルと不審な取引や顧客の行動を結びつけることのできるインテリジェンスへの需要が高まっています。インターポールの「2026年世界金融詐欺脅威評価」によると、AIを活用した詐欺は従来の手法に比べて4.5倍の利益率があると報告されており、犯罪ネットワークはサイバー犯罪、詐欺、マネーロンダリングの各活動において、ますます連携を深めています。また、Google Mandiantの「M Trends 2025」では、2024年に活動していた脅威グループの55%が金銭的動機を持つグループであることが判明しており、サイバー攻撃の背後にある強い金銭的動機が浮き彫りになっています。そのため、金融機関は脅威インテリジェンスを活用し、金銭的損失につながる前に詐欺キャンペーンを特定し、アカウント乗っ取りや決済詐欺の検知を強化し、一見孤立しているように見えるインシデント間の関連性を解明しています。脅威インテリジェンスは、IPアドレス、ドメイン、デバイス情報、マルウェア、侵害された認証情報などの指標を相互に関連付けることで、調査を支援します。デジタルバンキング、即時決済、オンライン融資、組み込み型金融サービスが拡大するにつれ、サイバー脅威インテリジェンスと詐欺・金融犯罪分析を組み合わせる必要性が高まっており、これが同セグメントの主導的な地位を支えています。
「ソリューション別では、外部攻撃面管理(EASM)セグメントが、予測期間中に最も高い成長率を記録すると見込まれています。」
組織が、クラウド資産、アプリケーション、API、ドメイン、公開サービス、サードパーティのインフラストラクチャを含む、ますます分散化・動的化するデジタル環境に直面する中、外部攻撃面管理(EASM)セグメントは最も高い成長率を記録すると予想されます。従来のセキュリティアプローチでは、セキュリティチームが存在を把握していない資産に対する可視性が限られていることが多く、継続的な外部資産の発見と露出状況の監視に対する需要が生まれています。セキュリティリーダーからの回答に基づく「2025年SANS攻撃表面管理調査」によると、89%の組織がすべての資産に対するリスクの定量化を期待している一方、67%は脆弱性に対して公開されたエクスプロイトが存在する場合、実行可能な緩和策のガイダンスを求めていることが明らかになりました。また、同調査では、55%がASM(攻撃表面管理)によって内部および外部の資産の両方を保護することを期待していることが判明しており、より広範な露出管理への移行が示されています。2025年に実施された調査に基づくパロアルトネットワークスの「2026年Unit 42グローバルインシデント対応レポート」によると、インシデントの87%が2つ以上の攻撃表面にまたがる活動を伴っており、ID、エンドポイント、ネットワーク、アプリケーション、電子メール、クラウドのすべてが攻撃表面として確認されました。EASMソリューションは、インターネットに公開されている資産を継続的に検出するとともに、脆弱性や設定ミスを特定し、変更を監視し、潜在的な脅威の関連性に基づいてエクスポージャーの優先順位を付けることで、この複雑さに対処します。脅威インテリジェンスとの統合により、組織はエクスポージャーのある資産と、活動中の脅威アクター、悪意のあるインフラ、既知の悪用活動を関連付けることができ、予防的なリスク管理を強化できます。
「地域別に見ると、2026年には北米が最大の市場シェアを占めると予測されています。」
北米は、成熟したサイバーセキュリティインフラ、先進的なセキュリティ技術の企業における高い導入率、多額のサイバーセキュリティ支出、および主要な脅威インテリジェンスベンダーの存在に支えられ、2026年には最大の市場シェアを占めると予測されています。米国は、高度なサイバー脅威、厳格なサイバーセキュリティ要件、およびクラウドやデジタル技術の広範な導入に牽引され、地域需要の主要な牽引役となっています。パロアルトネットワークスの『2026年Unit 42グローバルインシデント対応レポート』によると、2025年に調査されたインシデントの89%でID関連の問題が確認され、次いでエンドポイントが61%、ネットワークが50%を占めており、組織が直面する攻撃対象領域がますます複雑化していることが示されています。その結果、北米の組織は、セキュリティ運用、インシデント対応、脅威ハンティング、不正検知、脆弱性管理、デジタルリスク保護の各分野において、脅威インテリジェンスを導入しています。また、この地域には、脅威インテリジェンスを継続的に生成・活用する、テクノロジープロバイダー、サイバーセキュリティ専門家、政府機関、研究機関からなる強力なエコシステムが存在しています。ランサムウェア、サプライチェーン攻撃、ID侵害、およびAIを活用した新たな脅威に対する高い認識が、組織にリアルタイムのインテリジェンスをセキュリティ運用に統合するよう促しており、これが北米の市場における主導的な地位をさらに強固なものにしています。
一次調査対象者の内訳
本調査では、部品サプライヤー、ティア1企業、OEMなど、幅広い業界の専門家から知見を得ています。主要回答者の内訳は以下の通りです:
- 企業タイプ別:ティア1-35%、ティア2-45%、ティア3-20%
- 役職別:Cレベル幹部-60%、管理職およびその他-40%
- 地域別:北米-3%、欧州-26%、アジア太平洋-21%、中東・アフリカ-10%、ラテンアメリカ-5%
脅威インテリジェンス市場の主要ベンダーには、Palo Alto Networks(米国)、Cisco(米国)、Check Point(イスラエル)、CrowdStrike(米国)、IBM(米国)、Recorded Future(米国)、Google(米国)、Flashpoint(米国)、Group-IB(シンガポール)、Kaspersky(ロシア)、Trellix(米国)、Rapid7(米国)、Fortinet(米国)、ReliaQuest(米国)、CPX(UAE)などが挙げられます。
本調査では、脅威インテリジェンス市場の主要プレイヤーに関する詳細な競合分析、各社の企業プロファイル、最近の動向、および主要な市場戦略を網羅しています。
調査範囲
本レポートでは、脅威インテリジェンス市場をセグメント化し、提供(ソリューション、サービス)、用途(デジタルリスクおよびブランド保護、不正および金融犯罪の検知、脅威ハンティング、インシデント対応、内部脅威の検知、リスクおよびコンプライアンス管理、その他(脆弱性インテリジェンスおよびサードパーティインテリジェンス))、タイプ(戦略的、運用的、戦術的、技術的)、展開モード(オンプレミス、クラウド、ハイブリッド)、組織規模(大企業、中小企業)、業界(銀行・金融サービス・保険(BFSI)、政府、防衛・情報機関、医療、小売、旅行・航空・物流、IT、ITeS・通信、エネルギー・産業、メディア・エンターテインメント、その他の業界(教育、建設、不動産))、および地域(北米、欧州、アジア太平洋、中東・アフリカ、ラテンアメリカ)ごとに分類し、市場規模を予測しています。
また、本調査では、市場の主要プレイヤーに関する詳細な競合分析、各社の企業プロファイル、製品および事業提供に関する主な所見、最近の動向、ならびに主要な市場戦略についても取り上げています。
本レポートを購入する主なメリット
本レポートは、市場リーダーや新規参入企業に対し、脅威インテリジェンス市場全体およびそのサブセグメントにおける売上高の最も正確な推計値に関する情報を提供します。本レポートは、利害関係者が競合情勢を理解し、自社の事業を有利な立場に置き、適切な市場参入戦略を策定するための貴重な洞察を得るのに役立ちます。また、本レポートは利害関係者が市場の動向を把握するのに役立ち、主要な市場促進要因、抑制要因、課題、および機会に関する情報を提供します。
本レポートでは、以下のポイントに関する洞察を提供しています:
- 主要な促進要因(サイバー犯罪の激化と侵害手口の進化、予防的な脅威インテリジェンスへの移行、戦略的な買収や提携による事業拡大、サイバーセキュリティへの資金投入によるイノベーションの加速)の分析、制約要因(初期導入および統合コストの高さ、プラットフォーム間の標準化の欠如)、機会(接続デバイスの拡大とIoTリスク、クラウドセキュリティ課題の増大、AIおよび機械学習の悪用)、課題(脅威インテリジェンスシステムを分析できる訓練を受けたセキュリティアナリストの不足、膨大なデータの管理)
- 製品開発/イノベーション:脅威インテリジェンス市場における今後の技術、研究開発活動、新製品、およびサービス立ち上げに関する詳細な洞察
- 市場開発:収益性の高い市場に関する包括的な情報(本レポートでは、さまざまな地域にわたる脅威インテリジェンス市場を分析しています)。
- 市場の多様化:脅威インテリジェンス市場における新たなソリューションやサービス、未開拓の地域、最近の動向、および投資に関する網羅的な情報
- 競合分析:Palo Alto Networks(米国)、Cisco(米国)、Check Point(イスラエル)、CrowdStrike(米国)、IBM(米国)、Recorded Future(米国)、Google(米国)、Flashpoint(米国)、Group-IB(シンガポール)、Kaspersky(ロシア)、Trellix(米国)、Rapid7(米国)、Fortinet(米国)、ReliaQuest(米国)、CPX(UAE)など、脅威インテリジェンス市場における主要企業の市場シェア、成長戦略、サービス提供内容について詳細に評価いたします。
よくあるご質問
目次
第1章 イントロダクション
第2章 エグゼクティブサマリー
第3章 重要考察
- 脅威インテリジェンス市場における事業者にとって魅力的な機会
- 脅威インテリジェンス市場:提供サービス別
- 脅威インテリジェンス市場:ソリューション別
- 脅威インテリジェンス市場:用途別
- 脅威インテリジェンス市場:業界別
- 脅威インテリジェンス市場:地域別
第4章 市場概要
- 市場力学
- 促進要因
- 抑制要因
- 機会
- 課題
- アンメットニーズと未開拓分野
- 相互に関連する市場とセクター横断的な機会
- 相互に関連する市場
- セクター横断的な機会
- ティア1/2/3の主要企業による戦略的動き
- ティアを横断する戦略的パターン
- 戦略的動向
第5章 業界の動向
- ポーターのファイブフォース分析
- 新規参入業者の脅威
- 代替品の脅威
- 供給企業の交渉力
- 買い手の交渉力
- 競争企業間の敵対関係の激しさ
- マクロ経済指標
- GDPの動向と予測
- 世界のICT産業の動向
- 世界のサイバーセキュリティ産業の動向
- バリューチェーン分析
- 計画と設計
- 脅威インテリジェンスソリューション
- システム統合
- コンサルティング
- 業界別
- エコシステム分析
- 価格分析
- 主要企業別脅威インテリジェンスソリューションの平均販売価格(2025年)
- 2025年の用途別参考価格分析
- 2026年~2027年の主要なカンファレンスおよびイベント
- 顧客のビジネスに影響を与える動向/ディスラプション
- 投資および資金調達のシナリオ
- ケーススタディ分析
- 2025年の米国関税の影響-概要
- 主な関税率
- 価格への影響分析
- 国・地域への影響
- 産業
第6章 技術の進歩、AIによる影響、特許、イノベーション、および将来の応用
- 技術分析
- 主要技術
- 補完技術
- 隣接技術
- 脅威インテリジェンス市場におけるAI
- 脅威インテリジェンス市場における世界のAIの動向
- 脅威インテリジェンス市場におけるAI導入を促進する要因
- 技術ロードマップ
- 短期(2026年~2027年)| 基盤整備と初期段階のプラットフォーム拡大
- 中期(2027年~2030年)| スケールアップ、自動化、およびインテリジェンスの統合
- 長期(2030年~2035年以降)| 自律的、適応的、かつ予測的な脅威インテリジェンス
- 特許分析
- 将来の応用
- AIを活用した脅威インテリジェンスと自動分析
- 予測型および行動分析型脅威インテリジェンス
- クラウド、IoT、OT、およびアイデンティティ中心の脅威インテリジェンス
- 組み込みおよびクロスプラットフォームの脅威インテリジェンス
- 統合型脅威インテリジェンスおよびセキュリティ運用エコシステム
- AI/汎用AIが脅威インテリジェンス市場に与える影響
- 脅威インテリジェンス市場におけるベストプラクティス
- 脅威インテリジェンス市場におけるAI導入の事例研究
- 相互に連携する隣接エコシステムと市場プレイヤーへの影響
- 脅威インテリジェンス市場におけるジェネレーティブAI導入に対する顧客の準備状況
- 成功事例と実世界での活用例
- マイクロソフト:AIを活用したセキュリティ運用と統合型脅威インテリジェンス
- フォーティネット:統合型脅威インテリジェンスを備えたAIを活用したマルチテナントSOC
第7章 規制状況
- 規制状況
- 規制機関、政府機関、およびその他の組織
- 業界標準
- 貿易分析
- 輸出シナリオ
- 輸入シナリオ
第8章 消費者動向と購買行動
- 意思決定プロセス
- 主要な利害関係者と購入基準
- 購買プロセスにおける主要な利害関係者
- 購入基準
- 導入の障壁と内部的な課題
- 各最終用途産業におけるアンメットニーズ
- 収益の可能性
- コストの動向
- 主要用途における利益率向上の機会
第9章 脅威インテリジェンス市場:提供別
- ソリューションの提供を通じて
- サービス
第10章 脅威インテリジェンス市場:用途別
- 不正・金融犯罪の検知
- 脅威ハンティング
- 内部脅威の検知
- インシデント対応
- リスクおよびコンプライアンス管理
- その他の用途
第11章 脅威インテリジェンス市場:展開モード別
- クラウド
- オンプレミス
- ハイブリッド
第12章 脅威インテリジェンス市場:タイプ別
- 戦略
- 運用
- 戦術
- 技術
第13章 脅威インテリジェンス市場:組織規模別
- 大企業
- 中小企業
第14章 脅威インテリジェンス市場:業界別
- 銀行・金融サービス・保険
- 政府
- 防衛・情報機関
- 医療
- 小売
- 旅行、航空、物流
- IT、ITES、および通信
- エネルギー・産業
- メディア・エンターテインメント
- その他の業種
第15章 脅威インテリジェンス市場:地域別
- 北米
- 北米:市場促進要因
- 米国
- カナダ
- 欧州
- 欧州:市場促進要因
- 英国
- ドイツ
- フランス
- イタリア
- その他欧州
- アジア太平洋
- アジア太平洋:市場促進要因
- 中国
- 日本
- インド
- シンガポール
- その他アジア太平洋地域
- 中東・アフリカ
- 中東・アフリカ:市場促進要因
- 中東
- アフリカ
- ラテンアメリカ
- ラテンアメリカ:市場促進要因
- ブラジル
- メキシコ
- その他ラテンアメリカ
第16章 競合情勢
- 概要
- 主要参入企業の戦略/強み
- 収益分析(2021年~2025年)
- 市場シェア分析(2025年)
- ブランド比較
- 企業評価および財務指標(2026年)
- 企業評価マトリックス:主要企業、2025年
- スター企業
- 新興リーダー
- 広範な影響力を持つ企業
- 参入企業
- 企業の事業展開:主要企業、2025年
- 企業評価マトリックス:スタートアップ/中小企業、2025年
- 先進的な企業
- 対応力のある企業
- ダイナミックな企業
- スターティングブロック
- 競合ベンチマーキング:スタートアップ/中小企業、2025年
- 競合シナリオ
- 製品の発売・開発
- 取引
第17章 企業プロファイル
- 主要企業
- PALO ALTO NETWORKS
- CROWDSTRIKE
- IBM
- CISCO
- FORTINET
- CYBLE
- CHECK POINT
- TRELLIX
- RAPID7
- RECORDED FUTURE(MASTERCARD)
- GROUP-IB
- KASPERSKY
- ANOMALI
- CPX(G42)
- KELA
- SOCRADAR
- ZEROFOX
- ORANGE
- RESECURITY
- HELP AG(ETISALAT)
- GATEWATCHER
- CYBERINT
- THREATCONNECT(DATAMINR)
- QUOINTELLIGENCE
- THREATMON
- SECURITY PACT
- SECURIUM SOLUTIONS
- FLASHPOINT
- RELIAQUEST
- SECURONIX
- FILIGRAN
- CLOUDSEK
- SEKOIA.IO
- INTEL 471
- NEBULOCK
- STRIKEREADY
- DREAM
- CYETHACK SOLUTIONS
- DOMAINTOOLS
- BITSIGHT
- THREATBOOK