


CI/CDパイプラインのセキュリティ:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
CI/CD Pipeline Security - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)


- 発行日
- ページ情報
- 英文 161 Pages
- 納期
- 2~3営業日
- 商品コード
- 2155686
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
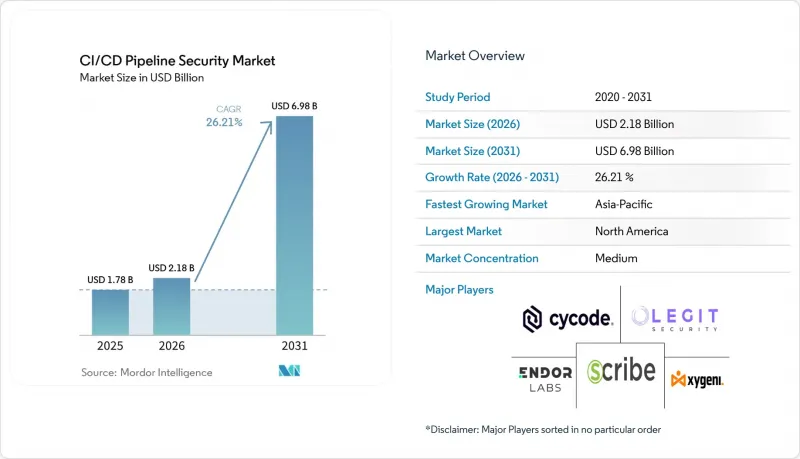
Mordor Intelligenceによると、CI/CDパイプラインのセキュリティ市場規模は2025年に17億8,000万米ドルと評価され、2026年の21億8,000万米ドルから2031年までに69億8,000万米ドルに達すると予測されており、予測期間(2026年~2031年)におけるCAGRは26.21%となる見込みです。
世界のCI/CDパイプラインセキュリティ市場の動向と洞察
ソフトウェア・サプライチェーン攻撃への脆弱性
サプライチェーンの侵害は、現在、世界的に見て2番目に多い初期の侵害経路となっています。攻撃者は侵害されたビルド環境を通じてより広範なアクセス権を獲得できるため、CI/CDパイプラインセキュリティ市場はこれに対応しています。ReversingLabsの報告によると、2025年にはオープンソースマルウェアが73%増加しました。Sonatype社によると、2026年第1四半期には6分ごとに1つの新しい悪意のあるパッケージが記録されました。悪意のあるパッケージの数は前年比で156%増加したと報告されています。CERT-FRは、2025年に発生したnpmへの侵害について、72時間以内に700以上のパッケージを通じて拡散し、25,000以上のGitHubリポジトリに影響を与えたと記録しています。このようなリスクの顕在化により、依存関係スキャンに加え、行動監視の重要性がさらに高まっています。
CI/CDにおけるコンプライアンス主導のセキュリティゲート
コンプライアンス要件により、パイプラインの制御は法的義務およびサプライヤー保証の義務へと変化しつつあります。NISTは2026年3月、14社のテクノロジー企業の参加を得て、「DevSecOps実践ガイドライン」を公開しました。このガイドラインでは、CI/CDの制御が「セキュアソフトウェア開発フレームワーク」を実装するための実用的な手段であると位置付けています。EUのサイバーレジリエンス法では、2026年9月11日より、実際に悪用されている脆弱性について24時間以内にENISAへ報告することが義務付けられています。自動化されたソフトウェア部品表(BOM)やパイプラインベースの脆弱性追跡は、この報告プロセスを支援することができます。また、企業の購入者がソフトウェアサプライヤーにセキュリティの証拠を要求する場合、CI/CDパイプラインのセキュリティ市場も恩恵を受けます。こうした圧力は、そうでなければ投資を先送りしていたであろう小規模なサプライヤーにも導入を広げるきっかけとなります。
誤検知による疲労とビルド速度のトレードオフ
アラートの過剰発生により、チームはセキュリティゲートを無効にしたり、警告のみのモードに設定したりする可能性があります。開発チームの71%以上が、セキュリティアラートの大部分はノイズであると報告しています。誤検知、重複した検出結果、不明確な推奨事項は、いずれも対応時間を遅らせます。従来の静的解析や構成解析ツールでは、誤検知率が40%を超える場合があります。ツールが「悪用可能性」や「ビジネス上の関連性」を示さない場合、開発者はアラートの優先順位を下げてしまう可能性があります。これにより、組織が対策を講じた後であっても、リスクシグナルの有効性が弱まってしまう恐れがあります。したがって、CI/CDパイプラインのセキュリティ市場においては、正確な優先順位付けと実用的な是正ワークフローが不可欠となります。
セグメント分析
2025年、ソフトウェアはCI/CDパイプラインのセキュリティ市場シェアの63.48%を占めました。購入者は、ワークフローのステップを追加する独立したスキャナーよりも、CI/CDプラットフォームに組み込まれた制御機能を好みました。GitHub Advanced Security、GitLabのセキュリティモジュール、JFrog Advanced Securityは、このプラットフォーム中心の購入パターンを反映しています。共有コンソールを利用すれば、セキュリティチームは1つのライセンスで複数の制御レイヤーを管理できます。このアプローチにより、連携していないアプリケーションからの検出結果を照合する必要性を軽減できます。また、ソフトウェアは一元化されたポリシー、レポート作成、開発者へのフィードバックもサポートしています。これらの機能は、大規模なリリースプログラムにおいて、リポジトリ全体に一貫した制御を適用する必要がある場合に重要です。したがって、CI/CDパイプラインセキュリティ業界では、通常のビルドプロセス内で機能するツールが高く評価されています。また、開発者が画面を切り替える必要がなくなるため、プラットフォームとの統合は導入率の向上にもつながります。
サービス市場は、2031年までCAGR27.93%で成長すると予測されています。多くの組織では、サプライチェーンの制御を設定・運用できる社内スタッフが不足しています。マネージドサービスは、単発の導入作業よりも、継続的な監視に重点を置くようになってきています。また、AIコーディングエージェントの導入により、社内チームでは対応が困難な行動監視の要件も生じています。NISTは、「セキュア・ソフトウェア開発フレームワーク(SSDF)」に準拠したDevSecOpsの実践を運用化するには、外部の専門知識や技術パートナーシップが必要となる場合があると指摘しています。これは、パイプライン環境におけるマネージド検出・対応(MDR)への継続的な需要を裏付けるものです。サービスを活用することで、企業は開発者に運用負担をすべて負わせることなく、ポリシーの調整を行うことができます。したがって、CI/CDパイプラインセキュリティ市場では、定期的な運用サポートによってソフトウェア収益が補強される可能性があります。この関係は、社内のDevSecOps能力には現実的な限界があることを反映しています。
2025年時点で、CI/CDパイプラインセキュリティ市場の71.28%をクラウドベースの展開が占めていました。また、2031年までCAGR28.31%で成長すると予測されています。GitHub、GitLab、およびAWS CodeBuild上のマネージドランナーにより、ビルド活動はクラウドデリバリー環境へと移行しました。SaaSによる制御では、パイプラインと同じアクセスおよび認証レイヤーを利用できます。これにより、多くのオンプレミス実装と比較して、証明書管理の作業負担が軽減されます。GitHubの2026年3月のロードマップには、ホスト型ランナー向けのレイヤー7エグレスファイアウォールが含まれていました。また、エンタープライズユーザー向けのほぼリアルタイムの実行テレメトリも盛り込まれていました。これらの機能は、クラウドベースのセキュリティ制御の運用上の利点を強化します。また、ホスト型ビルドシステムの拡大に伴い、CI/CDパイプラインセキュリティ市場を支えることにもなります。
オンプレミスでの提供は、防衛、金融サービス、および重要インフラのユーザーにとって依然として重要な位置を占めています。データの主権やエアギャップの要件により、SaaSの完全な導入が妨げられるケースは依然として存在します。規制対象組織がハイブリッドアーキテクチャを採用するにつれ、オンプレミスの地位は低下しつつあります。ハイブリッド提供は、レガシーなパイプラインとクラウドネイティブなオーケストレーションを並行して運用する企業に対応します。単一の展開モデルよりも高い柔軟性を提供できるほか、重要なアプリケーションのビルドシステムに関する国内のホスティング規制にも対応可能です。ソフトウェアの主権に関する国家的な要件により、ハイブリッド展開が唯一の準拠可能な選択肢となる場合もあります。CI/CDパイプラインのセキュリティ業界では、セキュリティ上の義務がどの導入モデルでも同様であるため、すべてのモデルにおいて需要が維持されています。ただし、クラウドモデルは、マネージド開発プラットフォームとの統合性が最も広範囲に及んでいます。
地域別分析
2025年、北米はCI/CDパイプラインセキュリティ市場の44.76%を占めました。この地域は、大規模なクラウドネイティブ企業基盤と、密な独立系ソフトウェアベンダー(ISV)エコシステムを併せ持っています。連邦政府の調達要件により、政府向けサプライヤーにとってソフトウェアの認証も重要となっています。NISTの「セキュアソフトウェア開発フレームワーク(SSDF)」は、セキュアな開発プラクティスを実装するための共通基盤を支援しています。大統領令14028号および大統領令14306号は、連邦政府のソフトウェア供給業者に対する政策枠組みを強化しています。カナダとメキシコは、米国企業と結びついたサプライチェーンを通じて需要を拡大しています。こうした国境を越えた活動において、自動車業界や金融サービス業界との関係は重要です。また、北米には専門ベンダーが集中しています。この地理的近接性は、製品の採用と競合を後押ししています。
欧州では、成熟したソフトウェア市場全体で規制による需要が高まっています。「サイバーレジリエンス法」により、2026年9月11日以降、実際に悪用されている脆弱性については24時間以内の報告が義務付けられます。開発プロセスに統合されたモニタリングや、自動化されたソフトウェア部品表(BOM)は、この報告プロセスを支援することができます。ドイツは、提供された評価において欧州での導入をリードしており、76.7%の企業がビルド段階でセキュリティ対策を実施しています。英国では、「製品セキュリティおよび通信インフラ法」に基づき、接続デバイスメーカーに対して個別の要件が設けられています。また、NIS2(ネットワーク・情報セキュリティ指令第2版)も、18の重要セクター全体でサプライチェーンに対する期待を高めています。こうした重複する義務により、コンプライアンスはCI/CDパイプラインセキュリティツールに対する需要の主要な要因となっています。
アジア太平洋地域は、2031年までCAGR28.54%で成長すると予測されています。日本は2025年12月にサプライチェーンセキュリティ評価制度を発表し、2026年度には3つ星および4つ星の認証レベルの導入を計画しています。この枠組みにより、自動車、半導体、民生用電子機器のバリューチェーン全体にサプライヤーへの要件が波及する可能性があります。インドのテクノロジーサービス部門は、米国および欧州のクライアントからのセキュリティ要件に直面しています。韓国では、個人データを扱う組織を対象としたISMS-P認証制度に、サプライチェーン管理が組み込まれています。中国もまた、国内のクラウドネイティブ・エコシステム内で、並行した検証手法を開発しています。南米、中東・アフリカは依然として初期段階の地域です。ブラジルとアラブ首長国連邦は、それぞれの地域で最も進んだ国々であり、主に世界の企業基準に支えられています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- CI/CDにおけるコンプライアンス対応のセキュリティゲート
- ソフトウェア・サプライチェーン攻撃への脆弱性
- クラウドネイティブおよびKubernetesによるリリースの複雑さ
- AI生成コードとエージェント型パイプラインの拡大
- シフトレフト型開発者フィードバックと自動修正
- 顧客および調達に関する証拠要件
- 市場抑制要因
- パイプライン・ツールチェーンの断片化と統合の負担
- DevSecOpsおよびソフトウェア・サプライチェーンの専門家の不足
- 誤検知による疲労と構築速度のトレードオフ
- セルフホスト型ランナーと特権アクセスによるリスク
- 価値およびサプライチェーン分析
- マクロ経済要因の影響
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- コンポーネント別
- ソフトウェア
- サービス
- 展開モード別
- クラウド
- オンプレミス
- ハイブリッド
- 組織規模別
- 大企業
- 中小企業
- セキュリティ制御層別
- ソースおよびリポジトリのセキュリティ
- CI/CDワークフローとランナーのセキュリティ
- ソフトウェア構成および依存関係セキュリティ
- コンテナおよびインフラストラクチャ・アズ・コードのセキュリティ
- アーティファクトの完全性、署名、および出所
- 機密情報および非人間アイデンティティのセキュリティ
- その他のセキュリティ制御層
- 産業分野別
- 政府および公共行政
- 工業製造
- 小売・Eコマース
- 運輸・物流
- エネルギー・ユーティリティ
- 石油・ガス
- IT・通信
- メディア・エンターテイメント
- 教育・研究機関
- ヘルスケア・ライフサイエンス
- 銀行・金融サービス・保険(BFSI)
- その他の産業分野
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- ベネルクス
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- その他のアジア太平洋諸国
- 中東・アフリカ
- 中東
- アラブ首長国連邦
- サウジアラビア
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ諸国
- 中東
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Legit Security Ltd.
- Cycode, Inc.
- Xygeni, Inc.
- Scribe Security Ltd.
- Endor Labs, Inc.
- Socket Supply Chain Security, Inc.
- Chainguard, Inc.
- Arnica, Inc.
- Apiiro Ltd.
- ArmorCode, Inc.
- Rezilion, Inc.
- OX Security, Inc.
- Akeyless Security Ltd.
- JFrog Ltd.
- GitLab Inc.
- GitHub, Inc.
- Snyk Limited
- Checkmarx Ltd.
- Black Duck Software, Inc.
- Aqua Security Software Ltd.
- ReversingLabs, Inc.
- Sonatype, Inc.
- Semgrep, Inc.
- Palo Alto Networks, Inc.
第7章 市場機会と将来の展望


