


マネージドインシデントレスポンスおよび脅威ハンティングサービス:市場シェア分析、業界動向と統計、成長予測(2027年~2032年)
Managed Incident Response and Threat Hunting Services - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2027 - 2032)


- 発行日
- ページ情報
- 英文 175 Pages
- 納期
- 2~3営業日
- 商品コード
- 2185901
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
Mordor Intelligenceによると、マネージド・インシデント・レスポンスおよび脅威ハンティング・サービスの市場規模は、2026年の48億6,000万米ドルから2027年には57億3,000万米ドルへと拡大し、2027年から2032年にかけてCAGR 14.63%で推移し、2032年には113億4,000万米ドルに達すると予測されています。
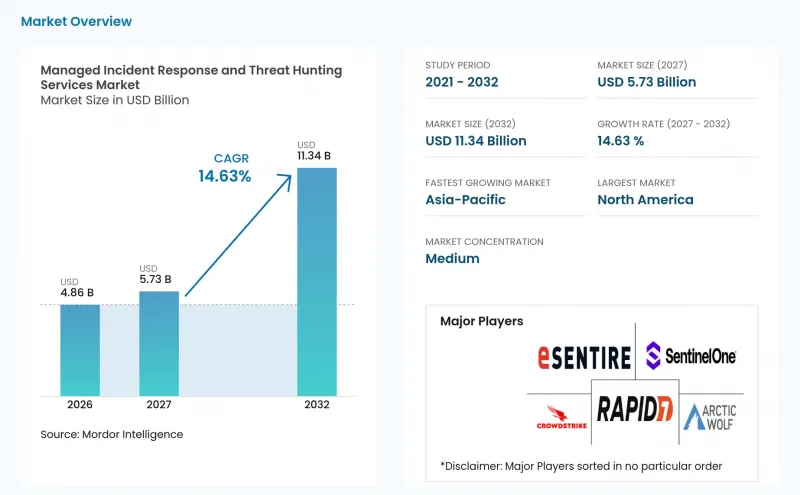
世界のマネージド・インシデント・レスポンスおよび脅威ハンティングサービス市場の動向と洞察
激化するマルチベクター型サイバー攻撃とランサムウェアによる恐喝
FBIのインターネット犯罪苦情センター(IC3)の記録によると、2025年のサイバー犯罪による被害額は209億米ドルに達し、2024年比で26%増加しました。また、同報告書では、重要インフラに影響を及ぼしたランサムウェアによるインシデントが2,100件以上記録されました。ベライゾン社の調査によると、2025年に調査対象となった情報漏洩事件の44%でランサムウェアが確認されており、ランサムウェアの関与率は前年比37%増加しました。また、初期侵入経路として脆弱性が悪用される事例が34%増加したことも報告されています。マネージド・インシデント・レスポンスおよび脅威ハンティングサービス市場は、初期侵入から実質的な損害が発生するまでの期間に対処する、継続的な監視と人間主導の対応によって恩恵を受けています。
サイバーセキュリティ人材の不足とアナリストのバーンアウト
ISC2の調査によると、2025年にはサイバーセキュリティ専門家の59%が、スキル不足を「深刻」または「重大」と報告しており、2024年の44%から増加しています。同調査では、回答者の48%が、新たな脅威に対応するために必要な労力に疲れを感じていることも明らかになりました。ISACAの報告によると、58%の組織が自社のセキュリティチームの人員不足を懸念しており、61%の組織でサイバーセキュリティ関連のポストが空席のままとなっています。また、ISACAの調査では、回答者の68%が、サイバーセキュリティの仕事は5年前よりもストレスが多いと感じていることが明らかになりました。したがって、インシデント対応および脅威ハンティングのマネージドサービス市場は、組織が24時間365日体制のアナリストチームを雇用・維持する必要なく、対応範囲を拡大するための実用的な手段となっています。
中小企業にとっての高額なリテーナー費用
大企業向けのサービスモデルは、小規模な組織にとって費用面での障壁となっています。世界中の企業の90%以上を中小企業が占めていますが、予算やリソースの制約により、サイバーセキュリティ対策の範囲が限定されてしまうことがあります。同調査では、低レベルのインシデント対応の60~80%を自動化することが、より経済的な24時間365日の対応を実現する潜在的な手段であると指摘されています。また、セキュリティ対策が限定的である中小企業にとっては、継続的な監視コストの正当性を説明することが難しい場合もあります。この制約により、現在の需要は大企業や中堅上位企業に集中する一方で、プロバイダーはモジュール式のエントリーレベルプランの導入を促進しています。
セグメント分析
2026年、マネージド・ディテクション・アンド・レスポンス(MDR)は、サービスタイプ別売上高の29.71%を占めました。このシェアは、定期的な評価では進行中のランサムウェア攻撃に対処できない場合、継続的な検知と人間主導の対応に対する需要を反映しています。プロアクティブな脅威ハンティングは、2027年から2032年にかけてCAGR19.73%で拡大すると予測されており、これはサービス種別の中で最も高い成長率です。IBMの報告によると、攻撃者はクラウドやIDを標的とする経路へと移行しており、インシデントが深刻化する前に不審な行動を探し出すチームの価値が高まっています。
このサービス構成におけるマネージド・インシデント・レスポンスおよび脅威ハンティングサービスの市場規模は、社内にインシデント対応チームを持たない組織向けに専門家のリソースを確保する「マネージド・インシデント・レスポンス・リテーナー」によっても支えられています。デジタルフォレンジックおよびインシデント分析は、インシデントのタイムラインや証拠を文書化するニーズに対応しています。封じ込め、是正、復旧は、インシデント発生後に組織がシステムを稼働状態に戻すのを支援します。準備態勢、計画策定、および机上演習は、準備態勢の証拠を必要とする規制対象セクターにおいて重要です。これらの関連サービスは、中核となるMDRに取って代わるものではなく、それを補完するものです。
2026年には、フルマネージドサービスが収益の39.42%を占め、最大の提供モデルとなりました。この状況は、組織が十分な内部リソースを欠いている場合に、24時間365日の対応体制を維持することの難しさを反映しています。共同管理型(Co-Managed)の導入は、2027年から2032年にかけてCAGR17.61%で拡大すると予測されており、提供モデルの中で最も高い成長率を示しています。このモデルにより、顧客は自社のセキュリティオペレーションセンター(SOC)への投資を維持しつつ、外部のアナリストや専門的な調査支援を追加することができます。
オンデマンド型およびリテーナー契約型は、定義されたインシデントや成果に連動した支出を好む組織に適しています。ハイブリッド・マネージド構成は、専門的なスキルに加え、ローカルなデータ管理を必要とする規制対象組織において、その重要性を高めています。Arctic Wolf社は、RSAC 2026において、より複雑な調査において自動化とアナリストの業務を組み合わせた「Aurora Agentic SOC」を発表しました。SIEM、SOAR、およびチケット管理システムとの相互運用性は、重要な調達要因となりつつあります。したがって、マネージドインシデント対応および脅威ハンティングサービス市場では、顧客が所有するツールとプロバイダーが運営するプラットフォームの両方をサポートできるプロバイダーが評価されています。
地域別分析
2026年、北米は売上高の41.64%を占め、地域別で最大のシェアを記録しました。この地域には、SEC(米国証券取引委員会)の規制を受ける公開会社が多く集中しており、サイバーセキュリティ人材の確保が常に課題となっているほか、マネージドセキュリティサービスの調達体制も成熟しています。FBIによると、2025年に世界的に公表されたランサムウェア攻撃の58%は、米国を拠点とする標的に対するものでした。カナダの金融およびエネルギーセクターでは、サイバーセキュリティ要件の変化に伴い導入が拡大しており、一方、メキシコではニアショアリング活動と並行して需要の中心地として台頭しています。
欧州では、DORA、NIS2、およびGDPRに関連する義務により、正式な検知・報告プログラムが求められています。欧州連合サイバーレジリエンス法(EU Cyber Resilience Act)により、コンプライアンス主導の購入者層が産業用および消費者向け製品メーカーへと拡大しています。南米では、ブラジルにおいてLGPDの施行が金融機関やEC事業者によるサイバーセキュリティ投資を後押しし、勢いを増しています。中東では、サウジアラビアやアラブ首長国連邦(UAE)のサイバーセキュリティ・フレームワークが後押しとなっていますが、アフリカは導入の初期段階にあり、南アフリカが最も発展した市場となっています。
アジア太平洋地域は、2027年から2032年にかけてCAGR19.86%で拡大すると予測されており、これは地域別で最も高い成長率となります。アジア太平洋地域のマネージドインシデント対応および脅威ハンティングサービスの市場規模は、デジタルトランスフォーメーション、データ主権に関する要件、および国内のサイバーセキュリティ人材の不足によって支えられています。インド、シンガポール、韓国にはそれぞれ管轄区域固有の規則があり、これらがマネージド検知サービスの調達を促すコンプライアンス上の要因となっています。日本のマネージド・セキュリティ・サービスの市場活動も、エンドポイント監視やクラウド・セキュリティ運用への需要に支えられています。地域内でのデータ処理や現地でのサービス提供能力を備えたプロバイダーは、アジア太平洋地域全体の多様な要件により適切に対応することができます。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- マクロ経済要因が市場に与える影響
- 市場促進要因
- 多面的なサイバー攻撃とランサムウェアによる恐喝の激化
- サイバーセキュリティ人材の不足とアナリストのバーンアウト
- クラウド、ハイブリッドIT、およびID攻撃対象領域の拡大
- 規制およびインシデント開示義務の拡大
- サイバー保険の規制と保険料の優遇措置
- OT、IoT、および医療機器の融合
- 市場抑制要因
- 中小企業にとっての高額な保険料および維持費
- 国境を越えるデータ主権とログの国内保存要件
- マルチベンダー統合の複雑性とアラートの標準化
- SOC業務の外部委託における組織固有の文脈の欠如
- 業界バリューチェーン分析
- 規制情勢
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- サービスタイプ別
- マネージド・ディテクション・アンド・レスポンス
- インシデント対応管理の定額契約
- プロアクティブな脅威ハンティング
- デジタルフォレンジックおよびインシデント分析
- 封じ込め、修復、および復旧
- 準備状況、計画、および机上演習
- 提供モデル別
- フルマネージド
- 共同管理型
- オンデマンド型およびリテーナー型
- ハイブリッド・マネージド
- 組織規模別
- 大企業
- 中小企業
- セキュリティ対象領域別
- エンドポイントおよびサーバーセキュリティ
- ネットワークおよび境界セキュリティ
- クラウドワークロードおよびSaaSセキュリティ
- IDおよびアクセスセキュリティ
- アプリケーションおよびAPIセキュリティ
- OT、IoT、および医療機器のセキュリティ
- エンドユーザー産業別
- 銀行・金融サービス・保険(BFSI)
- IT・通信
- ヘルスケア・ライフサイエンス
- 政府・公共部門
- 工業製造
- 小売・Eコマース
- その他のエンドユーザー産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋諸国
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Kroll, LLC
- Proficio, Inc.
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- NTT Security Holdings Corporation
- NCC Group plc
- Sophos Group plc
- Palo Alto Networks, Inc.(Unit 42)
- Mandiant(Google LLC)
- IBM Corporation(IBM X-Force)
- Accenture plc
- Deloitte Touche Tohmatsu Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers LLP
- Booz Allen Hamilton Inc.
- BAE Systems plc