


マネージドネットワーク脅威ハンティングサービス:市場シェア分析、業界動向と統計、成長予測(2027年~2032年)
Managed Network Threat Hunting Services - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2027 - 2032)


- 発行日
- ページ情報
- 英文 164 Pages
- 納期
- 2~3営業日
- 商品コード
- 2185936
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
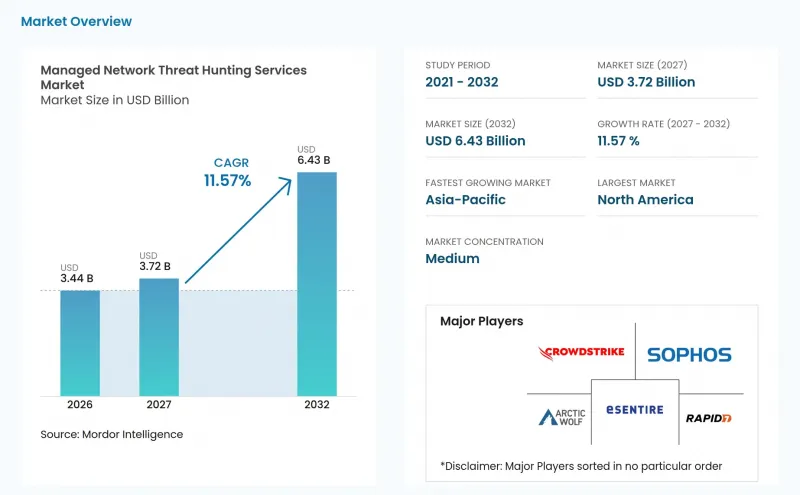
Mordor Intelligenceによると、マネージド・ネットワーク・スレット・ハンティング・サービスの市場規模は、2026年に34億4,000万米ドルと評価されており、2032年までに64億3,000万米ドルに達すると予測されています。
2027年から2032年にかけては、CAGR 11.57%で拡大すると見込まれています。
世界のマネージド・ネットワーク脅威ハンティング・サービス市場の動向と洞察
ネットワーク侵入の頻度と高度化の進行
マネージド・ネットワーク脅威ハンティング・サービス市場は、継続的に発生し、シグネチャベースの検知を回避するように設計された侵入によって支えられています。CrowdStrikeの報告によると、2026年上半期において、ボイスフィッシングによる侵入は2倍に増加し、デバイスコードを悪用したフィッシング攻撃の試みは15倍に増加しました。また、中国と関連のあるグループが、公開された脆弱性を24時間以内に悪用しており、パッチ適用や従来の監視に充てられる時間が短縮されていることも報告されています。SANSの調査によると、回答者の41%がプロアクティブなハンティングを通じて国家主体の活動を検知しており、国家主体の攻撃の76%で「リビング・オフ・ザ・ランド(LoTL)」の手法が確認されました。CISAは、2025年に発生した事例を報告しました。この事例では、米国の重要インフラ組織において、標準ユーザーアカウントからSCADA VLANにアクセスできていたことが判明しており、ITとOTの分離が不十分であると、重要な運用が危険にさらされる可能性があることを示しています。このような状況下では、迅速な証拠収集とアナリストによる検証が、効果的なサービス提供の鍵となります。こうした状況により、ネットワークトラフィックや関連するテレメトリデータ全体の挙動を分析するサービスの価値が高まっています。
熟練した脅威ハンティング要員の不足
マネージド・ネットワーク・脅威ハンティング・サービス市場は、複雑な活動を調査できる経験豊富な人材の不足からも恩恵を受けています。ISC2の調査によると、2025年にはセキュリティ専門家の59%が「極めて深刻」または「深刻」なスキル不足を報告しており、これは2024年の44%から増加しています。特に、クラウドセキュリティやAIを活用した調査において、スキルギャップが顕著でした。SANSの調査では、回答者の61%が、効果的な脅威ハンティングの最大の障壁として人員不足を挙げています。また、同調査では、回答者における外部委託による脅威ハンティングの割合が37%から30%に減少したことが示されました。これらの傾向を総合すると、専門スキルが依然として不足しているにもかかわらず、一部の組織が業務を社内に移行させていることがうかがえます。自動化を活用して証拠の優先順位を付け、人的レビューをより価値の高いケースに限定するプロバイダーは、クライアントがより広範なカバレッジを維持できるよう支援することができます。
誤検知による疲労とアナリストのバーンアウト
プロバイダーが文脈を伴わずに過剰なアラートを送信する場合、誤検知はマネージド・ネットワーク脅威ハンティング・サービス市場の運用上の正当性を損なう可能性があります。Devoの調査によると、調査対象となったSOC専門家の83%が、アラートの量と誤検知に圧倒されていることが判明しました。また、同調査では、57%が過剰な誤検知を主な運用上の課題として挙げています。アナリストは、業務時間の25%以上を、対応不要なトリアージに費やしていると報告されています。この作業負荷は、脅威ハンティングを単なるアラート転送と区別する「仮説主導型の調査」から注意をそらしてしまいます。また、多くの通知が確認された発見につながらない場合、クライアントの信頼を損なう可能性もあります。検知品質を向上させ、初期のトリアージを自動化するサービスは、有意義な運用上の価値を示す上で有利な立場にあります。
セグメント分析
2026年には、フルマネージド型サービスが収益の33.21%を占めました。このモデルでは、日常的な運用と専門的な分析の両方を外部プロバイダーに委託します。これは、社内のチームが十分な経験を持つハンターを採用または維持できない場合に有効です。SANSの調査によると、回答者の61%が、人員不足を効果的なハンティングの最大の障壁と考えていることが判明しました。共同管理型およびハイブリッド型サービスは、すでにSOCを運用しているもの、コア業務時間外や専門的なOT環境において外部の支援を必要とする企業にとって、依然として重要な選択肢となっています。
継続的な脅威ハンティングは、2032年までCAGR11.87%で拡大すると予測されています。これは、定期的なキャンペーンに代わり、受信するテレメトリデータを継続的に監視するものです。CrowdStrike社の報告によると、同社のOverWatchプラットフォームにおいて、AIエージェントによってトリガーされた検知件数は、人間による検知件数の2.5倍のペースで増加しました。ReliaQuest社は、ラテラルムーブメントがわずか4分で発生し得ると述べています。こうした状況により、頻度の低いハンティング演習の有用性は低下し、継続的なサービス層への需要が高まっています。
2026年、マネージド・ネットワーク脅威ハンティングサービス市場規模の41.27%をクラウドベースの提供が占めました。この導入モデルは、複数のクラウド環境やSaaSアプリケーションを運用する組織に適しています。Arctic Wolfは2025年10月、AWSと戦略的提携契約を締結し、「Aurora Platform」をAWSのセキュリティテレメトリおよび「Open Cybersecurity Schema Framework」と統合しました。この種の統合により、ハンティング機能がクラウドセキュリティの証拠により密接に結びつけられます。また、プロバイダーがクラウド、SaaS、オンプレミス環境にわたるデータを標準化するのにも役立ちます。
クラウドベースの提供は、2032年までCAGR11.83%で拡大すると予測されており、これは導入モデルの中で最も高い成長率です。オンプレミスでの提供は、機密扱いのテレメトリデータを外部のクラウドシステムを経由させることができない政府や防衛機関のユーザーにとって、依然として重要です。ワークロードがローカルインフラとクラウドインフラに分割されているハイブリッド環境も、引き続き重要な位置を占めています。エアギャップ型およびソブリン型展開は、重要インフラや防衛機関の運用者にとって、規模は小さいもの戦略的に重要なカテゴリーを形成しています。Endace社は2025年9月、大容量パケットキャプチャモデルを発表しました。同社によれば、このモデルは5RUの筐体内で、持続的な60Gbpsの記録と最大3ペタバイトのストレージを提供するとのことです。キャプチャコストの低減により、隔離されたネットワーク環境における脅威ハンティングの実現可能性が高まります。
地域別分析
2026年の売上高のうち、北米が41.66%を占めました。米国では、連邦政府のサイバーセキュリティ指針、SEC(証券取引委員会)の報告規則、防衛関連のコンプライアンス要件、そして成熟したサイバー保険の実務に対する需要が高く、これらが予防的な監視の証拠に対する必要性を高めています。カナダは金融サービスおよびエネルギー分野において重要な二次市場であり、一方、メキシコではニアショアリングの拡大に伴い産業用OT環境が拡大しているため、新たな機会が生まれています。米国の重要インフラ組織におけるITとOTのセグメンテーションの不備に関するCISAの2025年の勧告は、マネージドサービスプロバイダーが対処できる未解決の課題を浮き彫りにしています。
欧州は地域別で2番目に大きな市場です。ドイツ、英国、フランスが主要な貢献国であり、NIS2指令により、重要セクター全体でサイバーセキュリティ義務の対象となる組織の範囲が拡大しました。ドイツの産業企業は、自動車および機械のサプライチェーンがより高いサイバーリスクに直面していることから、OTに特化したネットワークハンティングへの関心を高めています。Nomios社は2026年4月、オランダのSOCから「Guardian xMDR」を立ち上げ、ベネルクス諸国およびより広範な欧州市場向けにPalo Alto Networks社のCortex XDRを採用しました。GDPRに関連するデータ制限により、プロバイダーは現地での処理能力への投資を迫られており、これにより参入要件が高まる一方で、既存の事業者の立場は強化される可能性があります。
アジア太平洋地域は、2032年までCAGR12.14%で拡大すると予測されており、最も成長の速い地域となる見込みです。需要は、デジタル化、国家主導の活動、国家レベルのSOC要件、および有資格人材の不足によって支えられています。インドのインシデント報告要件、日本の積極的なサイバー防衛措置、韓国の金融セクターにおけるコンプライアンス規則、および中国のPIPL(個人情報保護法)による規制が、同地域全体のサービス提供設計に影響を与えています。中東・アフリカは、サウジアラビアやアラブ首長国連邦(UAE)が国家レベルのSOCインフラに投資している一方、南アフリカやエジプトが金融・政府分野での早期導入を牽引しており、第2の成長地域となっています。南米はブラジルが主導しており、同国のLGPD(個人データ保護法)や金融セクターの規制が、継続的なモニタリングに対する需要を支えています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- ネットワーク侵入の頻度と高度化の進行
- 熟練した脅威ハンティング担当者の不足
- ハイブリッドクラウドおよびSaaSの攻撃対象領域の拡大
- 継続的なモニタリングに対する規制およびサイバー保険の圧力
- オペレーショナル・テクノロジー環境における東西間の暗号化通信
- MSSPにおけるネットワークテレメトリとXDRおよびSOC自動化のバンドリング
- 市場抑制要因
- 誤検知による疲労とアナリストのバーンアウト
- マルチベンダーのセキュリティスタックにおける統合の複雑さ
- 国境を越えるテレメトリに関するデータ居住地規制
- 産業用およびエアギャップ環境における100 GbEパケットキャプチャのコスト
- 業界バリューチェーン分析
- マクロ経済要因が市場に与える影響
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- サービスモデル別
- フルマネージド型脅威ハンティング
- 共同管理型脅威ハンティング
- ハイブリッド型マネージド・スレット・ハンティング
- インシデント主導型脅威ハンティング
- 継続的脅威ハンティング
- 展開別
- クラウドベース
- オンプレミス
- ハイブリッドクラウド
- エアギャップ環境およびソブリン環境
- 組織規模別
- 大企業
- 中小企業
- ネットワークおよびテレメトリの範囲別
- 物理エンタープライズネットワーク
- クラウドおよびSaaSネットワーク
- オペレーショナル・テクノロジーおよび産業用制御システム
- ソフトウェア定義ネットワークおよび仮想ネットワーク
- ID、エンドポイント、およびネットワークのクロスドメイン・テレメトリ
- 産業分野別
- 銀行・金融サービス・保険
- 政府・防衛
- エネルギー・ユーティリティ
- IT・通信
- ヘルスケア・ライフサイエンス
- 製造業
- その他の産業分野
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋諸国
- 中東・アフリカ
- サウジアラビア
- アラブ首長国連邦
- 南アフリカ
- エジプト
- その他の中東・アフリカ諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- eSentire, Inc.
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- IBM Corporation
- Fortinet, Inc.
- SentinelOne, Inc.
- Red Canary, Inc.
- Expel, Inc.
- Bitdefender SRL
- Deepwatch, Inc.
- Critical Start, Inc.
- Binary Defense Systems, Inc.
- Kroll, LLC
- LevelBlue, Inc.
- ESET, spol. s r.o.
- Trend Micro Incorporated
- Darktrace Holdings plc
- Vectra AI, Inc.
- ExtraHop Networks, Inc.
- ReliaQuest Holdings, LLC