


インシデント対応サービス:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
Incident Response Services - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)

- 発行日
- ページ情報
- 英文 120 Pages
- 納期
- 2~3営業日
- 商品コード
- 2113515
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
概要
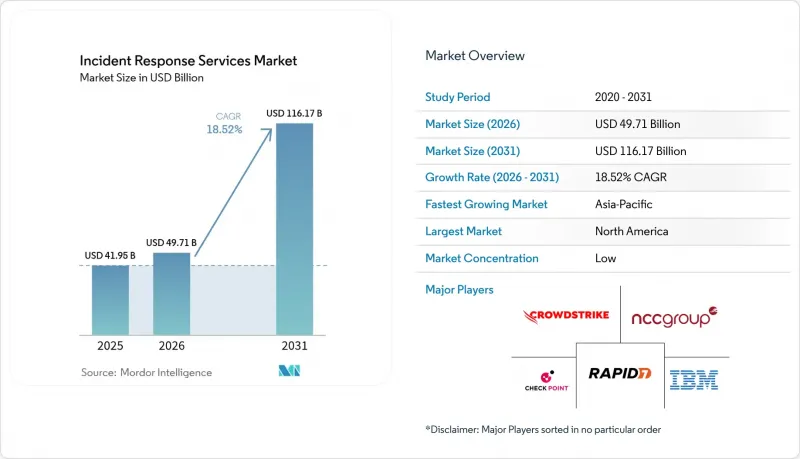
Mordor Intelligenceによると、2026年のインシデント対応サービス市場の規模は497億1,000万米ドルと推定されており、2025年の419億5,000万米ドルから拡大し、2031年には1,161億7,000万米ドルに達すると予測されています。
2026年から2031年にかけては、CAGR18.52%で成長すると見込まれています。
本レポートは、サービスタイプ別(封じ込め・軽減、修復・復旧、その他)、導入形態別(オンプレミス、クラウドベース、その他)、企業規模別(中小企業、大企業)、エンドユーザー業界別(BFSI、政府・防衛、その他)、地域別に分類されています。市場予測は金額(米ドル)で提示されています。
世界のインシデント対応サービス市場の動向と洞察
BFSIおよび重要インフラにおけるサイバー攻撃の頻度と高度化の急増
金融機関や公益事業事業者は現在、攻撃の潜伏時間が「数日」ではなく「数分」単位で計測される状況に直面しており、エンドポイントやネットワークセグメントの迅速な隔離を重視する「封じ込め優先」の対応手順への転換を余儀なくされています。Unit 42の「グローバルインシデント対応レポート」によると、2024年の情報漏洩事案の86%で事業運営が中断した一方、攻撃者は侵害発生から1時間以内にデータを盗み出していました。BFSI分野では、レガシーシステムとオープンバンキングAPIの統合がリスクを増大させていますが、一方、エネルギーや運輸分野のオペレーショナルテクノロジー(OT)環境では、マルウェアを根絶しつつも稼働時間を維持することが対応チームに求められています。テキサス州銀行局が2025年に発表した「基本的なサイバー衛生管理で脅威の98%を阻止できる」という通知などの政府指針は、残りの高度なインシデントに対処するには専門の対応要員が不可欠であるという見解を裏付けています。
データ保護規制の厳格化が、コンプライアンス義務に基づく投資を促進
欧州連合(EU)のNIS2指令は、重要事業者に重大なインシデントを24時間以内に報告することを義務付けており、違反者には最大1,000万ユーロ(1,130万米ドル)の罰金が科されます。北米でも同様の動きが見られ、PCI-DSS 4.0や進化を続ける各州のプライバシー法により、技術的なログにとどまらず、下流の報告や利害関係者とのコミュニケーションにまで及ぶ、検証可能なインシデント対応プログラムが求められています。地域をまたがるコンプライアンス要件の重複により、多国籍企業は、証拠収集、法的保存義務、および情報開示基準を単一の調整されたワークフローで統合できる世界の対応パートナーを求めるようになっています。
熟練したインシデント対応要員の世界の不足が成長を制約
2025年、世界のサイバーセキュリティ人材の不足は著しく拡大し、インシデント対応担当者は最も不足しているスキルセットの一つとなりました。人員不足は、インシデント封じ込めまでの時間を延ばし、情報漏洩による賠償責任を増大させます。IBMの推計によると、専任のインシデント対応リソースを欠く企業には、平均176万米ドルの追加コストが発生するとされています。アウトソーシングパートナーは恩恵を受けていますが、複数のクライアントから同時多発的に発生するインシデント時には依然として処理能力のボトルネックが生じており、人間の専門知識を補完するためのAIを活用したトリアージへの投資が促進されています
セグメント分析
2025年、インシデント対応サービス市場の32.75%を「封じ込めおよび軽減」が占めました。これは、攻撃者が攻撃の矛先を変えたりデータを持ち出したりする前に、侵害された資産を隔離する必要性が急務であることを反映しています。攻撃者の潜伏期間の中央値が短縮するにつれ、エンドポイントや特権認証情報の迅速な隔離が標準的な手法となっています。予測期間を通じて、マネージド・ディテクション・アンド・レスポンス(MDR)はCAGR20.6%で拡大し、継続的な脅威ハンティングや予防的な是正措置が、単なるオプションの追加機能から、契約上の主要な提供成果へと位置づけられていくでしょう。
MDRの勢いは、人間のアナリストが見落としがちな異常を検出するAI支援型分析によって後押しされています。ベンダー各社は、大規模言語モデル(LLM)を活用したコパイロット機能を導入しており、これにより根本原因の特定やプレイブックの自動実行が加速され、対応時間が大幅に短縮されています。是正措置と復旧は、特に規制上の報告や訴訟において、認定された証拠の取り扱いが求められる場合、依然として重要な役割を果たしています。デジタルフォレンジックおよび分析は、機械学習に基づくパターン認識を通じて進化しており、インシデント対応担当者が攻撃者のタイムラインをより迅速に再構築できると同時に、法廷手続きにおける証拠基準も満たすことが可能になっています。
2025年においても、主権に関する規制や、機密性の高いログを国内で保管することを取締役会レベルで優先する傾向により、オンプレミス型導入はインシデント対応サービス市場規模の56.45%を占め続けています。金融機関や公的機関は、特に顧客情報の国外持ち出しを禁止している法域において、外部へのデータ転送を制限し続けています。しかし、セキュリティチームがプラグアンドプレイ型の拡張性を採用するにつれ、クラウドベースのインシデント対応ツールは、市場全体の成長率を上回るCAGR19.85%で成長する見込みです。
ハイブリッド展開モデルは、オンプレミスでのログ保持とクラウド分析エンジンを融合させ、組織が弾力的なコンピューティング容量を犠牲にすることなく、必要なフォレンジック可視性を提供します。ゼロトラストの考え方は、セキュリティ境界としてのネットワーク位置の重要性を低減し、フォレンジックアーティファクトのリモート調査を標準化することで、この移行を後押ししています。プロバイダー各社は、コンプライアンス監査の要件を満たすため、「BYK(Bring-Your-Own-Key)」暗号化やリージョン内データストレージを提供することで、差別化を図っています。
地域別分析
北米は、成熟した情報漏洩通知法と強固なセキュリティエコシステムに後押しされ、2025年にはインシデント対応サービス市場シェアの37.85%を占め、地域トップの座を維持しました。ニューヨーク州金融サービス局などの米国の金融規制当局は、正式なインシデント対応計画の策定を義務付けており、大手銀行やフィンテック企業全体での需要を後押ししています。カナダの重要インフラに関する指令や、メキシコの拡大するフィンテック規制も、この地域の市場規模を拡大させています。
アジア太平洋地域は、2031年までにCAGR20.12%を達成する見込みです。日本、シンガポール、オーストラリアにおける規制の調和により、現在では24時間以内の情報漏洩開示と認定された対応プロセスが義務付けられており、組織はインシデント発生前にリテイナー契約を締結するよう促されています。同地域では2024年に全世界の攻撃の34%が記録され、現地の規制や多様なクラウド環境に対応できる、バイリンガルで複数の法域にまたがるインシデント対応者の需要が高まっています。
欧州では、NIS2の下でコンプライアンス主導の導入が加速しています。NIS2では「重要事業体」の範囲が拡大され、準備不足に対する罰金が引き上げられています。組織は、GDPRに基づくデータ侵害報告とNIS2のセキュリティインシデント開示を整合させる必要があり、これがプライバシーとセキュリティを組み合わせた対応サービスの需要を後押ししています。東欧の加盟国は、対応マニュアルの現地化をコンサルティング会社に依頼する傾向にあり、一方、主要経済国では、サプライチェーンやOT(オペレーショナルテクノロジー)の脅威をカバーするよう契約内容を拡充しています。
ラテンアメリカ、中東・アフリカでは、まだ発展途上ではありますが、成長の兆しが見られます。デジタルコマースの拡大や新たなデータ保護法の制定が機会を生み出していますが、予算や人材の制約により、当面の成長は緩やかなものにとどまっています。国際的なプロバイダーは、言語、文化、コンプライアンスのギャップを埋めるため、現地のMSSPと提携しており、サイバーレジリエンスへの地域的な投資が続くにつれ、このモデルはさらに拡大していくと予想されます。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3か月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場促進要因
- BFSIおよび重要インフラにおけるサイバー攻撃の頻度と高度化の急増
- データ保護規制の強化(GDPR、CCPA、PCI-DSS 4.0、NIS2)
- 「クラウドファースト」の導入により攻撃対象領域が拡大し、クラウドにおけるインシデント対応(IR)の需要が高まっています
- OAuthトークンを悪用する「ランサムクラウド」および「BEC 3.0」の台頭
- 事前承認済みのIRリテーナーを義務付けるサイバー保険のスコアリングモデル
- ICS/OTデジタルツイン分析が、侵害発生後の根本原因調査を加速させています
- 市場抑制要因
- 世界の熟練インシデント対応要員の不足
- 高額なプレミアムIRリテーナーの費用が、中小企業による導入を妨げている
- XDR/SOARプラットフォームとの重複により、購入者の混乱を招いています
- ゼロトラストアーキテクチャにより、攻撃者の滞留時間が短縮され、本格的なインシデント対応(IR)の実施が減少しています
- サプライチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
- 供給企業の交渉力
- 買い手の交渉力
- 新規参入業者の脅威
- 代替品の脅威
- 競争企業間の敵対関係
- 業界利害関係者分析
第5章 市場規模と成長予測
- サービスタイプ別
- 封じ込めと緩和
- 修復・復旧
- デジタルフォレンジックおよび分析
- マネージド・ディテクション・アンド・レスポンス(MDR)
- その他
- 展開モード別
- オンプレミス
- クラウドベース
- ハイブリッド
- 企業規模別
- 中小企業
- 大企業
- エンドユーザー産業別
- BFSI
- 政府・防衛
- IT・通信
- ヘルスケア・ライフサイエンス
- 工業製造
- エネルギー・ユーティリティ
- 小売・Eコマース
- その他
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- スペイン
- イタリア
- ロシア
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- オーストラリア
- 韓国
- その他のアジア太平洋諸国
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- その他の中東諸国
- アフリカ
- 南アフリカ
- その他のアフリカ諸国
- 中東
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- CrowdStrike Holdings Inc.
- Check Point Software Technologies Ltd.
- BlackBerry Cybersecurity(Cylance)
- Mandiant Inc.(Google Cloud)
- Kaspersky Lab
- Rapid7 Inc.
- IBM Corporation
- NCC Group plc
- Optiv Security Inc.
- Secureworks Inc.
- Trustwave Holdings Inc.
- KPMG International Ltd.
- Deloitte Touche Tohmatsu Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers(PwC)
- Accenture plc
- Palo Alto Networks(Unit 42)
- Cisco Systems Inc.(Talos IR)
- Booz Allen Hamilton Inc.
- BAE Systems Digital Intelligence
第7章 市場機会と将来の展望
- 発行日
- 発行
- Mordor Intelligence
- ページ情報
- 英文 120 Pages
- 納期
- 2~3営業日


