


マネージドクラウドセキュリティオペレーションサービス:市場シェア分析、業界動向と統計、成長予測(2027年~2032年)
Managed Cloud Security Operations Services - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2027 - 2032)


- 発行日
- ページ情報
- 英文 170 Pages
- 納期
- 2~3営業日
- 商品コード
- 2186067
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
Mordor Intelligenceによると、マネージド・クラウド・セキュリティ・オペレーション・サービスの市場規模は、2026年に164億2,000万米ドルと評価されており、2032年までに341億1,000万米ドルに達すると予測されています。
2027年から2032年にかけては、CAGR12.43%で拡大すると見込まれています。
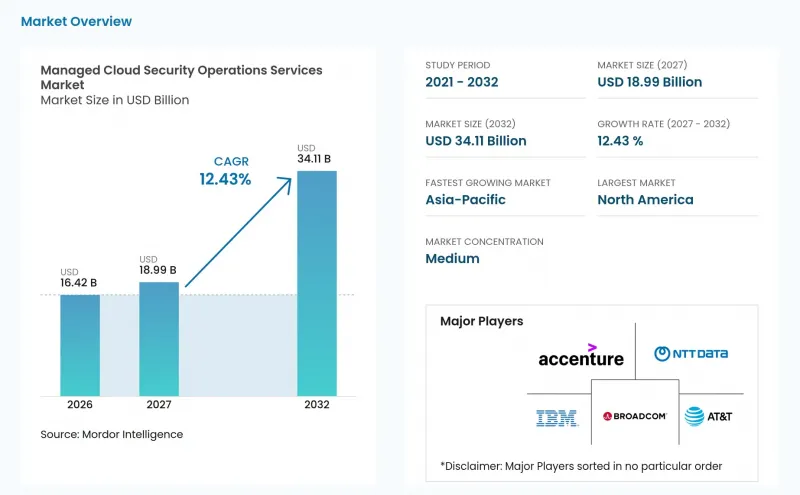
世界のマネージド・クラウド・セキュリティ運用サービス市場の動向と洞察
激化するマルチベクター型クラウドサイバー攻撃
クラウドインフラストラクチャは、金銭的動機や国家と結びついた脅威アクターにとって主要な標的となっています。チェック・ポイント社の報告によると、前年度にクラウド関連のセキュリティインシデントを経験した組織は65%に上り、これは前期の61%から増加しています。インシデントを発生から1時間以内に検知できたのはわずか9%にとどまっており、これは継続的な監視体制に依然として課題があることを示しています。攻撃者は、設定上の脆弱性、広範なID権限、サプライチェーンへのアクセスを1つの攻撃キャンペーンで組み合わせて利用することが可能です。購入者がアカウントやリージョンを越えた継続的な相関分析を必要とする場合、マネージド・クラウド・セキュリティ・オペレーション・サービス市場は恩恵を受けます。プロバイダー選定において、行動分析やリアルタイムのクラウドテレメトリは、シグネチャのみに依存するツールよりも重要性を増しています。
拡大するハイブリッドおよびマルチクラウドの攻撃対象領域
マルチクラウドおよびハイブリッド環境では、セキュリティチームが異なるログ形式やIDモデルを解釈する必要があります。Presidioの調査によると、78%の組織が2社以上のクラウドプロバイダーを利用しており、54%がハイブリッド環境を運用しています。環境が1つ増えるごとに、個別のアラートやポリシー構造が導入され、運用の複雑さが増大する可能性があります。『Research in Computers and Security』誌は、これらの環境における具体的なリスクとして、クロスクラウド脅威、サイドチャネル攻撃、およびAPIの露出ギャップを特定しました。主要なハイパースケーラー向けのコネクタを標準装備しているプロバイダーを利用すれば、この情報を正規化するために必要な労力を削減できます。したがって、マネージド・クラウド・セキュリティ・オペレーション・サービス市場は、孤立したプラットフォームではなく、環境全体を対象とする傾向が強まっています。この広範な対象範囲により、顧客がクラウドとオンプレミスシステムを横断した単一の対応プロセスを必要とする場合、契約価値を高めることが可能です。
データの主権と国境を越えたログ転送の制約
データ居住規則により、プロバイダーが国境を越えてクラウドログを一元管理する能力が制限される可能性があります。欧州連合(EU)の一般データ保護規則(GDPR)は、個人データの国際的な移転に条件を課しています。世界のプロバイダーは、顧客の要件を満たすために、地域ごとの個別のインフラストラクチャ、現地スタッフ、および現地での暗号化管理が必要になる場合があります。こうした選択は提供コストを押し上げ、一元化されたセキュリティ運用に伴うスケールメリットを損なう可能性があります。生テレメトリデータのエクスポート制限も、検知精度の向上を目的とした単一のグローバルデータプールの利用を妨げる可能性があります。フェデレーテッド・インテリジェンス・モデルでは、基盤となるデータをすべて転送することなく、検知パターンを共有することができます。しかし、これらのモデルには追加のエンジニアリングとガバナンスが必要であり、多くのプロバイダーではまだ標準化が進んでいません。
セグメント分析
2026年、マネージドSOC-as-a-Serviceは、マネージド・クラウド・セキュリティ運用サービス市場において34.28%のシェアを占めました。これは、検知、調査、対応、およびコンプライアンス報告を単一のマネージド運用モデルに統合したものです。このサービスの広範な範囲により、顧客が個別のポイント製品で代替することは困難になっています。マネージド・クラウド・セキュリティ・ポスチャー・マネジメントは、クラウド環境全体にわたる設定のずれやポリシー違反に対処します。マネージド・クラウド・ワークロード・プロテクションは、実行時の脆弱性やワークロードの露出に焦点を当てています。マネージド・クラウド・アクセス・セキュリティ・ブローカー(MCSB)サービスは、組織が管理対象外のSaaS利用に対してID制御を必要とする場合に、依然として重要な役割を果たします。SaaSセキュリティ・ポスチャー・マネジメントは、インフラストラクチャを超えて、アプリケーション設定やアクセスパスまで対象範囲を拡大します。マネージド・インシデント・レスポンスおよび脅威ハンティングは、優先度の高いインシデント発生時に詳細な調査を必要とする顧客を支援します。
コンテナおよびKubernetesセキュリティ管理市場は、2032年までCAGR 12.88%で拡大すると予測されています。マイクロサービスアーキテクチャでは、従来のエンドポイントやネットワークの可視性の範囲外となる短命なワークロードが生成されます。ワークロードの分離や権限の範囲設定に関連するKubernetesの機能により、本番環境におけるポリシー検証の必要性が高まる可能性があります。CNCFプロバイダー各社は、コンテナテレメトリを独立したセキュリティ態勢スキャンタスクとして扱うのではなく、検知ワークフローに組み込んでいます。Mitiga社は、同社のHelios AIDRプラットフォームにより、本番環境での導入においてトリアージ時間を90%短縮したと述べています。査読済みの研究によると、自動化されたクラウド対応アーキテクチャは、試験条件下においてトリアージおよび封じ込め時間を大幅に短縮できることが判明しました。このような証拠により、購入に関する議論は、監視量から対応速度や運用コンテキストへとシフトしています。マネージド・クラウド・セキュリティ・オペレーション・サービス業界は、クラウド、ID、SaaS、コンテナからのシグナルを単一の対応ワークフローに統合することで、この変化に対応しています。
2026年には、フルマネージド・サービスが56.11%のシェアを占めました。これは、顧客がツール、人員配置、検知エンジニアリングに関する責任を専門のプロバイダーに移管できるためです。こうした契約には通常、検知および対応に関する合意済みのサービスレベルが含まれています。これらは、社内のセキュリティ運用能力が限られている組織に適しています。このモデルでは、プロバイダーは顧客間でツールやチームを共有して運用することができます。この構造は、顧客が独自の24時間365日体制を構築することなく、継続的な監視を必要とする場合に魅力的です。また、日常的な運用活動について、買い手に対して単一の責任主体を提供します。このモデルは、セキュリティ運用のライフサイクル全体をカバーできるため、マネージド・クラウド・セキュリティ・オペレーション・サービス市場において依然として中心的な位置を占めています。ただし、機密データやエスカレーションの決定について、より強力な管理を望む顧客にも対応する必要があります。
ソブリン(Sovereign)または国内管理型サービス(In-Country Managed Services)は、2032年までCAGR 12.67%で拡大すると予測されています。このセグメントは、ログ、処理、人員、または暗号化キーを所定の管轄区域内に留めなければならないケースに対応しています。ドイツテレコムとパロアルトネットワークスは、欧州の要件に対応するため、2026年6月にT Securityと共同で「Sovereign Cortex」を立ち上げました。このサービスは、ソブリン型のGoogle Cloud Platform環境を利用し、暗号鍵の管理はドイツテレコムが担います。共同管理型サービスは、セキュリティチームを保有しているもの、24時間体制のクラウド対応が不足している企業にとって、中間的な選択肢となります。これは特に金融サービス業界において重要であり、社内チームがエスカレーションの権限や監査権を保持できる場合があります。モジュール式の共同管理型サービスは、購入者が完全なアウトソーシングを検討する前の段階で、プロバイダーにとっての参入機会となり得ます。
地域別分析
2026年、北米はクラウドネイティブ企業やマネージドサービスプロバイダーの広範な基盤に支えられ、43.91%のシェアを占めました。米国の金融サービス、医療、防衛関連組織は、継続的なクラウド監視に対する安定した需要を生み出しています。サイバー保険の要件も、購入者が監視および対応能力を文書化するよう促しています。カナダでは、内部による監督を維持する共同管理型契約への需要が高まっています。メキシコでは、企業がデジタル事業を拡大し、ニアショアでの技術活動を増やすにつれ、クラウドセキュリティへの投資が増加しています。この地域では、通信会社、ITサービスプロバイダー、クラウドネイティブの専門企業が同じ顧客を奪い合っているため、依然として競合が激化しています。このような環境下では、標準的なマネージド検出・対応(MDR)契約は価格面での圧力に直面しています。一方、プレミアムな主権型サービスやAIを活用したサービスは、より差別化されたポジショニングを維持することができます。
欧州は2番目に大きな地域であり、ドイツと英国が主要な収益源となっています。この地域のビジネスチャンスは、セキュリティとレジリエンスに関する義務を強化する規制によって支えられています。DORAは2025年1月より、欧州連合(EU)の金融機関に適用されています。ドイツにおける需要には、拡大したサイバーセキュリティ義務やデータ居住要件に対応する購入者が含まれます。英国の金融セクターでは、内部統制が依然として重要視される共同管理モデルが追求されています。フランス、イタリア、スペインでは、通信事業者が支援するセキュリティサービスの提供を通じて貢献しています。AWSは、同社の欧州ソブリンクラウドが、69のサービスを対象とするSOC 2、C5、および7つのISO認証を取得したと報告しました。これらのコンプライアンス対応能力は、公共部門や規制対象分野におけるマネージドセキュリティ導入の基盤となります。
アジア太平洋地域は、2032年までCAGR13.24%で拡大すると予測されています。デジタルトランスフォーメーション、ハイブリッドクラウドの導入、および新たな政府要件が、中国、インド、日本、韓国、東南アジア全域で需要を牽引しています。ゼロトラスト、CNAPP、自動検知、規制対応などのクラウドセキュリティ機能は、プロバイダーにとって重要な差別化要因となりつつあります。現地のデータ規制により、処理と運用を国内に留める「ソブリンSOC」モデルが支持されています。IndosatとCiscoは、2025年8月にジャカルタにインドネシア初の「ソブリン・セキュリティ・オペレーション・センター」を開設しました。この施設には、現地でのSplunk Cloud Platformの導入が含まれており、1万社以上の中小企業を対象としたセキュリティ・アズ・ア・サービス(SaaS)の提供を目指しています。中東およびアフリカ地域では、サウジアラビアやアラブ首長国連邦を筆頭に、比較的低い水準から需要が拡大しています。南米地域も発展しており、ブラジルが地域のクラウドセキュリティ投資およびLGPD関連のコンプライアンス需要の中心となっています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- 多面的なクラウドサイバー攻撃の激化
- ハイブリッドクラウドおよびマルチクラウドにおける攻撃対象領域の拡大
- 継続的なモニタリングに対する規制およびサイバー保険の需要
- クラウドセキュリティ分野の人材不足とマネージドSOCの経済性
- 機械可読なクラウドテレメトリとAIを活用したトリアージ
- ソブリン・クラウドおよびデータ居住要件が、地域密着型のSOC需要を生み出しています
- 市場抑制要因
- データの主権と国境を越えたログ転送の制約
- レガシーツールの統合と検出--エンジニアリング上の摩擦
- アウトソーシングにおける信頼、管理、および責任に関する懸念
- クラウドのアウトバウンド通信コストとアラート発生数の経済性
- 業界バリューチェーン分析
- マクロ経済要因が市場に与える影響
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- サービスタイプ別
- マネージド・クラウド・セキュリティ・ポスチャー・マネジメント
- マネージド・クラウド・ワークロード保護
- マネージド・クラウド・アクセス・セキュリティ・ブローカー(MCASB)サービス
- SaaSセキュリティポスチャー管理
- コンテナおよびKubernetesのセキュリティ管理
- サービスとしてのマネージド・セキュリティ・オペレーション・センター(MSOC)
- マネージド・インシデント・レスポンスおよび脅威ハンティング
- 提供モデル別
- フルマネージドサービス
- 共同管理型サービス
- ソブリン型または国内管理型サービス
- 展開モデル別
- パブリッククラウド
- プライベートクラウド
- ハイブリッドクラウド
- クラウドプラットフォーム別
- Amazon Web Services
- Microsoft Azure
- Google Cloud
- マルチクラウドおよびハイブリッドクラウド
- エンドユーザー産業別
- 銀行・金融サービス・保険
- 政府・防衛
- ヘルスケア・ライフサイエンス
- 製造・産業
- IT・通信
- 小売・Eコマース
- その他のエンドユーザー産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋諸国
- 中東・アフリカ
- サウジアラビア
- アラブ首長国連邦
- 南アフリカ
- エジプト
- その他の中東・アフリカ諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Accenture plc
- AT&T Inc.
- Atos SE
- BAE Systems plc
- Broadcom Inc.
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Deloitte Touche Tohmatsu Limited
- DXC Technology Company
- Fortinet, Inc.
- Fujitsu Limited
- International Business Machines Corporation
- Kyndryl Holdings, Inc.
- Lumen Technologies, Inc.
- NTT DATA Corporation
- Orange S.A.
- Palo Alto Networks, Inc.
- Secureworks Corp.
- Tata Consultancy Services Limited
- Verizon Communications Inc.
- Wipro Limited
第7章 市場機会と将来の展望



