


マネージドAI-SOCオペレーションサービス:市場シェア分析、業界動向と統計、成長予測(2027年~2032年)
Managed AI-SOC Operations Services - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2027 - 2032)


- 発行日
- ページ情報
- 英文 165 Pages
- 納期
- 2~3営業日
- 商品コード
- 2185993
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
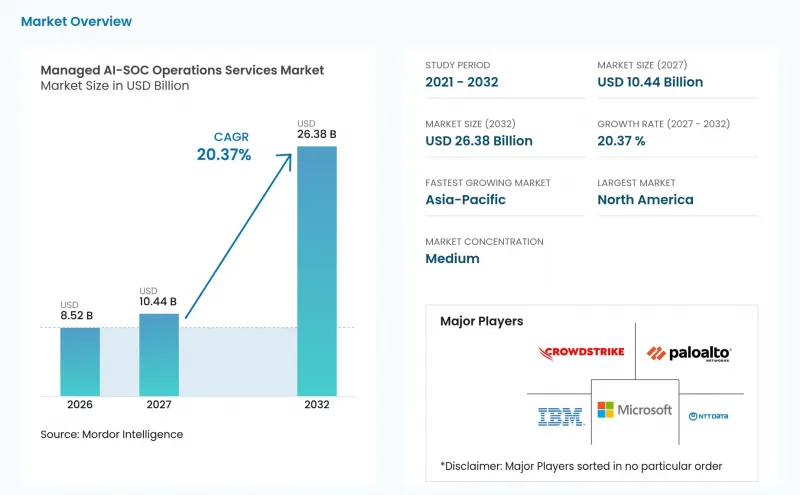
Mordor Intelligenceによると、マネージドAI-SOC運用サービスの市場規模は、2026年の85億2,000万米ドル、2027年の104億4,000万米ドルから、2032年までに263億8,000万米ドルへと拡大すると予測されており、2027年から2032年までの年間平均成長率(CAGR)は20.37%となる見込みです。
世界のマネージドAI-SOC運用サービス市場の動向と洞察
多面的なサイバー攻撃の激化が、検知と対応のギャップを拡大
マネージドAI-SOC運用サービス市場は、単一のインシデントにおいて複数のセキュリティサーフェスを横断する攻撃の増加から恩恵を受けています。パロアルトネットワークスの報告によると、インシデントの87%が2つ以上の攻撃サーフェスに関与しており、43%は4つ以上のサーフェスにまたがっていました。これにより、クラウド、ID、エンドポイント、ネットワーク、アプリケーションの各ソースからのテレメトリを組み合わせたサービスモデルの価値が高まっています。同報告書は、セキュリティチームがインシデントを安全に封じ込めるためには、より広範なコンテキストが必要であることを示しています。CrowdStrikeの報告によると、eCrimeの平均ブレイクアウト時間は29分、観測された最速のブレイクアウト時間は27秒でした。したがって、マネージドAI-SOC運用サービス市場は、個別のアラート対応に依存する度合いが低くなり、協調的な検知と対応への依存度が高まっています。
サイバーセキュリティ人材の不足が「自社開発か外部調達か」の判断を再構築
この人材不足は、単なる採用問題というよりも、ますますスキル不足の問題となっています。SANSの調査によると、調査対象組織の60%が、人材に関する最大の懸念事項としてスキルギャップを挙げています。また、SANSは、SOCの79%がAIや機械学習ツールを使用しているもの、それらを定義されたワークフローに組み込んでいるのはわずか36%に過ぎないことも明らかにしました。これにより、サービスがクライアントに提供される前に、モデルの調整、プレイブックの管理、ワークフローの検証を行うことができるマネージドプロバイダーの役割が生まれています。2025年の調査によると、AIコパイロットを導入することで、人員不足のSOCにおいてトリアージ時間を最大68%短縮できることが判明しました。ISACAの報告では、サイバーセキュリティチームの61%が自チームの人員不足を認識しており、社内にSOCを全面的に構築することなく対応能力を拡大できる運用モデルへの需要が高まっています。
レガシーシステムの統合とデータ正規化の複雑さが導入サイクルを長期化させる
多くの導入案件における主な障害は、AIツールの可用性ではなく、データの準備状況にあります。2025年の調査によると、72%の組織が1つ以上のSIEMを運用しており、41%が2つ以上を運用していることが判明しました。データ構造が異なると、ログや検知ルールが正規化されるまで、脅威の相関分析の信頼性が低下する可能性があります。CardinalOpsの報告によると、ハイブリッドおよびマルチクラウド環境は、導入時にレガシーSIEMシステムに過大な負荷をかけ、移行中に検知のギャップを生じさせる恐れがあります。マルチクライアント型プロバイダーにとって、この追加の正規化作業はオンボーディング期間を延長し、提供コストを押し上げます。自動化された正規化と検知ルールの変換機能を備えたプロバイダーは、こうした摩擦を軽減できます。したがって、マネージドAI-SOC運用サービス市場では、クライアント固有の制御機能を損なうことなく、統合プロセスを反復可能にできるベンダーが優位となるでしょう。
セグメント分析
2026年、AIを活用したマネージド検出・対応(AI-Augmented Managed Detection and Response)は、マネージドAI-SOC運用サービス市場シェアの39.84%を占めました。これは、すでにエンドポイント検出、拡張検出、または確立されたセキュリティデータプラットフォームを利用しており、置き換えプログラムではなく、マネージドなオーバーレイを必要としている企業に適しています。このモデルでは、クライアントがすでに有効性を確認済みの技術に、AIを活用した検知、優先順位付け、および専門家によるレビューが追加されます。「AI SOC-as-a-Service」は、2032年までCAGR22.43%で拡大すると予測されています。これは、社内のSOCを構築し、人員を配置するよりも、クラウド経由のサブスクリプション型サービスを好む中堅企業の購入者に魅力的です。また、エンドポイント単位の価格設定により、保護対象環境の範囲とコストを関連付けやすくなります。
「マネージド・インシデント・レスポンスおよびフォレンジック」は、情報漏洩のリスクが高いもの、社内の調査能力が限られているクライアントに引き続きサービスを提供しています。これらのサービスは、インシデント発生後に体系的な証拠収集、範囲の特定、およびサポートを必要とするクライアントにとって、依然として重要な役割を果たしています。マネージド脅威インテリジェンスおよびアドバイザリーサービスは、日常的な検知を上回る計画段階に対応し、脅威の優先順位付けに必要な文脈を提供します。マネージドSIEMおよびマネージドSOARは、プラットフォームの完全な移行を行わずに、ログ管理、検知エンジニアリング、プレイブックの自動化を求める顧客を支援します。マネージドAI-SOC運用サービス市場は、成果、サービスレベル、および文書化要件を定義したバンドル契約へと移行しつつあります。DORAおよびNIS2により、監査対応可能な証拠と測定可能な検知パフォーマンスが、これらの契約においてより重要になっています。
2026年時点で、「脅威の検出および監視」は、マネージドAI-SOC運用サービス市場シェアの29.71%を占めました。これは、下流のトリアージ、調査、是正措置、クラウド監視、およびID監視の基盤であり続けています。企業は、広範なテレメトリセットに対する継続的な監視を提供するこれらのサービスに、引き続き依存しています。インシデント調査・分析は、2032年までCAGR21.91%で拡大すると予測されています。AIを活用した調査ツールは、複数のソースから証拠を収集し、経時的な指標の相関関係を分析し、事案の経緯を整理することができます。これにより、従来は上級アナリストの時間を要していた反復的な作業が削減されます。
アラートのトリアージと優先順位付けは、アラートの量が膨大になると、迅速なエスカレーションを必要とする事象が見落とされる可能性があるため、依然として重要です。脅威ハンティングは、通常の検出ルールでは見逃されがちな活動を検知したいと考える顧客に対し、予防的な層を提供します。インシデント対応および修復は、検知から封じ込め、復旧へとつなぐものであり、ここでも管理された人的承認が依然として重要となります。クラウドセキュリティモニタリングは、顧客がパブリッククラウド、プライベートクラウド、オンプレミスシステムにワークロードを分散させるにつれて、その重要性を高めています。IDおよびアクセスモニタリングは、多くのクラウド侵入においてIDの悪用が中心的な役割を果たしていることに対応するものです。マネージドAI-SOC運用サービス市場では、処理されるアラートの量ではなく、調査の深さや封じ込めの徹底度によってプロバイダー間の差別化が進んでいます。
地域別分析
2026年、北米はマネージドAI-SOC運用サービス市場シェアの39.77%を占めました。この地域は、厳格な規制要件、成熟したセキュリティ予算、そして広範なマネージドセキュリティエコシステムを有しています。米国では、SEC(米国証券取引委員会)のインシデント開示規則や、継続的なモニタリングに対する業界ごとの多様な期待が市場を形作っています。ISACAの調査によると、サイバーセキュリティチームの61%が人員不足であると認識しており、これが外部の運用能力に対する需要を後押ししています。カナダとメキシコでは、サービス普及率は低いもの、米国以外の地域でも導入が進んでいます。
欧州はコンプライアンス要件の影響を強く受けています。NIS2により、重要事業体に対する報告要件が拡大され、重大なインシデントについては24時間以内の早期警告および72時間以内の通知が義務付けられています。DORAは、金融機関に対してさらなる運用レジリエンスの義務を課しています。ドイツ、英国、フランスは、世界のマネージドサービス契約と自国での提供に対する需要が混在する、主要な国内市場を牽引しています。AV-TESTの報告によると、西欧諸国は複雑で多面的な脅威活動に直面しており、ドイツでは大規模なDDoS攻撃とランサムウェア攻撃が同時に発生しています。南欧および東欧でも、新たに規制対象となった事業体が正式なSOC体制を整備するにつれて、市場が拡大しています。
アジア太平洋地域は、2032年までCAGR21.09%で拡大すると予測されています。中国、インド、インドネシア、韓国におけるデータローカライゼーション要件により、国境を越えたテレメトリの共有が制限される一方で、現地で提供されるモニタリングへの需要が高まっています。Google Cloudは、韓国の金融サービスおよび公共部門の組織にローカルなデータレジデンシーを提供するため、2026年6月にソウルリージョンで「Google Security Operations」を開始しました。南米では、金融セクターのデジタル化と規制により、大企業以外の分野でも導入が拡大しつつあります。中東・アフリカ地域でも、データ主権が調達における中心的な要件となる中、体系的なマネージドセキュリティエコシステムが整備されつつあります。これらの地域全体において、世界の能力と現地でのサービス提供・ガバナンスを組み合わせることができるプロバイダーが評価されています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- 多方面にわたるサイバー攻撃の激化
- サイバーセキュリティ人材の不足
- クラウドおよびハイブリッド環境における攻撃対象領域の拡大
- インシデント報告の義務化とサイバー保険の規制
- AIを活用したアラート・コンテキストの圧縮
- データ・レジデンシーに牽引されるローカルSOCの需要
- 市場抑制要因
- レガシーシステムの統合とデータ正規化の複雑さ
- 自律的な対応をめぐる信頼と責任に関する懸念
- SOCワークフローにおけるモデルポイズニングとプロンプト注入のリスク
- マルチテナント環境におけるエビデンスチェーンの断片化
- 業界バリューチェーン分析
- マクロ経済要因が市場に与える影響
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- 提供別
- AIを活用したマネージド・ディテクション・アンド・レスポンス
- AI SOC-as-a-Service
- マネージド・インシデント・レスポンスおよびフォレンジック
- マネージド・脅威インテリジェンスおよびアドバイザリー・サービス
- マネージド・セキュリティ情報・イベント管理
- マネージド・セキュリティ・オーケストレーション、自動化、および対応
- SOC機能別
- 脅威の検知と監視
- アラートのトリアージと優先順位付け
- インシデントの調査と分析
- 脅威ハンティング
- インシデント対応および修復
- クラウドセキュリティモニタリング
- IDおよびアクセス監視
- アーキテクチャモデル別
- SIEMに組み込まれたAIエージェント
- AIネイティブ調査プラットフォーム
- マルチエージェント・メッシュおよびハイパーオートメーション・プラットフォーム
- ハイブリッド型人間・AI SOCモデル
- 展開モデル別
- パブリッククラウド
- プライベートクラウド
- ハイブリッドクラウド
- オンプレミスおよびエアギャップ型
- 組織規模別
- 中小企業
- 大企業
- エンドユーザー産業別
- 銀行・金融サービス・保険
- 政府・防衛
- ヘルスケア・ライフサイエンス
- IT・通信
- 製造業
- 小売・Eコマース
- その他のエンドユーザー産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- 英国
- ドイツ
- フランス
- イタリア
- スペイン
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋諸国
- 中東・アフリカ
- サウジアラビア
- アラブ首長国連邦
- 南アフリカ
- エジプト
- その他の中東・アフリカ諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- IBM Corporation
- Microsoft Corporation
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- NTT DATA Group Corporation
- Accenture plc
- Cisco Systems, Inc.
- Google LLC
- International Business Machines Corporation
- Fortinet, Inc.
- Broadcom Inc.
- SentinelOne, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- Sophos Limited
- eSentire, Inc.
- Secureworks Corp.
- Trustwave Holdings, Inc.
- Orange Cyberdefense
- Capgemini SE