


マネージドアンチウイルスおよびアンチマルウェアサービス:市場シェア分析、業界動向と統計、成長予測(2027年~2032年)
Managed Antivirus and Antimalware Services - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2027 - 2032)


- 発行日
- ページ情報
- 英文 160 Pages
- 納期
- 2~3営業日
- 商品コード
- 2186034
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
Mordor Intelligenceによると、マネージド型ウイルス対策およびマルウェア対策サービス市場の規模は、2026年に23億4,000万米ドルと評価されており、2032年までに58億4,000万米ドルに達すると予測されています。
2027年から2032年にかけては、CAGR16.55%で成長すると見込まれています。
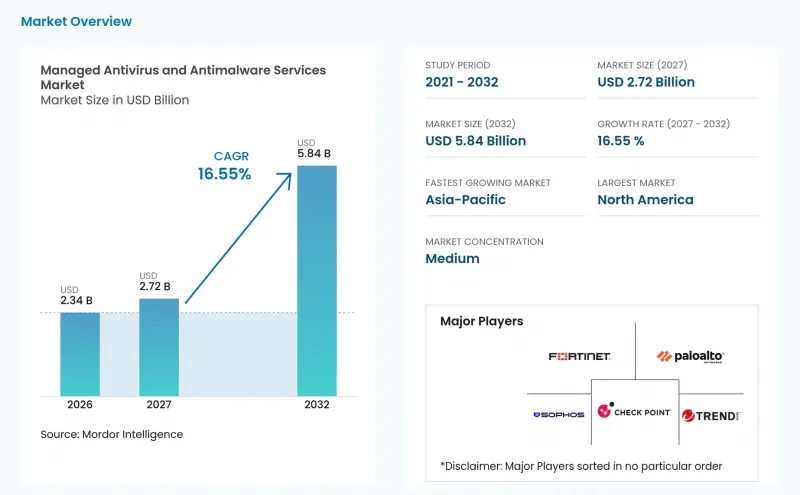
世界のマネージド型ウイルス対策およびマルウェア対策サービス市場の動向と洞察
ランサムウェアおよびファイルレスマルウェアの活動が激化
マネージド・アンチウイルスおよびアンチマルウェア・サービス市場は、単なる暗号化よりも持続的なデータ窃取を優先する攻撃によって牽引されています。Google Cloudの報告によると、2025年のランサムウェア侵入の77%で、データ窃取の疑いまたは確認された事例が見られ、2024年の57%から増加しています。攻撃者は、Rclone、WinRAR、FTPクライアントなどの正規のツールをますます活用し、データ持ち出し活動を通常のネットワークトラフィックに見せかけています。また、Google Cloudの調査によると、2025年に検知された攻撃の82%がマルウェアを使用しない手法によるもので、2020年の51%から増加しています。Zscaler社の2026年レポートによると、ランサムウェアによるデータ窃取量は前年比275%以上増加して896.2テラバイトに達し、平均身代金支払額は5.3%増の43万1,995米ドルとなりました。ディスク上に悪意のあるファイルを残さない攻撃は、シグネチャの更新だけではすべてを特定できないため、こうした状況下では、継続的な行動監視と積極的な調査が重要となります。
サイバーセキュリティ人材の不足と24時間365日の対応への需要
マネージド・アンチウイルスおよびアンチマルウェア・サービス市場も、セキュリティ専門スキルの不足から恩恵を受けています。ISC2の調査によると、2025年には組織の59%が、サイバーセキュリティスキルに関して「極めて深刻」または「深刻」な不足を報告しており、これは2024年から15ポイント増加しています。同調査では、組織の95%が少なくとも1つのスキルギャップを抱えていることも明らかになりました。予算の制約により、回答者の33%がサイバーセキュリティチームに十分な人員を配置できておらず、72%が人員削減が侵害リスクを著しく高めると認識していました。24時間365日の社内セキュリティ運用を維持するには、シフト体制をカバーするために6~8名の経験豊富なアナリストが必要ですが、多くの中堅企業ではこの人員規模を維持することが困難です。アウトソーシングはすでに定着しており、回答者の20%がサイバーセキュリティ業務を外部委託していると回答し、19%がサードパーティのセキュリティサービスプロバイダーを利用しています。
プライバシー、データ居住地、およびテレメトリの主権に関する懸念
マネージドサービスでは、行動シグナル、メモリアーティファクト、認証イベント、ネットワークログを、一元化されたセキュリティオペレーションセンターやクラウドベースのセキュリティオペレーションセンターに送信する必要があります。これにより、各国のデータ居住地に関する法律や内部の主権ポリシーとの間で緊張が生じます。Bitdefenderの調査によると、調査対象となった1,200人のサイバーセキュリティ管理者および実務担当者の76%が、データ主権、管轄権、または外国政府によるアクセスに関する懸念を理由に、ベンダーを切り替える可能性が高いことが判明しました。金融サービス、重要インフラ、政府機関では、非居住者のクラウドインフラを経由してエンドポイントのテレメトリを転送できない場合があります。中国、インド、およびいくつかの東南アジア市場では、独自のローカライゼーション要件が課されており、標準的なマルチテナント型サービスの提供を困難にしています。こうした制約により、現地のインフラ、管理体制、および説明責任を負う運営主体を提供できない限り、本来は十分な能力を持つプロバイダーであっても、規制対象の契約から除外される可能性があります。
セグメント分析
2026年には、マネージド・エンドポイント検知・対応(EDR)サービスが収益の59.11%を占めました。このセグメントが主導的な地位を占めているのは、組織が定期的なシグネチャスキャンから、エンドポイント環境全体にわたる継続的な行動監視へと移行しているためです。サイバー保険の要件により、マネージド・エンドポイント全体にわたる文書化されたEDRカバレッジの価値が高まっています。また、マネージドEDRは、専任の社内セキュリティチームを必要とせずに、24時間365日のカバレッジを買い手に提供します。マネージドマルウェア対策およびアンチウイルスサービスは、規制への曝露が限られている、あるいは予算が厳しい買い手にとって依然として重要な選択肢となっています。ランサムウェア復旧およびインシデント対応も、文書化された対応能力を必要とするBFSI(銀行・金融・保険)および医療機関によって、単独の定額契約として購入されています。マネージド脆弱性管理およびマネージドID脅威検知・対応は、単独のサービスとして販売されるのではなく、フルサービス契約に組み込まれるケースが増えています。
「サービスとしての脅威ハンティング(Threat Hunting as a Service)」は、2032年までCAGR17.71%で拡大すると予測されており、これはサービスモデル別市場セグメンテーションの中で最も高い成長率です。データ流出を目的とした恐喝攻撃は、受動的な検知だけでは対処できないため、マネージド・アンチウイルスおよびアンチマルウェア・サービス市場はこの移行の恩恵を受けています。Arctic Wolf社は、2026年10月に「Aurora Adaptive Threat Protection」をリリースする前の前年において、同社のインシデント対応案件の44%をランサムウェアが占めていたと報告しました。また同社は、認証情報収集型マルウェアにより、感染した740万台のデバイスから推定17億件の認証情報が侵害されたと報告しています。SentinelOneは2025年11月、Google Cloudと連携した「Wayfinder Threat Detection and Response」を導入しました。これは、AIを活用した脅威ハンティング、人間のアナリストによる監視、およびGoogleの脅威インテリジェンスを組み合わせたものです。したがって、マネージド・アンチウイルスおよびアンチマルウェア・サービス市場は、自動分析と専門家によるレビューを融合させたサービスへと移行しつつあります。
2026年には、パブリッククラウドが収益の66.14%を占めました。この優位性は、運用が簡素であること、弾力的なスケーラビリティ、およびマルチテナント型のマネージドセキュリティ提供におけるインフラ要件の低さに起因しています。クラウドネイティブプラットフォームにより、プロバイダーは共通の脅威インテリジェンスを適用し、検出ルールの更新を迅速に行い、大規模な顧客グループ全体で一貫したサービスレベルを維持することが可能になります。これらの機能により、サービス価格の引き下げや、顧客のオンボーディングの迅速化が図れます。プライベートクラウドは、データ居住地に関する規制により国境を越えたテレメトリの流通が制限される金融サービス、防衛、政府機関において、依然として明確な役割を担っています。主権に関する要件がプライベートクラウドの需要を支えていますが、その導入規模はパブリッククラウドの導入規模を下回っています。集中型のデータ処理を受け入れ、迅速に拡張可能なサービス容量を必要とする購入者にとって、パブリッククラウドモデルは依然として魅力的な選択肢です。
ハイブリッドクラウドは、2032年までCAGR18.02%で成長すると予測されており、最も成長の速い導入モデルとなる見込みです。ハイブリッドクラウド向けのマネージド・アンチウイルスおよびアンチマルウェア・サービス市場の規模は、レガシーインフラストラクチャ、プライベートクラウド、パブリッククラウドを並行して運用する企業の環境によって支えられています。一部のオペレーショナルテクノロジー(OT)環境ではパブリッククラウドプラットフォームへテレメトリデータを送信できないため、製造業、エネルギー事業、医療提供者は特に複雑な要件に直面しています。フォーティネットは2026年3月、FortiNDRネットワーク検知テレメトリおよびFortiCNAPPクラウドワークロードテレメトリを導入し、「FortiGuard SOC-as-a-Service」を強化しました。この展開は、オンプレミスのエンドポイント、クラウドワークロード、およびネットワーク全体にわたる可視性の必要性を反映したものです。これらの環境を横断する単一のマネージド契約により、複数のセキュリティベンダーを個別に管理している組織の管理負担を軽減することができます。
地域別分析
2026年、北米は売上高の37.16%を占めました。マネージド・アンチウイルスおよびアンチマルウェア・サービス市場を地域別に牽引しているのは米国であり、同国にはMDRの専門家やベンダーが密集しているほか、サイバー保険市場も発達しています。大統領令14028に関連する連邦政府のエンドポイント検知・対応(EDR)措置は、公共部門の購入者にとって調達上の指針となっています。カナダとメキシコでは、金融サービスや医療分野の要件に関連した需要が加わっています。マネージド・アンチウイルスおよびアンチマルウェア・サービス市場は、北米におけるAIを活用したセキュリティ運用の早期導入の恩恵を受けています。
欧州ではコンプライアンス義務が拡大しており、対象セクターにおけるマネージドモニタリングへの需要が生まれています。マネージドアンチウイルスおよびアンチマルウェアサービス市場は、NIS2の各国ごとの異なる実施状況によって形作られており、これにより、複数国で事業を展開できるプロバイダーが有利となっています。Bitdefenderは2026年7月、ルーマニアのセキュリティオペレーションセンターからEU域内のMDRサービスを提供する「European Sovereign Acceleration Program」を拡大しました。このサービスにより、顧客のテレメトリ、調査、および対応はすべて欧州連合(EU)域内で行われます。ドイツ、英国、フランス、イタリアは依然として欧州における主要な国内市場であり、一方、ソフォスは2025年2月にセキュアワークスを8億5,900万米ドルで買収を完了しました。重要インフラを標的とするランサムウェアに対する懸念の高まりが、企業によるマネージドエンドポイント保護サービスの導入をさらに後押ししています。
アジア太平洋地域は、2032年までCAGR17.33%で拡大すると予測されており、これは地域別で最も高い成長率となります。同地域の「マネージド・アンチウイルスおよびアンチマルウェア・サービス市場」は、クラウドの導入、企業のデジタル化、ならびにインド、韓国、日本、中国、オーストラリアにおけるサイバーセキュリティ・フレームワークによって支えられています。パンジャブ国立銀行は、当会計年度におけるサイバーセキュリティへの予算配分を7,350万米ドルから8,400万米ドルと公表しました。南米、中東・アフリカは依然として収益規模が小さい地域ですが、ブラジル、サウジアラビア、アラブ首長国連邦、南アフリカ、ナイジェリアが主要な需要拠点となっています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- ランサムウェアおよびファイルレスマルウェアの活動が激化しています
- リモートワークの拡大と「BYOD(Bring Your Own Device)」の普及
- サイバーセキュリティ人材の不足と24時間365日の対応への需要
- 継続的な監視およびインシデント対応に関する規制要件
- AIを活用した検知、XDRによる相関分析、および自動化された封じ込め
- 測定可能なエンドポイント管理に関する保険および顧客保証の要件
- 市場抑制要因
- プライバシー、データ保存地、およびテレメトリの主権に関する懸念
- マルチクラウドとレガシーエンドポイントの統合における複雑さ
- 誤検知と一貫性のない応答承認
- 中小企業における価格感応度とエンドポイントごとの利益率への圧力
- 業界バリューチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
- マクロ経済要因が市場に与える影響
第5章 市場規模と成長予測
- サービスモデル別
- マネージド型マルウェア対策およびウイルス対策サービス
- マネージド・エンドポイント検知・対応(EDR)サービス
- サービスとしての脅威ハンティング(Threat Hunting as a Service)
- ランサムウェア復旧およびインシデント対応サービス
- その他のサービスモデル
- 展開モデル別
- パブリッククラウド
- プライベートクラウド
- ハイブリッドクラウド
- 組織規模別
- 中小企業
- 大企業
- エンドユーザー産業別
- 銀行・金融サービス・保険(BFSI)
- 政府および公共行政
- ヘルスケア・ライフサイエンス
- IT・通信
- 工業製造
- 小売・Eコマース
- エネルギー・ユーティリティ
- その他のエンドユーザー産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- ロシア
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋諸国
- 中東
- サウジアラビア
- アラブ首長国連邦
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- その他のアフリカ諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Arctic Wolf Networks, Inc.
- Bitdefender SRL
- Blackpoint Cyber, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Cybereason Inc.
- Cynet Security Ltd.
- Deepwatch, Inc.
- ESET, spol. s r.o.
- eSentire, Inc.
- Expel, Inc.
- Fortinet, Inc.
- Kaspersky Lab AO
- Malwarebytes Inc.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, LLC
- SentinelOne, Inc.
- Sophos Limited
- Trend Micro Incorporated