


マルチクラウドセキュリティオーケストレーション:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
Multi-Cloud Security Orchestration - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)


- 発行日
- ページ情報
- 英文 160 Pages
- 納期
- 2~3営業日
- 商品コード
- 2185042
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
Mordor Intelligenceによると、マルチクラウド・セキュリティ・オーケストレーション市場の規模は、2025年に21億9,000万米ドル、2026年に26億2,000万米ドルとなり、2031年までに71億2,000万米ドルに達すると予測されており、2026年から2031年にかけてCAGR22.13%で成長すると見込まれています。
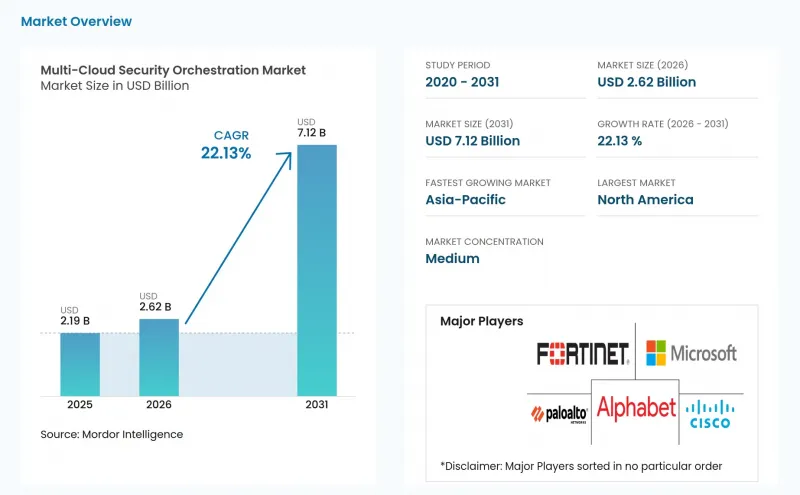
世界のマルチクラウド・セキュリティ・オーケストレーション市場の動向と洞察
高まるマルチクラウドの複雑性とセキュリティツールの乱立
複数のクラウドプロバイダーを利用している組織は、異なるアプリケーションインターフェース、ロギング形式、およびID管理システムを管理する必要があります。これにより、セキュリティチームはAmazon Web Services、Microsoft Azure、Google Cloudにまたがるイベントを比較することが困難になります。購入者がこのデータを収集、整理、対応するための単一のプロセスを必要とする場合、マルチクラウド・セキュリティ・オーケストレーション市場は恩恵を受けます。ツールの乱立も、プラットフォームの統合をより魅力的な選択肢にしています。なぜなら、個別の製品では、アラートの形式や運用プロセスが異なる場合が多いからです。広範な事前構築済み統合機能を備えたプロバイダーは、導入作業を短縮し、エンタープライズ顧客における地位を守ることができます。2025年のSANS SOC調査によると、セキュリティオペレーションセンター(SOC)の42%が、データを取得または管理する計画なしにSIEMシステムにデータを取り込んでいたことが判明しており、データ管理の問題は対応段階に入る前から始まっていることが示されています。
クラウドネイティブの脅威の増加と攻撃経路の露出
クラウド環境では、従来のエンドポイントやネットワーク上のインシデントとは異なるセキュリティ上の課題が生じます。ストレージの設定ミス、過剰な権限、コンテナからの脱出などがシステム間で複合的に発生するため、個別のアラートだけでは状況を把握することが困難になります。このため、マルチクラウドのセキュリティオーケストレーション市場では、インフラストラクチャの設定、IDの権限、アプリケーションの動作、および実行時のアクティビティを連携させるシステムへの需要が高まっています。Wiz社は2026年3月、自社の「Security Graph」において、コード、クラウドリソース、モデル、エージェント、データ、およびランタイム保護を連携させる「AIアプリケーション保護プラットフォーム」を発表しました。この製品は、個々の設定ミスを個別に確認するのではなく、関連する攻撃経路を特定することへの購入者の関心を反映したものです。自動化された攻撃の速度が加速する中、組織にとっては、アナリストがクラウド環境全体のリスクを調査し、優先順位付けを行うのを支援するワークフローを採用する理由がさらに強まっています。
クラウドセキュリティ制御における標準化の不足
主要なクラウドプロバイダーは、それぞれ独自のセキュリティ制御、イベント形式、ポリシー言語、およびアプリケーションインターフェースを採用しています。あるプロバイダー向けにマッピングされた制御でも、別のプロバイダーでは別途の設定やテストが必要になる場合があります。これにより、マルチクラウド環境全体で共通の制御を適用したいベンダーや顧客の作業負担が増大します。クラウドセキュリティ制御に関する普遍的なフレームワークの欠如は、導入期間を延長し、継続的なメンテナンス要件を増大させる可能性があります。また、プロバイダー間の移植性を求めている場合でも、購入者が独自仕様のコネクタに依存せざるを得なくなる原因にもなり得ます。こうした制約は、組織が複雑な環境を抱え、導入リソースが限られている場合、マルチクラウドセキュリティオーケストレーション市場の進展を遅らせる要因となり得ます。
セグメント分析
2025年、マルチクラウド・セキュリティ・オーケストレーション市場において、ソフトウェアが66.83%のシェアを占めました。ポリシー適用、ポスチャー管理、および対応の自動化において共有データモデルを使用することで、ドメイン間の相関分析が最も効果的に機能するため、企業は統合ライセンシングを好む傾向があります。共通のコントロールプレーンがあれば、セキュリティチームは、そうでなければ別々のソフトウェア製品に留まってしまう情報を結びつけることができます。CrowdStrikeは2026年8月、FalconがGoogle Cloudで利用可能になったと発表しました。これにより、顧客はデータローカリゼーションの要件に対応しつつ、統一されたプラットフォーム管理を維持できるようになります。組織がセキュリティベンダーの数を減らす中、このようなプラットフォームのカバー範囲の広がりが、ソフトウェアへの需要を支えています。ソフトウェアプロバイダーは、顧客が既に使用しているツール間で自社の統合機能が動作することを引き続き実証する必要があります。
サービス市場は、2026年から2031年にかけてCAGR24.91%で成長すると予測されています。多くの顧客が、コネクタの設定、ワークフローの作成、新しい対応プロセスの運用に関するサポートを必要としているため、マルチクラウド・セキュリティ・オーケストレーション・サービス市場は拡大しています。このニーズは、中堅企業、公共部門の購入者、およびクラウド環境を構築中の規制対象ユーザーにとって特に重要です。マネージド・セキュリティ・サービス・プロバイダーは、オーケストレーション技術を監視および対応サポートと組み合わせることで、エンドユーザーの技術的な負担を軽減することができます。また、プロフェッショナル・サービスは、導入、セキュリティ・プログラムの設計、およびオーケストレーション・ワークフローのカスタマイズにおいても依然として重要な役割を果たしています。これらのチャネルを活用することで、社内に専門チームを維持できない組織への導入を拡大することが可能です。
2025年、セキュリティ態勢およびコンプライアンスのオーケストレーションは、マルチクラウド・セキュリティ・オーケストレーション市場シェアの26.19%を占めました。規制対象組織は、自社のクラウド設定や統制が引き続き有効であることを示す必要があるため、継続的な証拠収集の重要性が高まっています。DORA(Digital Operations and Risk Act)は、対象となる金融機関に対し、文書化され、テスト済みの情報通信技術(ICT)リスク管理フレームワークを維持することを義務付けています。このため、金融サービス技術環境においては、自動化されたスキャンと証拠収集が重要となります。セキュリティポスチャツールは、設定変更が監査上の問題や運用上の問題となる前に、チームがそれを特定するのにも役立ちます。コンプライアンス業務は、1回限りのレビューにとどまらず、継続的に行われるものであるため、この機能は依然として重要です。
セキュリティ運用オーケストレーションは、2026年から2031年にかけてCAGR24.11%で成長すると予測されています。AIを活用した調査ワークフローにより、アラートの優先順位付け、コンテキストの収集、承認済みプロセスを通じたアクションのルーティングが可能なシステムへの関心が高まっています。また、ゼロトラストプログラムでは、人間およびマシンのIDに対するより頻繁なチェックが求められるため、IDおよびアクセスセキュリティのオーケストレーションも重要性を増しています。ワークロードおよびアプリケーションのセキュリティオーケストレーションは、短命なワークロードを生成するコンテナ化されたアプリケーションやKubernetesクラスターの影響を受けています。ベンダーが検知ロジックを対応ワークフローに組み込むにつれ、セキュリティポリシーおよび制御のオーケストレーションは、脅威の検知および対応機能とますます融合しつつあります。こうした変化により、購入者は各機能を個別のセキュリティ製品としてではなく、単一の運用モデルを構成する相互に関連した要素として評価するようになっています。
地域別分析
2025年、北米はマルチクラウド・セキュリティ・オーケストレーション市場の36.28%を占めました。この需要の大部分は米国によるものでした。これは、米国にはクラウドネイティブな企業が多数存在し、主要なプラットフォームプロバイダーも数多くあるためです。連邦政府のセキュリティ要件、証券取引委員会(SEC)のサイバー開示要件、およびNISTサイバーセキュリティ・フレームワーク2.0が、監査可能な対応プロセスに対する需要を支えています。カナダとメキシコでは、金融サービスやエネルギー分野におけるクラウドの導入が、地域の成長を支えています。2026年9月、パロアルトネットワークスは、Cortexにエージェント機能を追加するためConsoleの買収を発表しましたが、これはこの地域における製品開発の活発さを示す一例です。
2025年、欧州は2番目に大きな地域市場でした。DORAおよびNIS2により、関連性はあるもの異なる規制上の義務にまたがって統制をマッピングできるプラットフォームへの需要が高まっています。NIS2は、欧州連合(EU)全域の重要事業体に対するサイバーセキュリティ要件を拡大しました。DORAに基づく初の義務的な脅威主導型侵入テストサイクルが2026年に開始され、対応活動の完全な記録に対する必要性が高まっています。フランスやドイツにおけるクラウド主権に関する要件はハイブリッド設計を後押ししており、一方、ブラジルのフィンテックセクターやデータ保護のニーズが南米地域の需要を支えています。
アジア太平洋地域は、2026年から2031年にかけてCAGR28.67%で成長すると予測されています。日本では、セキュリティワークフローにおけるAIや機械学習の活用が進んでおり、一方、インドではデータ保護の枠組みやフィンテック活動の拡大が、クラウドセキュリティの調達を後押ししています。中国におけるデータローカリゼーションの要件は、主に現地のサプライヤーによって提供される独自の国内環境を生み出しています。中東およびアフリカ地域は、公共部門、金融サービス、政府機関、およびマネージドサービスにおける需要を原動力として発展しています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- マルチクラウドの複雑化とセキュリティツールの乱立
- クラウドネイティブの脅威の増加と攻撃経路への露出
- 継続的かつ監査可能な対応に対する規制上の要請
- サイバーセキュリティ人材の不足とアラート疲労の軽減
- 統合されたクロスクラウド・セキュリティ可視性と文脈に応じたリスク相関に対するニーズの高まり
- 「Infrastructure-as-Code」と「ランタイム環境」の間の政策の揺れ
- 市場抑制要因
- クラウドセキュリティ対策における標準化の進展が限定的であること
- 集中型セキュリティテレメトリに対するデータプライバシーおよび主権上の制約
- レガシーセキュリティツールの統合における複雑さ
- 断片化したクラウドAPIと急速に変化するクラウドサービス
- マクロ経済要因の影響
- 企業のサイバーセキュリティ予算の優先順位付け
- 金利と技術投資のサイクル
- クラウドの最適化とFinOpsへの圧力
- 地政学的な分断とソブリン・クラウドへの投資
- エンタープライズクラウドの統合・最適化
- サイバーセキュリティベンダーの再編
- AIインフラへの投資
- 価値およびサプライチェーン分析
- 規制情勢
- 欧州連合(EU)デジタル・オペレーショナル・レジリエンス法
- 欧州連合(EU)のNIS2指令
- 一般データ保護規則(GDPR)
- 米国サイバーセキュリティ・インフラセキュリティ庁(CISA)のガイダンス
- 米国国立標準技術研究所(NIST)サイバーセキュリティ・フレームワーク2.0
- ペイメント・カード・インダストリー・データ・セキュリティ・スタンダード
- 医療保険の携行性と責任に関する法律(HIPAA)
- クラウドの主権とデータ居住要件
- 技術展望
- AIを活用した調査および修復
- エージェント型セキュリティ運用
- セキュリティグラフと攻撃経路分析
- IaCおよびPolicy-as-Codeによる適用
- クラウドネイティブ・アプリケーション保護プラットフォーム
- コンテナ/Kubernetesのセキュリティオーケストレーション
- 機密コンピューティング
- 自律型クロスクラウド・セキュリティ対策
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- 提供別
- ソフトウェア
- サービス
- プロフェッショナルサービス
- マネージド・セキュリティ・サービス
- オーケストレーション機能別
- セキュリティポリシーおよび制御のオーケストレーション
- セキュリティ運用オーケストレーション
- セキュリティ態勢およびコンプライアンスのオーケストレーション
- IDおよびアクセスセキュリティのオーケストレーション
- ワークロードおよびアプリケーションセキュリティのオーケストレーション
- 脅威の検知および対応のオーケストレーション
- その他のオーケストレーション機能
- 組織規模別
- 大企業
- 中小企業
- 最終用途産業別
- 政府および公共行政
- 工業製造
- 小売・Eコマース
- 運輸・物流
- エネルギー・ユーティリティ
- IT・通信
- メディア・エンターテイメント
- 教育・研究機関
- ヘルスケア・ライフサイエンス
- 銀行・金融サービス・保険(BFSI)
- その他の最終用途産業
- 地域別
- 北米
- 米国
- カナダ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- 英国
- ドイツ
- フランス
- イタリア
- スペイン
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- シンガポール
- その他のアジア太平洋諸国
- 中東
- アラブ首長国連邦
- サウジアラビア
- トルコ
- イスラエル
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Palo Alto Networks, Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Fortinet, Inc.
- Alphabet Inc.
- IBM Corporation
- Broadcom Inc.
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- CrowdStrike Holdings, Inc.
- Wiz, Inc.
- Orca Security Ltd.
- Aqua Security Software Ltd.
- Rapid7, Inc.
- Qualys, Inc.
- Zscaler, Inc.
- Cloudflare, Inc.
- Okta, Inc.
- ServiceNow, Inc.
- Swimlane, Inc.
- Tines Security Ltd.
- Torq Technologies, Inc.
- Sumo Logic, Inc.
- Tufin Software Technologies Ltd.
- Saviynt, Inc.
- HashiCorp, Inc.