


SaaSデータセキュリティ:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
SaaS Data Security - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)


- 発行日
- ページ情報
- 英文 160 Pages
- 納期
- 2~3営業日
- 商品コード
- 2184986
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
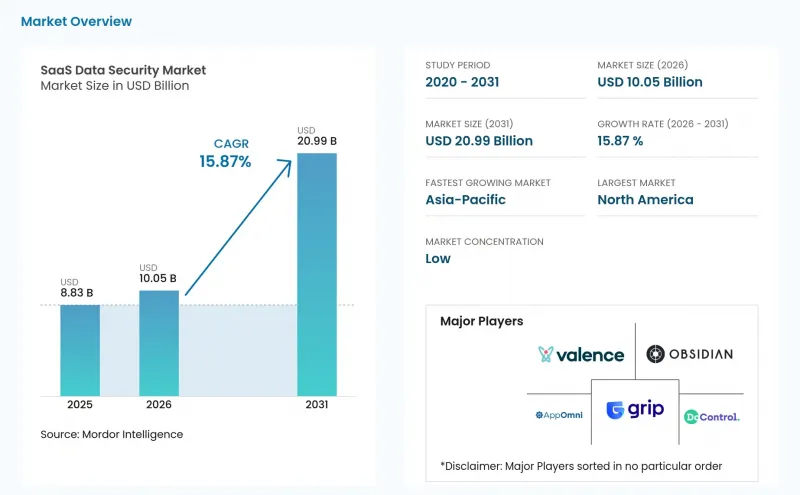
Mordor Intelligenceによると、SaaSデータセキュリティ市場の規模は2025年に88億3,000万米ドルと評価され、2026年の100億5,000万米ドルから2031年までに209億9,000万米ドルに達すると予測されており、予測期間(2026年~2031年)におけるCAGRは15.87%となる見込みです。
世界のSaaSデータセキュリティ市場の動向と洞察
SaaSアプリケーションの導入拡大
2025年、企業におけるSaaSの利用は、より包括的なアプリケーションレベルのセキュリティ監視が必要となる水準に達しました。Thales Groupの報告によると、各組織はマルチテナントシステム、OAuth統合、パートナーポータルにまたがる平均90のSaaSアプリケーションを管理していました。アプリケーションが1つ追加されるごとに、個別の権限、サードパーティとの接続、およびデータ共有の境界が生じます。これらの設定はソフトウェア環境全体で相互に影響し合い、ポートフォリオが拡大するにつれてセキュリティリスクが高まる可能性があります。SaaSデータセキュリティ市場の購入者は、定期的な監査にのみ使用されるツールから離れつつあります。彼らは、セキュリティ態勢を継続的に監視し、設定の変更を特定し、多大な手作業を必要とせずに是正措置をサポートするプラットフォームを求めています。
SSPM、DSPM、CASB、DLP、およびゼロトラストの融合
企業のセキュリティプログラムにおいて、SSPM、DSPM、CASB、DLPの間の境界線はますます曖昧になってきています。パロアルトネットワークスの報告によると、75%の組織が2026年半ばまでにDSPMの導入を計画しており、統合型導入への関心が高まっています。SaaSデータは、1回のセッション内で、コラボレーションプラットフォームを介して共有されたり、ブラウザからアクセスされたり、エンドポイントと同期されたり、AIエージェントによって利用されたり、APIを介して転送されたりすることがあります。単一の制御層だけでは、これらすべての経路に対応することはできません。このため、SaaSデータセキュリティ市場では、ポスチャー管理、データ分類、トラフィック検査、およびデータ損失防止を統合したプラットフォームへの需要が高まっています。ゼロトラストアクセス機能は、静的なネットワーク境界に依存するのではなく、現在のデータ機密性シグナルをさらに活用することができます。
異種混在するSaaS環境における統合の複雑さ
複雑なSaaS環境は、導入の完全性を阻害し、運用効率を低下させる可能性があります。組織はSaaSセキュリティツールをアプリケーションAPIと連携させる必要がありますが、ベンダーはそれらのAPIやデータ構造を定期的に更新しています。更新によってスキーマ、アラート形式、またはデータモデルが変更され、可視性にギャップが生じる可能性があります。従来のオンプレミス型ツールとクラウドネイティブの監視ツールの両方を活用している企業は、複数のソースからのデータを正規化する必要もあります。イベントモデルの不整合は、環境全体における検知ロジックの有効性を低下させる可能性があります。SaaSデータセキュリティ市場では、自己修復型の統合や正規化されたテレメトリを通じてこの問題に対処していますが、移行の過程で一時的なカバー範囲のギャップが生じる可能性があります。
セグメント分析
2025年、SaaSデータセキュリティ市場シェアの71.44%をソリューションが占めました。大企業は、SaaS環境全体における中核的な制御手段として、SSPM、DSPM、CASB、および統合型DLPプラットフォームを採用しています。初期導入には、多くの場合、APIの設定、ポリシーの構成、規制要件へのマッピング、および継続的な調整が含まれます。これらの要件は切り替えコストを生み出し、確立されたベンダーとの長期契約を後押しする可能性があります。これらのプラットフォームをコンプライアンスプロセスに組み込んでいる組織は、監査やサイバー保険の審査に向けて継続的なカバレッジを必要としています。このため、規制対象の多くの購入者にとって、ソリューションへの支出は裁量的な要素が少なくなっています。規制の複雑化やサイバーリスクへの曝露が拡大し続ける中、企業はサイバーセキュリティ規制インテリジェンス・プラットフォームへの持続的な投資を優先すると予想されます。
サービス市場は、2026年から2031年にかけてCAGR17.91%で拡大すると予測されています。このカテゴリーには、コンサルティング、導入、統合、マネージドSaaSセキュリティ、トレーニング、およびサポートが含まれます。異種混在のSaaS環境やAIエージェントとの統合により、多くの組織が社内チームだけでは対応しきれない要件が生じています。また、企業の調達契約により、体系的な導入およびアドバイザリー支援に対する需要も高まっています。プロバイダーは、顧客がISO 27001およびSOC 2 Type IIの審査に向けた証拠資料一式を準備できるよう支援しています。これは、SaaSデータセキュリティ市場にサービスを提供するベンダーやチャネルパートナーのサービス収益を支える要因となっています。
2025年、SaaSデータセキュリティ市場の収益のうち、クラウドホスト型セキュリティ制御が67.89%を占めました。この地位は、迅速な導入、ネイティブなSaaS API接続、および運用上のスケーラビリティを反映したものです。これらのツールにより、セキュリティチームは、同等のオンプレミスインフラを構築することなく、監視およびガバナンス機能を活用することができます。また、クラウドホスト型アーキテクチャは、分散したアプリケーションポートフォリオ全体での利用もサポートします。これは、多数のSaaSサービスにわたる標準化された監視を必要とする組織にとって、依然として適した選択肢です。このモデルは、広範なセキュリティカバレッジを実現するための実用的な手段であり続けています。
ハイブリッド型セキュリティ対策は、2031年までCAGR17.21%で拡大すると予測されています。データの保存場所や処理に関する義務により、特定のデータカテゴリは定義された管轄区域内に留めなければならない場合があります。GDPR、DORA、インドの「デジタル個人データ保護法」、および中国の「個人情報保護法」が、こうした選択を左右しています。組織は、顧客管理型の制御と、クラウドホスト型の検知・ガバナンス機能を併用することができます。顧客管理型モデルは、厳格な監査主権要件を持つ金融機関、防衛関連企業、および公共部門の組織にとって、依然として重要です。SaaSデータセキュリティ市場のベンダーは、クラウドホスト型、顧客管理型、およびハイブリッド型の各展開環境にわたって一貫したポリシー管理を提供することで、自社の地位を強化することができます。
地域別分析
2025年、北米はSaaSデータセキュリティ市場の収益の35.77%を占めました。この地域には、規制対象の企業バイヤーや主要なSaaSベンダーが集中しています。HIPAA、PCI DSS、カリフォルニア州プライバシー権法、およびSECのサイバーセキュリティ開示規則が、コンプライアンス関連の支出を後押ししています。米国は、企業が大規模かつ複雑なSaaS環境を管理しているため、同地域で最大の国内市場となっています。カナダでは、多国籍企業が国境を越えたデータフローを管理しているため、需要がさらに高まっています。こうした事業環境は、ポスチャー管理およびデータガバナンス・プラットフォームの継続的な利用を後押ししています。データ主権や安全なSaaS導入への重視が高まっていることから、組織全体におけるSaaSデータセキュリティ・ソリューションへの需要が加速すると予想されます。
欧州は、GDPR、DORA、NIS2、およびEU AI法に支えられ、主要な地域市場として台頭しつつあります。ドイツ、英国、フランスには、SaaSが広く利用されている大規模な金融サービスおよび工業製造セクターが存在します。欧州におけるデータ主権への懸念は、顧客管理型およびハイブリッド型のセキュリティ設計を後押ししています。CLOUD法の域外適用範囲や、AIシステムインベントリに関するEUの要件も、こうした懸念に拍車をかけています。ベネルクス諸国は、EUの規制および金融インフラにおける役割を強みとしています。南米市場は依然として小規模ですが、ブラジルのLGPD(個人データ保護法)がBFSI(銀行・金融・保険)および小売業界におけるコンプライアンス関連支出を後押ししており、中堅企業におけるSaaSの導入拡大により、クラウドホスト型制御ソリューションの対象となる顧客基盤が拡大しています。
アジア太平洋地域は、2026年から2031年にかけてCAGR16.89%で成長すると予測されています。中国のAIインフラへの支出は2026年に700億米ドルを超えると見込まれており、国内のセキュリティ管理が統制すべきSaaS環境が拡大することになります。日本、韓国、オーストラリアは成熟した市場であり、金融サービスやヘルスケア分野で企業からの需要があります。インドネシア、マレーシア、ベトナム、フィリピンでは、クラウドホスト型プラットフォームにビジネスチャンスが見込まれます。中東・アフリカ地域は初期段階にありますが、UAEやサウジアラビアではデジタル化プログラムが進められており、南アフリカ、ナイジェリア、エジプトが同地域の成長基盤を形成しています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- SaaSアプリケーションの導入範囲の拡大
- SaaSおよびAIにおける「シャドウ」利用の拡大
- 継続的なデータガバナンスに対する規制上の圧力
- SSPM、DSPM、CASB、DLP、およびゼロトラストの融合
- 過度に特権化された非人間的アイデンティティとAIエージェント
- SaaS特有のサイバー保険および調達要件
- 市場抑制要因
- SaaSに対するセキュリティ意識の低さと責任の所在の不明確さ
- 異種SaaS環境における統合の複雑性
- SaaSセキュリティアラートの疲労感と是正措置のボトルネック
- ソブリン・データ処理とSaaS間トラスト境界
- 業界バリューチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
- 使用事例分析
- IDおよびアクセス管理
- データ損失防止
- 暗号化とトークン化
- 脅威対策
- コンプライアンス管理
- データの発見と分類
- SaaSバックアップおよびランサムウェア対策
- AIデータガバナンス
- マクロ経済要因の影響
第5章 市場規模と成長予測
- コンポーネント別
- ソリューション
- サービス
- コンサルティング・アドバイザリーサービス
- 導入および統合サービス
- マネージドSaaSセキュリティサービス
- トレーニングおよびサポートサービス
- 展開モデル別
- クラウド型セキュリティ制御
- 顧客管理型セキュリティ対策
- ハイブリッド型セキュリティ対策
- 組織規模別
- 中小企業
- 大企業
- 産業分野別
- 政府および公共行政
- 工業製造
- 小売・Eコマース
- 運輸・物流
- IT・通信
- ヘルスケア・ライフサイエンス
- 銀行・金融サービス・保険(BFSI)
- その他の産業分野
- 地域別
- 北米
- 米国
- カナダ
- 南米
- ブラジル
- メキシコ
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋諸国
- 中東・アフリカ
- 中東
- アラブ首長国連邦
- サウジアラビア
- その他の中東諸国
- アフリカ
- 南アフリカ
- その他のアフリカ諸国
- 中東
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- AppOmni, Inc.
- Obsidian Security, Inc.
- Grip Security, Inc.
- Valence Security Corporation
- DoControl, Inc.
- Adaptive Shield Ltd.
- Wing Security Ltd.
- Spin Technology, Inc.
- Astrix Security Ltd.
- Reco AI Ltd.
- Nudge Security, Inc.
- LayerX Security Ltd.
- Concentric AI, Inc.
- Laminar, Inc.
- Sentra Technologies, Inc.
- Cyera, Inc.
- BigID, Inc.
- Normalyze, Inc.
- Dig Security Ltd.
- Proofpoint, Inc.