


継続的認証:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
Continuous Authentication - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)


- 発行日
- ページ情報
- 英文 161 Pages
- 納期
- 2~3営業日
- 商品コード
- 2156976
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
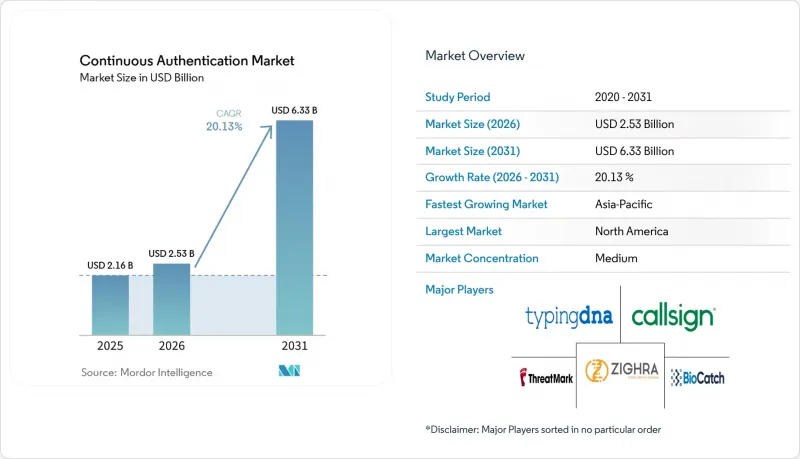
Mordor Intelligenceによると、継続的認証市場の規模は2025年に21億6,000万米ドルと評価され、2026年の25億3,000万米ドルから2031年までに63億3,000万米ドルに達すると予測されており、2026年から2031年までの予測期間におけるCAGRは20.13%となる見込みです。
世界の継続的認証市場の動向と洞察
アカウント乗っ取りおよびセッションハイジャックの激化
自動化された認証情報攻撃により、アカウント乗っ取りの規模拡大が容易になっています。LexisNexis Risk Solutionsの記録によると、2025年のアカウント乗っ取り攻撃の全体的な発生率は1.2%で、前年から89%増加しました。同社のデータによると、2025年にはEコマースにおけるログイン攻撃の発生率が3.4%から10.8%に上昇したことも示されています。Proofpointの調査によると、乗っ取りに成功したアカウントの59%は、侵害された時点で多要素認証が有効になっていたことが判明しました。このギャップにより、セキュリティ投資は、アクティブなセッション中の行動を評価する制御策へと向かっています。したがって、ログインチェックだけではユーザー行動の変化を特定できない場合、継続的認証市場には明確な役割があります。この問題は、トークンの再利用やリモートセッションの引き継ぎにも当てはまります。なぜなら、認証情報が侵害された後でも、セッションは有効に見える可能性があるからです。企業は、トランザクション中の行動の逸脱、マウスの動きの変化、異常なタイピングのリズム、あるいはデバイスのコンテキストの変化などを活用して、セッションを継続すべきかどうかを判断できます。これにより、制御措置の実用的な価値が、不正な侵入の防止から、侵入後の不正利用の検出へと拡大します。
ゼロトラスト・セキュリティ・アーキテクチャの拡大
ゼロトラスト・アーキテクチャでは、組織はアクセス活動全体を通じてユーザーとデバイスを検証する必要があります。NIST SP 1800-35では、ユーザーIDの継続的な検証がゼロトラスト実装アプローチの一環として規定されています。このアプローチにより、継続的な認証は単なるオプション機能から、IDアーキテクチャの構成要素へと位置づけが変化します。また、セキュリティチームに対し、行動ベースのチェックをネットワークのセグメンテーションやアクセスポリシーと連携させるためのフレームワークも提供します。連邦政府の請負業者や重要インフラの運営事業者にとっては、自社のセキュリティプログラムを政府の公認ガイドラインに整合させるさらなる理由となります。より多くの組織が、初期段階の多要素認証の導入から、成熟したゼロトラスト環境へと移行するにつれ、継続的認証市場は恩恵を受ける可能性があります。継続的な身元確認は、独立したセキュリティプロセスとして実行されるのではなく、アクセス要求、ネットワークセグメント、およびポリシー決定に統合することができます。これは、すべてのユーザーに煩わしい認証手順を課すことなく、機密性の高いアプリケーションを保護する必要がある組織にとって重要です。また、リモート勤務の従業員、契約業者、およびサードパーティのユーザー全体にわたって、より一貫性のあるセキュリティモデルを支援します。
プライバシー、同意、および生体認証データのガバナンス
行動バイオメトリクスの導入にあたっては、各法域におけるプライバシーおよび同意に関する義務を考慮する必要があります。欧州委員会は、個人を唯一無二に識別するために処理されるバイオメトリクスデータを、一般データ保護規則(GDPR)第9条に基づく「特別な種類の個人データ」として定義しています。データの最小化および利用目的の限定は、プラットフォームが収集する信号の種類や、その処理場所に影響を与える可能性があります。欧州と米国では規則が異なるため、多国籍展開において単一の同意プロセスを確立することは困難です。2025年の『Scientific Reports』誌に掲載された論文では、差分プライバシーと同型暗号を用いたフェデレーテッド生体認証アプローチが紹介されています。継続的認証市場では、より強力な検知モデルと、機密性の高い行動情報の露出を低減する設計とのバランスを図らなければなりません。行動情報が国境を越えて処理されたり、機関間で統合されたりする場合、クラウドベースのサービスはさらなる精査に直面する可能性があります。デバイス内処理やフェデレーテッドなアプローチは、生データの移動を制限できますが、モデルの性能を支える広範なシグナルプールへのアクセスが制限される可能性があります。プロバイダーはまた、同意がどのように取得されるか、情報がどのくらいの期間保持されるか、そしてユーザーが適用されるプライバシー権をどのように行使できるかについても説明しなければなりません。
セグメント分析
2025年には、ソフトウェアが収益の69.73%を占め、継続的認証市場における最大の構成要素となりました。ソフトウェアプラットフォームは、専用のハードウェアを設置することなく、クラウドサービスを通じて提供可能です。金融機関は、これらのツールを活用して、増加し続ける顧客セッションにわたる行動シグナルを評価しています。登録対象を拡大することで、プラットフォームが保有する過去の行動パターンの価値を高めることができます。これにより、モデルが複数のアプリケーションや業務ワークフローに連携されている場合、切り替えコストが発生します。また、このセグメントでは、不正の手口やデジタルチャネルの変化に応じて頻繁なモデル更新が可能であり、共有された運用データは、プロバイダーがさまざまな銀行や商取引環境において検知手法を洗練させるのに役立ちます。購入者は、物理的な認証システムを交換することなく、ポリシー、レポート作成ルール、リスク閾値を変更できるため、一元化された管理も高く評価しています。
本サービスの市場規模は、2031年までCAGR26.38%で拡大すると予測されています。サービス業務には、統合、モデルのキャリブレーション、運用管理、およびセキュリティ文書化のサポートが含まれます。大規模な導入の場合、複数年にわたるソフトウェア契約を締結する前に、顧客固有のアプリケーションに対するテストが必要となるケースが多くあります。BioCatch社は2025年、Align SDKおよび統合ツール「BioCatch Link」を搭載した「Connect 2.0」を発表しました。同社は2025年、中堅市場向けパートナーチャネルにおいて年間経常収益が60%増加したと報告し、単一のプラットフォームを通じて70以上の地域銀行や信用組合を獲得しました。カスタマイズされたエンタープライズ向け業務と自動化されたオンボーディングとの違いが、コンポーネントプロバイダーが小規模な購入者にサービスを提供する方法を決定づけることになるでしょう。
2025年、継続的認証市場におけるクラウドのシェアは61.74%を占めました。クラウドは、複数の顧客チャネルにわたる大量のセッションテレメトリを処理する能力を提供します。また、クラウド導入は、ゼロトラストプログラムで採用されているアイデンティティ・オーケストレーション・モデルにも適合します。クラウド導入における継続的認証市場の規模は、2031年までCAGR25.89%で拡大すると予測されています。この最大のシェアと最速の成長率の組み合わせは、まだ導入されていない企業基盤全体での継続的な採用を反映しています。また、クラウドシステムは、一元化された更新情報や脅威インテリジェンスへのアクセスを簡素化することも可能です。
オンプレミス導入は、政府機関や重要インフラの環境において依然として重要な役割を果たしています。データ主権の要件や隔離されたネットワークにより、外部でホストされる行動分析の利用が制限される場合があります。NIST SP 1800-35には、ハイブリッドID環境内でオンプレミス分析に対応するアーキテクチャが含まれています。ハイブリッド導入により、銀行は遅延に敏感なシグナルをローカルで処理しつつ、より広範な不正分析にはクラウドシステムを活用することが可能になります。2025 Sensorsの調査では、生体認証と環境信号の融合により、リソースに制約のあるデバイス上での継続的な認証が可能であることが実証されました。こうしたアプローチは、導入の選択肢が今後もプライバシー、接続性、運用要件と密接に関連し続ける理由を示しています。エッジおよびデバイスベースの処理は、顧客が迅速な意思決定を必要とする場合や、機密データを中央環境に送信できない場合に有用です。また、セキュリティチームがより広範なエンドポイントにわたってポリシーを管理しなければならないため、ガバナンス業務が増加する可能性もあります。
地域別分析
2025年、北米は継続的認証市場の36.43%を占めました。この地域には、早期導入型の金融機関、大規模なデジタルバンキング基盤、そしてエンタープライズサイバーセキュリティに対する強い需要があります。連邦金融機関検査評議会(FFIEC)のガイダンスは、オンラインバンキングにおける多層的な認証アプローチを後押ししてきました。米国の組織は大量のデジタル取引を処理しているため、同地域の需要の大部分を占めています。また、リテール、コマーシャル、ウェルス・マネジメントの各業務において、デバイスインテリジェンスとリアルタイムのリスクスコアリングが数年かけて導入されたことは、カナダの銀行がこれらの機能に対して関心を高めていることを反映しています。メキシコでは、モバイルバンキングやフィンテックサービスの拡大に伴い、新たなビジネスチャンスが生まれています。
欧州は引き続き、地域で2番目に大きな市場となっています。同地域の金融機関は、強力な顧客認証および業務レジリエンスに関する詳細な枠組みの下で運営されています。強固な顧客認証における行動データに関する欧州銀行監督局(EBA)の立場は、こうした導入の規制上の根拠となっています。DORAは2025年1月から適用されており、情報通信技術(ICT)リスク管理の一環として強固な認証メカニズムを義務付けています。英国、ドイツ、フランス、オランダでは、欧州における多くの企業導入事例が見られます。また、データ最小化が行動データアーキテクチャを形作っているため、この地域では「プライバシー・バイ・デザイン」のアプローチも重要です。
アジア太平洋地域では、2031年までの継続的認証市場において、CAGR26.71%で成長すると予測されています。デジタル金融サービスやスマートフォンの利用拡大に伴い、高頻度の本人確認インタラクションが増加しています。インド、韓国、シンガポールにおける政府主導のデジタルIDプログラムは、安全なオンラインサービスの基盤をさらに広げています。NECは2025年2月、顔情報を保存または送信することなく顔認証を可能にする生体認証デジタル署名技術を開発しました。南米ではブラジルが主導的な役割を果たしており、即時決済の活発化に伴い、リアルタイムの不正対策の必要性が高まっています。BioCatch社は2025年、銀行間における行動およびデバイスベースの不正情報共有ネットワークとして、「BioCatch Trust Argentina」を立ち上げました。中東・アフリカ地域では、UAEやサウジアラビアで早期の需要が見られる一方、湾岸協力会議(GCC)諸国では、通信事業者を通じた流通が参入ルートとなっています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- アカウント乗っ取りおよびセッションハイジャックの激化
- ゼロトラスト・セキュリティ・アーキテクチャの拡大
- デジタルバンキングの成長と高リスクなオンライン取引
- リスクベース認証に対する規制上の要請
- ログイン後のリモートアクセスおよびセッションハンドオフの検知
- プライバシーを保護する端末内行動モデル
- 市場抑制要因
- プライバシー、同意、および生体認証データのガバナンス
- レガシー認証スタックにまたがる統合の複雑さ
- 行動の逸脱と誤検知によるエクスポージャー
- 生成AIおよびディープフェイクによる行動偽装の検出は限定的です
- マクロ経済要因の影響
- 価値およびサプライチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- コンポーネント別
- ソフトウェア
- サービス
- 展開モード別
- クラウド
- オンプレミス
- ハイブリッド
- 認証方式別
- 行動バイオメトリクス
- 生理的生体認証
- デバイス、セッション、および環境インテリジェンス
- マルチシグナル連続認証
- 組織規模別
- 大企業
- 中小企業
- 産業分野別
- 政府および公共行政
- 小売・Eコマース
- 運輸・物流
- エネルギー・ユーティリティ
- IT・通信
- メディア・エンターテイメント
- 銀行・金融サービス・保険(BFSI)
- ヘルスケア・ライフサイエンス
- その他の産業分野
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- ベネルクス
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- その他のアジア太平洋諸国
- 中東・アフリカ
- 中東
- アラブ首長国連邦
- サウジアラビア
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ諸国
- 中東
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- BioCatch Ltd.
- ThreatMark s.r.o.
- Callsign Inc.
- TypingDNA Inc.
- Zighra Inc.
- BehavioSec AB
- SecuredTouch Ltd.
- Plurilock Security Inc.
- Neuro-ID, Inc.
- AimBrain Solutions Ltd.
- FST Biometrics Ltd.
- ID R&D Inc.
- LoginID Inc.
- XTN Cognitive Security
- Unbotify Ltd.
- Nethone Sp. z o.o.
- DataVisor, Inc.
- Featurespace Limited
- SardineAI Corp.
- Celebrus Technologies plc
- InnaIT Ltd.
- Neomia SAS
- Hummingbirds AI, Inc.
- Realeyes Data Services Ltd.
- Smart Eye AB
- Shufti Pro Limited
第7章 市場機会と将来の展望



