


DevSecOpsオーケストレーション:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
DevSecOps Orchestration - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)


- 発行日
- ページ情報
- 英文 161 Pages
- 納期
- 2~3営業日
- 商品コード
- 2155665
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
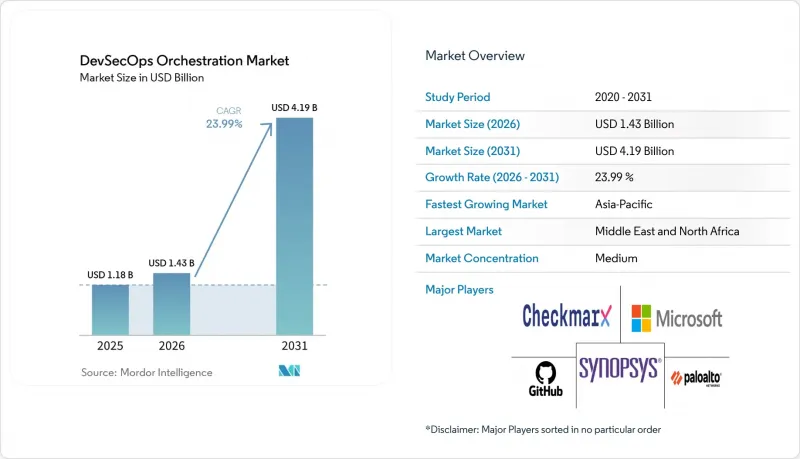
Mordor Intelligenceによると、DevSecOpsオーケストレーション市場の規模は2025年に11億8,000万米ドルと評価され、2026年の14億3,000万米ドルから2031年までに41億9,000万米ドルに達すると予測されており、予測期間(2026年~2031年)におけるCAGRは23.99%となる見込みです。
世界のDevSecOpsオーケストレーション市場の動向と洞察
ソフトウェア・サプライチェーンの継続的なセキュリティ確保に関する規制要件
規制の枠組みは、自主的な指針から、強制力のあるソフトウェアセキュリティ義務へと移行しつつあります。DevSecOpsオーケストレーション市場は、購入者がデリバリーパイプライン内で機能する再現性のある管理手段を必要としていることから、恩恵を受けています。2026年1月23日に発出されたOMB覚書M-26-05は、標準化された自己証明アプローチを、リスクベースのソフトウェア保証モデルに置き換えました。この覚書は、各機関に対し、適切な場合にSBOMの提出を求めるよう指示するとともに、連邦政府のサプライチェーンにおける未検証のソフトウェアの範囲を縮小しています。CISAおよび国際的なパートナーは、2026年7月に、AIソフトウェアやSaaSコンポーネントを含む、SBOMの「最小構成要素」に関する更新されたガイダンスを発表しました。また、「サイバーレジリエンス法」は、ソフトウェアメーカーが先送りできない脆弱性の対応および報告要件を定めています。
AI生成コードと自動化されたセキュリティ修正
AIを活用した開発により、セキュリティチームが評価する必要のあるコードの量が増加しています。手動による修正作業の待ち行列では、迅速な展開スケジュールに対応できないため、この動向はDevSecOpsオーケストレーション市場の拡大を後押ししています。Stack Overflowは2025年、開発者の84%が開発においてAIツールを使用しているか、または使用を計画していると報告しました。マイクロソフトは、同社のMDASHシステムを通じて、自動化された是正措置の実用的なモデルを示しました。このシステムは、100以上の専門化されたAIエージェントを連携させ、モデルを精錬しました。マイクロソフトの報告によると、このシステムは、厳格な監査を受けた2つのWindowsコンポーネントにおいて、確認された脆弱性の96%および100%を修復しました。オーケストレーションされたワークフローを通じてコードの修正を生成、検証、提出できるベンダーは、リリース後の是正作業を削減することができます。
DevSecOpsのスキル不足と責任の所在の不明確さ
セキュリティアーキテクチャやソフトウェアデリバリーを理解する専門家の不足は、依然として現実的な障壁となっています。チームがパイプライン制御の設定や維持ができない場合、DevSecOpsオーケストレーション市場の普及は遅れる可能性があります。セキュリティテスト、脆弱性スキャン、ポリシーの適用には、継続的なツールチェーンの管理および設定スキルが求められます。責任の所在は、開発者、プラットフォームエンジニア、アプリケーションセキュリティチームの間で分散している場合があります。パイロットプロジェクトは順調に進むかもしれませんが、品質ゲートポリシーを設定する権限を持つチームがいないと、本格的な展開が停滞する可能性があります。マネージドサービスやSaaSによる提供を利用すれば、専門的な業務をプロバイダーに委託することで、この負担を軽減できます。
セグメント分析
2025年、DevSecOpsオーケストレーション市場のシェアのうち、ソフトウェアおよびプラットフォームが73.51%を占めました。この結果は、個別のスキャンツールよりも統合プラットフォームを好む企業の傾向を反映したものです。これらのプラットフォームは、コミット前の活動からアーティファクトの署名に至るまで、ポリシーを適用することができます。また、デリバリープロセス全体にわたる調査結果をチームが一元的に把握できるようにします。さらに、リリース決定が行われる前に、さまざまなセキュリティツールからの入力を標準化することも可能です。統合スイートにより、個々のポイント製品ごとに個別のインターフェースやポリシーを調整する必要性が軽減されます。DevSecOpsオーケストレーション市場におけるサービス部門の規模は、2031年までCAGR26.37%で拡大すると予測されています。サービスへの需要には、導入コンサルティング、マネージド検出・対応(MDR)、および継続的なポリシー調整が含まれます。この需要は、社内のDevSecOpsに関する専門知識が依然として限られている分野で最も高くなっています。
サービスの成長は、ソフトウェアを購入しても運用サポートの必要性がなくなるわけではないことも示しています。チームは、セキュリティ要件とリリース速度のバランスをとる品質ゲートを設定するのに、依然として苦労している可能性があります。アドバイザリーおよびマネージドサービスプロバイダーは、ポリシーテンプレートや導入ガイダンスを提供できます。サブスクリプション型のマネージドDevSecOpsは、中小企業や中規模組織にとって特に有用です。GitLabは、2025年のDevSecOpsレポートにおいて、開発者がリリース後の脆弱性修正に月平均11時間を費やしていると報告しています。この作業は、明確な調整や責任の所在がないまま制御機能が追加されると、さらに増加する可能性があります。シフトレフト制御は、パイプライン内で適切に構成されていれば、この問題に対処できます。コンプライアンス・アズ・コードの要件は、セキュリティポリシーの変更に伴い、継続的な契約を生み出す可能性があります。したがって、DevSecOpsオーケストレーション業界には、プラットフォームへの需要に加え、継続的なサービスへのニーズも含まれています。
2025年、DevSecOpsオーケストレーション市場シェアの61.39%をクラウドベースの展開が占めました。従量課金制の価格設定や、GitHub、GitLab SaaS、AWS CodePipelineとの統合が、その利用を後押ししました。また、クラウドによる提供は、スキャンエージェントのインフラストラクチャのメンテナンス負担を軽減します。これは、新機能や統合機能への迅速なアクセスを必要とするチームにとって、実用的な選択肢となります。オンプレミス展開は、防衛、金融サービス、および政府機関のユーザーにとって依然として重要です。これらのユーザーは、管理された環境内でテレメトリを保持する必要がある場合があります。ハイブリッド展開は、2031年までCAGR26.84%で成長すると予測されています。このモデルは、一元化されたオーケストレーションと、スキャン結果および証明のローカル制御を組み合わせています。これにより、現地の運用要件を尊重しつつ、ポリシーの整合性を維持することができます。
DORAは、欧州の金融サービス業界においてこのアーキテクチャを強化しました。この規制は2025年1月から適用されており、関連事業体に対し、文書化された取り決めに基づいてICTリスクを管理することを求めています。SaaSプロバイダーもまた、顧客に対して安全な開発慣行を実証する必要に迫られています。この要件により、監査可能なプロセスを有さないクラウド専業プロバイダーの参入障壁が高まっています。ワークロードがクラウドランナーとオンプレミスエージェントを併用する場合、ハイブリッドプラットフォームの設定はより困難になる可能性があります。シークレット管理、ランナーのプロビジョニング、SBOMの保存については、地域ごとに異なる規則が適用される場合があります。こうした違いにより、規制対象の導入環境においては、実装サポートの重要性がさらに高まります。したがって、DevSecOpsオーケストレーション市場では、柔軟な導入設計に対する実用的なニーズが生まれています。
地域別分析
2025年、北米はDevSecOpsオーケストレーション市場シェアの38.26%を占めました。テクノロジーベンダー、ハイパースケール・クラウド・エコシステム、および連邦政府の要件が、この地位を支えました。米国の調達規則では、サプライヤーに対し、SBOM、署名付きアーティファクト、およびセキュア開発プロセスの提示をますます求めるようになっています。OMB覚書M-26-05は、2026年1月にリスクベースのソフトウェア保証アプローチを確立しました。マルチクラウドのアプリケーションポートフォリオを持つ大規模組織は、環境を横断した標準化された統制を引き続き必要としています。
欧州は、DevSecOpsオーケストレーション市場において2番目に大きな地域市場です。その導入パターンは、連邦政府の調達というよりは、規制によって牽引されています。NIS2は、重要および不可欠な事業体に対するサイバーセキュリティリスク管理要件を拡大しました。DORAは2025年1月から適用されており、ICTサードパーティプロバイダーに対する監督枠組みを構築しました。欧州では、ドイツ、英国、フランスが最大の国別シェアを占めました。
アジア太平洋地域は、2031年までCAGR26.43%で成長すると予測されています。インドのCERT-Inガイドラインやインド準備銀行(RBI)のSBOM調達要件が、規制強化の推進を後押ししました。中国、日本、韓国、オーストラリアも、クラウドネイティブ環境やデジタルバンキング環境に対するセキュリティ要件を強化しています。中東・アフリカにおけるDevSecOpsオーケストレーション市場の規模は依然として初期段階にありますが、スマートシティ計画、ソブリンクラウド戦略、公共部門のデジタル化が初期の需要を生み出しています。導入は、国家レベルのサイバーセキュリティ要件が最も重要なBFSI(銀行・金融・保険)および政府部門に集中しています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- ソフトウェア・サプライチェーンの継続的なセキュリティ確保に関する規制上の義務
- クラウドネイティブおよびマイクロサービスの拡大
- ソフトウェアのリリースサイクルの加速
- AI生成コードと自動化されたセキュリティ修正
- 一時的な構築環境におけるリスクの可視性
- 機械可読なコンプライアンス証拠とSBOMのトレーサビリティ
- 市場抑制要因
- DevSecOpsのスキル不足と責任の所在の不明確さ
- ツールチェーンの断片化と統合の複雑さ
- 高速パイプラインにおけるセキュリティゲートのレイテンシ
- データ居住要件および国境を越えたテレメトリの制限
- マクロ経済要因の影響
- バリューチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- 提供別
- ソフトウェア・プラットフォーム
- サービス
- 展開モデル別
- クラウドベース
- オンプレミス
- ハイブリッド
- 組織規模別
- 大企業
- 中小企業
- オーケストレーション機能別
- セキュリティツールの統合と連携
- セキュリティテストの実行とスケジューリング
- 集計と相関関係の分析
- リスクの優先順位付けと文脈化
- セキュリティポリシーと品質ゲートの実施
- その他のオーケストレーション機能
- 産業分野別
- 政府および公共行政
- 工業製造
- 小売・Eコマース
- 運輸・物流
- エネルギー・ユーティリティ
- 石油・ガス
- IT・通信
- メディア・エンターテイメント
- 教育・研究機関
- ヘルスケア・ライフサイエンス
- 銀行・金融サービス・保険(BFSI)
- その他の産業分野
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- ベネルクス
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- その他のアジア太平洋諸国
- 中東・アフリカ
- 中東
- アラブ首長国連邦
- サウジアラビア
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ諸国
- 中東
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Microsoft Corporation
- Palo Alto Networks, Inc.
- GitLab Inc.
- Synopsys, Inc.
- Checkmarx Ltd.
- Aqua Security Software Ltd.
- Armory, Inc.
- ArmorCode Inc.
- Black Duck Software, Inc.
- C2A Security Ltd.
- Circle Internet Services, Inc.
- Contrast Security, Inc.
- Cycode Ltd.
- Harness, Inc.
- HashiCorp, Inc.
- JFrog Ltd.
- Mend.io Ltd.
- Qualys, Inc.
- Rapid7, Inc.
- Snyk Limited
- SonarSource SA
- Sonatype, Inc.
- Spacelift, Inc.
- Veracode, Inc.
- Wabbi Software, Inc.
- GitHub, Inc.
第7章 市場機会と将来の展望



