


ソフトウェア定義セキュリティ:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
Software Defined Security - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)


- 発行日
- ページ情報
- 英文 124 Pages
- 納期
- 2~3営業日
- 商品コード
- 2122230
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
概要
Mordor Intelligenceによると、ソフトウェア定義型セキュリティ市場の規模は2025年に129億米ドルと評価され、2026年の149億1,000万米ドルから2031年までに307億2,000万米ドルに達すると予測されており、予測期間(2026年~2031年)のCAGRは15.55%となる見込みです。
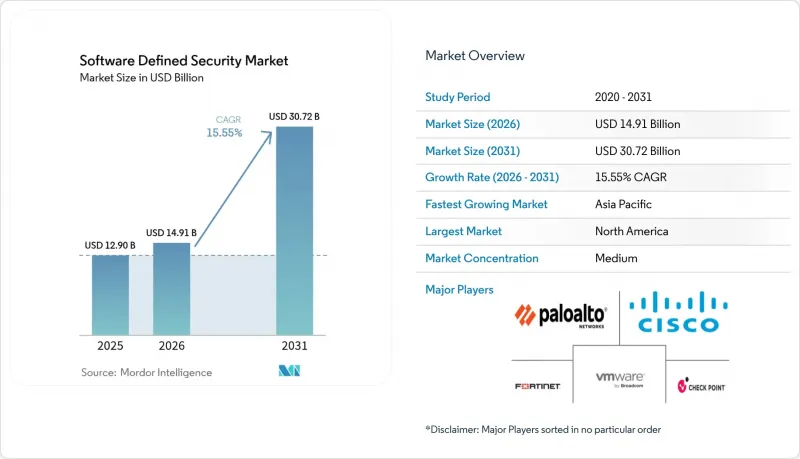
本レポートは、構成要素(ソフトウェア、サービス)、導入モデル(オンプレミス、パブリッククラウドなど)、セキュリティの種類(ネットワークセキュリティ、エンドポイントセキュリティなど)、組織規模(中小企業および大企業)、エンドユーザー(金融・保険・証券(BFSI)、IT・通信など)、および地域別に分類されています。市場予測は金額(米ドル)ベースで提示されています。
世界のソフトウェア定義セキュリティ市場の動向と洞察
インシデント対応の迅速化とポリシーの自動化に対する要件
検知までの平均時間は、もはや数日単位ではなく、分単位で測定されなければなりません。Coalitionの「2025年サイバー脅威指数」によると、ランサムウェアによる侵入の58%は、VPNデバイスの侵害から始まっており、手動による対応の限界が露呈しています。そのため、企業では、脅威インテリジェンスが定義されたリスク閾値を超えた時点でエンドポイントを自動的に隔離する、プログラム可能なセキュリティ制御を導入しています。経済的なリスクは依然として高く、2025年にはカナダにおける平均侵害コストが466万米ドルに達し、影響を受けた顧客の解約率は38%にまで上昇しました。自動化されたソフトウェア定義のプレイブックにより、セキュリティチームは人員を比例的に増やすことなく対応規模を拡大でき、防御のスピードを攻撃者のペースに合わせることが可能になります。
マルチクラウドおよびハイブリッドクラウドアーキテクチャの普及拡大
Nutanixの報告によると、現在、世界の組織の90%が、プライベートクラウドと複数のパブリッククラウドを「クラウドスマート」に組み合わせた環境を運用しています[nutanix.com]。このような多様性は可視性を断片化させ、71%のチームが、少なくとも1つの環境においてポリシーの死角が存在することを認めています。ソフトウェア定義のセキュリティプラットフォームは、ポリシーを基盤となるインフラストラクチャから抽象化することで、この断片化を解決します。統合ダッシュボードは、ワークロードがオンプレミス、AWS、Azure、OCIのいずれで実行されているかに関係なく、同一の制御を適用します。これにより、継続的なコンプライアンスを確保しつつ、開発者がアプリケーションを最もパフォーマンスの高い場所に配置する自由度を保証します。
DevSecOps人材の不足
O'Reillyの2024年の調査によると、38.9%の組織が、クラウドセキュリティのスキル不足を最大の課題として挙げています。米国におけるDevSecOpsエンジニアの平均年収はすでに14万米ドルに達しており、予算やプロジェクトのスケジュールに圧力をかけています。多くの企業は、マネージドサービスプロバイダーを活用してこの人材不足を補っていますが、これによりサービスセグメントは拡大する一方で、社内の高度な機能の導入は遅れています。
セグメント分析
パブリッククラウドは引き続き全体的な普及率をリードしており、2025年の収益の38.40%を占めています。このカテゴリー内では、SaaSのみの分野がCAGR17.65%で最も急速に伸びています。特に小規模なITチームは、オンプレミスのアプライアンスにパッチ適用が不要であるため、クラウドネイティブベンダーが提供する即時スケーリングやローリングアップデートを高く評価しています。大企業もまた、ゼロトラスト・フレームワークが成熟するにつれ、設備投資(CAPEX)を削減し、機能の導入を加速させるために、ワークロードをSaaSノードへ移行しています。
主権やレイテンシの要件が適用される場面では、オンプレミス展開が依然として不可欠ですが、ハイブリッド設計では、SaaSのセキュアWebゲートウェイを経由してアウトバウンドトラフィックをルーティングするケースが増加しています。これらの動向が相まって、ポリシー制御はネットワークエッジへと移行しており、マルチテナントかつ弾力性のあるバックプレーンを構築するベンダーが有利となっています。この移行は、ソフトウェア定義セキュリティ市場が、アプライアンス販売からサブスクリプション収益へと、より広範な再編を進めていることを浮き彫りにしています。
ネットワークセキュリティは、レガシーファイアウォールの更新サイクルやソフトウェア定義広域ネットワーク(SD-WAN)の導入を反映し、2025年の収益の39.20%を占め続けています。より高い成長が見込まれるのはクラウド/コンテナセキュリティであり、2031年までCAGR23.05%で拡大する見込みです。開発チームはモノリシックアプリケーションを数百のマイクロサービスにコンテナ化しているため、ポッドが再起動する際、ランタイム制御は数秒単位で適応する必要があります。そのため、継続的なイメージスキャン、アドミッションコントロールのフック、サービスメッシュによる暗号化が、調達リストの上位を占めています。
早期導入企業は、AWS、Azure、Google Cloud全体にわたる設定ミスを洗い出すポスチャー管理モジュールと、コンテナセキュリティを組み合わせて導入する傾向が強まっています。この融合により、ワークロードセキュリティと設定セキュリティの境界はさらに曖昧になり、ベンダーはクラウドネイティブアプリケーション保護プラットフォームを、自社の広範なソフトウェア定義セキュリティ市場向けスイートに直接統合することを迫られています。
地域別分析
北米は、連邦政府による断固たる措置に支えられ、2025年の収益の37.25%を占めました。米国国防総省は、2025会計年度においてDISAのサイバー運用に5億490万米ドルを割り当て、請負業者のエコシステムにも波及するゼロトラスト参照アーキテクチャの構築を義務付けました。企業の取締役会も同様の緊急性を認識しており、連邦政府のサプライチェーン全体におけるソフトウェア部品表(BOM)の開示や継続的な監視を義務付けるホワイトハウスの大統領令に後押しされ、同地域のサイバーセキュリティ支出総額は前年比15%増加しました。
欧州は2位に留まっていますが、ソフトウェア定義セキュリティ市場が抜本的な法規制と整合するにつれ、堅調な伸びを見せています。2027年12月に施行される「サイバーレジリエンス法」は、メーカーに対し、製品開発の初期段階からセキュリティを組み込んだ設計を行うことを義務付けています。「デジタルオペレーショナルレジリエンス法」(金融分野向け)や「NIS2」(重要サービス向け)といった補完的な措置も、経済全般に同様の義務を拡大しています。そのため、企業は、複数の監督機関に対してリアルタイムでコンプライアンスを証明できる、プログラム可能なポリシーエンジンへの移行を進めています。
アジア太平洋地域は成長の先頭を走っており、2031年までCAGR14.55%を記録する見込みです。中国、日本、韓国の製造業大手は、「インダストリー4.0」プログラムを推進しており、これによりオペレーショナルテクノロジー(OT)ネットワークがインターネット上の脅威にさらされています。各国政府は、マイクロセグメンテーションやゼロトラストを推奨するセクター別の枠組みでこれに対応しており、新たなプロジェクトを後押ししています。同様に、インドの「デジタル個人データ保護法」も、医療および電子商取引事業者に対する規制水準を引き上げています。こうした動きが相まって、世界のソフトウェア定義セキュリティ市場における同地域のシェアを拡大させています。
中東・アフリカ、南米は、導入が進みつつある地域です。エネルギー輸出国では、「セキュア・バイ・デザイン」を採用した製油所制御システムが導入され、一方、ブラジルの金融規制当局は、オープンバンキングに関する厳格なセキュリティガイドラインを公表しています。絶対的な支出額は依然として低いもの、高い成長率により、これらの地域は、新規市場でのビジネスチャンスを求めるクラウドネイティブベンダーにとって魅力的な市場となっています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- インシデント対応の迅速化とポリシーの自動化に対するニーズ
- マルチクラウドおよびハイブリッドクラウドアーキテクチャの導入拡大
- コンテナ/Kubernetesのセキュリティ支出の急増
- ゼロトラストへの移行とSASEの融合(報道が不十分)
- AIを活用した脅威ハンティングによる潜伏時間の短縮(報告例が少ない)
- 重要インフラへの攻撃を受けた後の、各国におけるサイバーレジリエンスに関する義務付け(報道が不十分な事例)
- 市場抑制要因
- DevSecOps人材の不足
- レガシーシステムの相互運用性の問題
- 東西方向のマイクロセグメンテーションにおける隠れたパフォーマンスのオーバーヘッド(報告不足)
- 単一ベンダーによる政策コントローラーに起因する集中リスク(報告不足)
- バリュー・サプライチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース
第5章 市場規模と成長予測
- コンポーネント別
- ソフトウェア
- サービス
- 展開モデル別
- オンプレミス
- パブリッククラウド
- プライベートクラウド
- ハイブリッドクラウド
- セキュリティタイプ別
- ネットワークセキュリティ
- エンドポイントセキュリティ
- アプリケーションセキュリティ
- クラウド/コンテナセキュリティ
- その他
- 組織規模別
- 中小企業
- 大企業
- エンドユーザー別
- BFSI
- 通信・IT
- ヘルスケア
- 政府・防衛
- 小売・Eコマース
- エネルギー・ユーティリティ
- その他
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 欧州
- 英国
- ドイツ
- フランス
- イタリア
- その他の欧州諸国
- アジア太平洋地域
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋諸国
- 中東
- イスラエル
- サウジアラビア
- アラブ首長国連邦
- トルコ
- その他の中東諸国
- アフリカ
- 南アフリカ
- エジプト
- その他のアフリカ諸国
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Palo Alto Networks
- Cisco Systems
- Fortinet
- Juniper Networks
- VMware(Broadcom)
- Check Point Software
- IBM
- Oracle
- Microsoft
- Trend Micro
- Huawei
- Sophos
- McAfee
- Splunk
- Illumio
- Akamai Technologies
- Netskope
- Zscaler
- Forcepoint
- Darktrace
- Proofpoint
第7章 市場機会と将来の展望



