


AI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
AI-Driven Vulnerability Management and Risk-Based Exposure Prioritization - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)


- 発行日
- ページ情報
- 英文 181 Pages
- 納期
- 2~3営業日
- 商品コード
- 2098503
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
概要
Mordor Intelligenceによると、AI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場の規模は、2025年の84億3,000万米ドルから2026年には103億7,000万米ドルへと拡大し、2026年から2031年にかけてCAGR25.07%で推移し、2031年には317億4,000万米ドルに達すると予測されています。
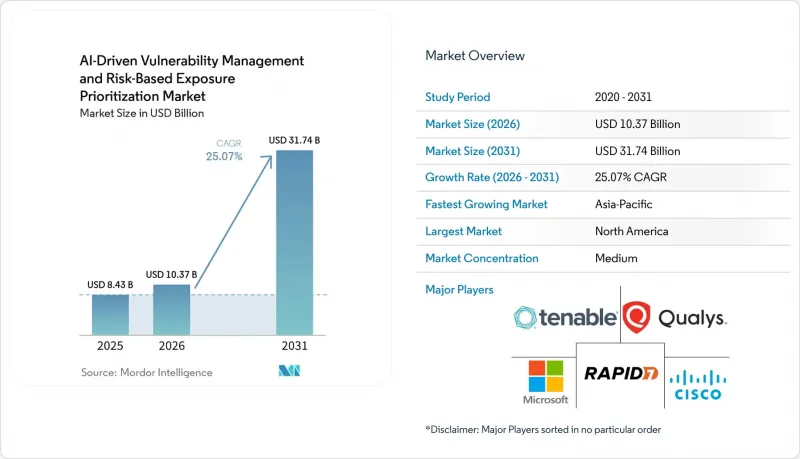
本レポートは、コンポーネント(ソフトウェアおよびサービス)、用途(脆弱性の発見・評価など)、導入形態(クラウド、オンプレミス、ハイブリッド)、企業規模(大企業および中小企業)、エンドユーザー産業(BFSIなど)、および地域ごとに分類されています。市場予測は金額(米ドル)ベースで提示されています。
世界のAI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場の動向と洞察
ハイブリッド環境全体で悪用可能な脆弱性の件数が増加
セキュリティチームは、脆弱性の公開から実環境での悪用までの期間が大幅に短縮されている状況に直面しており、スキャンとパッチ適用のサイクルが遅いと効果が低下してしまいます。AI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場は、この変化の恩恵を受けています。なぜなら、オンプレミス資産、クラウドワークロード、および接続されたインフラストラクチャ全体で脅威の状況が変化するにつれて、エクスポージャーの優先順位を再設定できるシステムが購入者に求められているからです。この問題はハイブリッド環境においてより深刻です。各環境が異なる形式のテレメトリを生成し、ビジネス上の重要度も異なるため、単一の深刻度スコアだけでは不十分だからです。また、公開されている悪用シグナルと実際の攻撃者の活動との間に乖離があるため、組織は少数の確認済みアラートを待ってから対応するという手法に不安を感じ、より広範で証拠に基づいた優先順位付けモデルへの需要が高まっています。資産のコンテキスト、エクスプロイトシグナル、および是正状況を1つのワークフローに統合できるベンダーは、セキュリティチームが現在必要としている要件により適切に対応できます。こうした圧力により、AI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場は、大規模な規制対象企業やクラウドを多用する購入者層において、堅調な導入傾向を維持しています。
CVSSベースのソートからコンテキストを考慮したリスク優先順位付けへの移行
静的なCVSSスコアリングは、特に中程度のスコアの脆弱性が依然として悪用可能な状態にある場合、実稼働環境における実際の攻撃の展開状況を反映しなくなっています。このため、AI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場は、深刻度、悪用可能性、資産の重要度、および実際の是正状況を単一のスコアに統合するモデルへと移行しつつあります。また、ベンダー各社は、運用チームにアクションが割り当てられる前に悪用可能性の検証を追加することで、膨大な是正待ちリストを大幅に絞り込めることを実証しています。これは重要な点です。なぜなら、ほとんどの組織には、すべての重大な発見を同等に緊急なものとして扱うだけのスタッフがおらず、その人的制約が現在、購買行動を左右しているからです。また、クラウドネイティブおよびハイブリッド環境におけるリスクベースの優先順位付けを強調する規格やガイダンスも、この変化を後押ししています。その結果、AI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場は、アラートの蓄積から、証拠に基づいた意思決定支援へと移行しつつあります。
資産コンテキストの不足と不完全なテレメトリがモデルの精度を低下させている
AI活用優先順位付けにおける主な技術的制約は、依然としてアルゴリズムの弱さではなく、不完全なデータにあります。サービス管理のために構築された資産レコードには、システムがインターネットに公開されているか、補償的制御が存在するか、あるいは資産が規制対象データを保持しているかなど、リアルタイムのセキュリティ判断に必要なコンテキストが欠けていることがよくあります。この問題は、IT、OT、IoTが混在する環境において、パッシブデバイスや計測が困難なシステムによって可視性のギャップが生じるため、さらに深刻になります。こうした可視性のギャップが問題となるのは、AI活用脆弱性管理やリスクベースのエクスポージャー優先順位付け市場において、リスクを正しくランク付けし、運用チームの信頼を得るためには、正確な入力データが不可欠だからです。また、公開されているデータエンリッチメントの処理が滞っていると、多くのスコアリングシステムが依存しているコンテキストフィールドが新しい脆弱性に付与されず、メタデータの品質も低下してしまいます。ベンダー各社は、エージェントレスな検出機能や幅広いデータコネクタによってこの状況を改善しつつありますが、可視性のギャップが依然として、異種混在環境における導入の妨げとなっています。
セグメント分析
2025年、AI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場において、ソフトウェアは62.18%のシェアを占めました。これは、企業の購入者が従来のオンプレミス型ツールよりもSaaS型プラットフォームを強く好んでいることを反映しています。継続的な製品アップデート、クラウド提供、統合された脅威フィードにより、バージョン遅れなく最新の検出および優先順位付けロジックを求める組織にとって、ソフトウェアがデフォルトの選択肢となりました。また、ソフトウェアは、クラウド資産、API環境、および一元化されたレポート層により密接に連携できるため、より広範なエクスポージャー管理戦略にも適しています。AI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場のこの分野において、ベンダーは、検出、検証、スコアリング、およびワークフローの引き継ぎを単一のシステムに統合したプラットフォームへの需要から恩恵を受けました。これにより、ソフトウェアは最大のシェアを占める提供モデルであるだけでなく、現在ほとんどの組織がエクスポージャーデータを管理するための中核となる運用層ともなりました。
サービス市場は2031年までCAGR26.14%で拡大すると予測されており、このペースは、技術そのものへの信頼不足というよりは、セキュリティチーム内部の運用上のプレッシャーを反映したものです。多くの組織では、大規模な継続的なエクスポージャー管理プログラムを運用するための十分な人員を依然として確保できていないため、マネージドサービスやプロフェッショナルサービスが、チューニング、ワークフロー設計、是正措置の調整、コンプライアンス支援といった分野のギャップを埋めています。これは特に、AI活用脆弱性管理やリスクベースのエクスポージャー優先順位付けの分野において、厳格なプロセス管理を必要としながらも大規模な社内チームを維持できない小規模な購入者や、規制対象となる中堅企業にとって重要な意味を持ちます。また、脆弱性ガバナンスが監査、リスク管理、および取締役会への報告要件とより直接的に重なり合うようになったため、アドバイザリー業務も増加しています。その結果、ソフトウェアが依然として基盤となる一方で、購入者が単なる新たなセキュリティコンソールではなく、具体的な成果と運用上のカバー範囲を求めていることから、サービス部門の方が急速に成長するという二元的な構造が生まれています。
2025年には、脆弱性の発見と評価が21.12%と最大のシェアを占め、資産の列挙と基本的な特定が、依然としてほとんどの顧客プログラムの入り口となっていることを示しています。組織は、存在すら知らないものを優先順位付けすることはできないため、発見は、クラウド、OT、IoT、およびエンタープライズIT環境全体にわたる最初の運用層であり続けています。AI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場におけるこの部分は、資産の多様性が継続的に拡大していることに支えられており、これによりインベントリの深度と継続的なスキャンが極めて重要視され続けています。また、購入者は、脆弱性の発見を、エクスプロイトの検証、是正措置のルーティング、コンプライアンスの証拠収集といった後段階の機能の基盤として捉えています。そのため、顧客がより高度な優先順位付けロジックを求めるようになっても、最大のアプリケーションセグメントは依然としてワークフローの上流に位置しています。
AI活用リスク優先順位付けは、2031年までのCAGRが26.25%と最も速いペースで成長すると予測されており、これは顧客が現在、最大の運用上のボトルネックをどこに見ているかという認識の変化を示しています。課題はもはや脆弱性を発見することだけではなく、実際の悪用可能性やビジネスへの影響度に合わせて、どの脆弱性を優先的に対処すべきかを決定することにあります。本番環境からの実証データによると、多くの脆弱性は重要な資産への有効な攻撃経路を形成していないことが明らかになっており、そのため顧客は、コンテキストに基づく検証や攻撃経路を考慮した優先順位付けをより重視するようになっています。AI活用脆弱性管理およびリスクベースの脆弱性優先順位付け市場において、この傾向は、ノイズを低減し、処理待ちを短縮し、是正措置によってリスク状況が変化する領域にチームがリソースを集中できるようにするツールを有利にしています。脆弱性の管理と検証、攻撃対象領域の管理、および是正措置のインテリジェンスは、いずれもこの変化の恩恵を受けています。なぜなら、これらはいずれも、生の調査結果を具体的な行動へと変換するのに役立つからです。
地域別分析
2025年、北米はAI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場において33.14%のシェアを占め、地域としての主導的地位を維持しました。この地域は、企業のセキュリティ支出が堅調であること、主要ベンダーの導入基盤が広範であること、そしてサイバーリスクを取締役会の監督対象に近づける規制環境の恩恵を受けています。米国における情報開示の期待や連邦政府のセキュリティ指令により、継続的な脆弱性ガバナンスは、ニッチなセキュリティ機能ではなく、主流の運用要件となりました。これにより、BFSI(銀行・金融・保険)、医療、公共部門の組織において、エクスポージャー管理プラットフォームの早期導入が促進されました。カナダも、規制対象の金融サービスや企業の近代化を通じて需要を拡大しており、メキシコはデジタルインフラの拡大に伴うクラウドセキュリティへの投資を通じて成長を支えています。
欧州は依然として第2位の地域市場であり、その地位はNIS2の施行および、文書化されたサプライチェーン管理への広範な推進と密接に関連していました。同地域は、AI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場において特に重要であり、これはコンプライアンス要件がもはやインシデント報告に限定されず、サプライヤーの監督、ガバナンスプロセス、セキュリティ対策の検証にまで拡大しているためです。ドイツ、英国、フランスは引き続き地域の需要を支えており、製造業や公共部門の調達が重要な役割を果たしています。また、EUの「ICTサプライチェーン・セキュリティ・ツールボックス」は、サードパーティ製ソフトウェアのリスク管理に実用的な重みを加え、単なるスキャン結果だけでなく、証拠を提供できるプラットフォームへの需要を支えています。
アジア太平洋地域は、2031年までCAGR26.69%で成長すると予測されており、AI活用脆弱性管理およびリスクベースエクスポージャー優先順位付け市場において、最も急速に拡大する地域となる見込みです。インド、日本、オーストラリア、韓国は、この地域における主要な成長著しい国々です。パッチ適用時期の要件、重要インフラのコンプライアンス、官民連携の強化などが相まって、購入者を自動化された継続的な是正モデルへと導いています。また、同地域ではクラウドの成長と規制の多様性が強く相まっており、ハイブリッド対応プラットフォームの魅力を高めています。中国は、段階的な保護措置や定期的な脆弱性管理要件を通じて国内での導入を後押ししている一方、南米、中東・アフリカでは、クラウドファーストのデジタルトランスフォーメーションや、米国および欧州のサイバーセキュリティ慣行との整合性強化を通じて、新たな需要層が生まれています。これらの新興地域の中でも、ブラジル、サウジアラビア、アラブ首長国連邦(UAE)が、特に活発な調達市場として際立っています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- ハイブリッド環境全体における悪用可能な脆弱性の増加
- CVSSに基づく選別からコンテキストに応じたリスク優先順位付けへの移行
- クラウドネイティブ、コンテナ、およびAPIの攻撃対象領域の拡大
- サードパーティ製ソフトウェアのリスクとソフトウェア・サプライチェーンのガバナンスに対する圧力
- エクスポージャー管理プラットフォームを中心としたセキュリティチームの統合
- 迅速な是正とアナリストの負担軽減に向けた自動化の需要
- 市場抑制要因
- 資産コンテキストの制限とテレメトリデータの不完全さがモデルの精度を低下させている
- レガシーITSM、CMDB、およびパッチ適用ワークフローとの統合における課題
- 中堅企業バイヤーにおける予算の精査と、工具の合理化の遅れ
- AIスコアリングエンジンに関するデータプライバシー、データ居住地、およびモデルガバナンス上の懸念
- マクロ経済要因が市場に与える影響
- 業界バリューチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- コンポーネント別
- ソフトウェア
- サービス
- 用途別
- 脆弱性の発見と評価
- AI活用リスク優先順位付け
- 曝露管理と検証
- アタックサーフェス管理
- 修復インテリジェンスおよび自動化
- 展開別
- クラウド
- オンプレミス
- ハイブリッド
- 企業規模別
- 大企業
- 中小企業
- エンドユーザー産業別
- BFSI
- ヘルスケア・ライフサイエンス
- IT・通信
- 小売・Eコマース
- 工業製造
- 政府・公共部門
- その他のエンドユーザー産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- ロシア
- その他の欧州諸国
- アジア太平洋
- 中国
- インド
- 日本
- 韓国
- オーストラリア
- その他のアジア太平洋諸国
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- その他のアフリカ諸国
- 中東
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Tenable Holdings, Inc.
- Qualys, Inc.
- Rapid7, Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- CrowdStrike, Inc.
- Broadcom Inc.
- Fortinet, Inc.
- IBM Corporation
- Ivanti, Inc.
- Fortra, LLC
- LevelBlue
- Check Point Software Technologies Ltd.
- BeyondTrust Corporation
- Absolute Software Corporation
- Nucleus Security, Inc.
- Brinqa, Inc.
- XM Cyber Ltd.
- Armis, Inc.
第7章 市場機会と将来の展望



