


エンタープライズおよびレガシーシングルサインオン:市場シェア分析、業界動向と統計、成長予測(2026年~2032年)
Enterprise and Legacy Single Sign-On - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2032)


- 発行日
- ページ情報
- 英文 170 Pages
- 納期
- 2~3営業日
- 商品コード
- 2185987
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
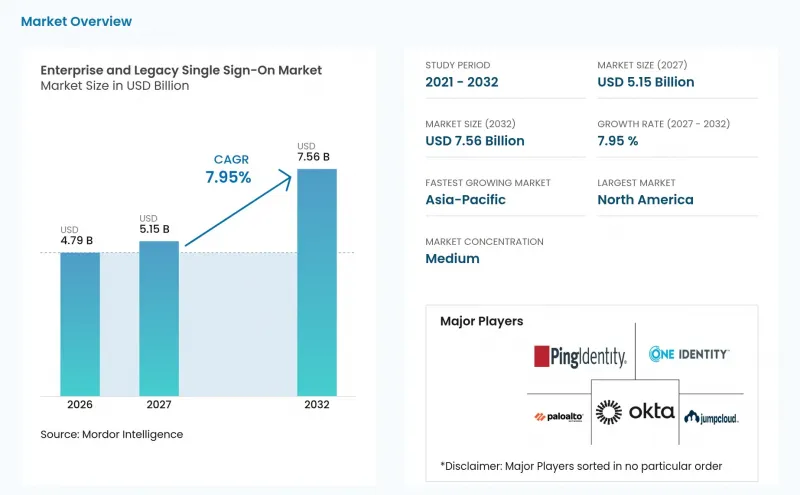
Mordor Intelligenceによると、エンタープライズおよびレガシー・シングルサインオン市場の規模は、2026年の47億9,000万米ドル、2027年の51億5,000万米ドルから、2032年までに75億6,000万米ドルへと拡大すると予測されており、2027年から2032年までの年間平均成長率(CAGR)は7.95%となる見込みです。
世界のエンタープライズおよびレガシー・シングルサインオン市場の動向と洞察
ゼロトラスト・アーキテクチャの導入
ゼロトラストの実践では、すべてのアクセス要求が検証の対象となるため、フェデレーションと一元化されたポリシー適用がアクセス制御の中心に位置づけられます。このアプローチにより、アイデンティティプラットフォームは、単なるオプションの利便性向上プロジェクトではなく、継続的なセキュリティ投資となります。HPEの報告によると、調査対象となったセキュリティおよびIT専門家の82%が「ユニバーサル・ゼロトラスト・ネットワーク・アクセス(UZTNA)」を不可欠であると考えていましたが、これを完全に導入していたのはわずか17%にとどまりました。このギャップにより、多くの組織がアイデンティティの近代化に段階的に資金を投じており、エンタープライズおよびレガシーSSO市場はこの長い導入サイクルから恩恵を受けています。また、アプリケーション間で動作するAIシステムにおいても、短期間の有効期限を持つIDと、アクセス状況の変化に伴う即時失効が求められます。クラウドホスト型のSSOコントロールプレーンは、接続された複数のシステムにわたってこれらの認証情報を発行・取り消すことができ、セキュリティチームは、エージェント、ユーザー、またはデバイスがアクセスを保持すべきでなくなった場合に、自動化されたアクティビティの承認、監視、停止方法を定義するための共通の手法を得ることができます。
クラウドおよびSaaSアプリケーションの急増
クラウドアプリケーションの増加に伴い、組織が保護・管理すべき個別の認証エンドポイントも増えています。そのため、エンタープライズおよびレガシーなシングルサインオン市場は、そうでなければ個別の認証情報に依存することになるアプリケーションのための統合レイヤーとしての役割を果たしています。Oktaの報告によると、テクノロジー購入者はSaaSを調達する際、エンタープライズ対応のID管理機能をますます期待するようになっています。アプリケーションが1つ追加されるごとに、ポリシー、接続設定、およびSAMLやOpenID Connectなどのフェデレーション標準に対する継続的なサポートが必要となります。これらの制御を一元化することで、アプリケーションポートフォリオ全体にわたって、アクセス権限の見直しや従業員の異動対応をより一貫性を持って行うことが可能になります。また、サポート対象外や新たに導入されたアプリケーションをID管理チームが把握しやすくなり、組織の包括的なアクセスポリシーに基づき、それらのアプリケーションに対して正式な接続設定、代償的制御、または管理された例外措置のいずれが必要かを判断できるようになります。
異種混在するレガシー環境における統合の複雑さ
古いID環境は、そのデータモデルが必ずしも最新のSAMLアサーションやOpenID Connectトークンと整合しないため、接続が依然として困難です。エンタープライズおよびレガシーなシングルサインオン市場では、IBM RACF、CA ACF2、CA Top Secret、Kerberosディレクトリ、および新しいクラウドIDプロバイダーを使用するシステムへの対応が求められています。IBMは、Credential Mapperプラグイン、PassTicket生成ロール、および外部IDプロバイダーとRACFデータベース間の同期を利用する構成について説明しました。アプリケーションを追加するたびに、複数の技術チームをまたぐマッピング作業やテストが必要になる場合があります。この作業は、SAP ECC、IBM CICS、およびシッククライアントアプリケーションにおいて特に負担が大きくなります。これらの環境では、共通の統合設計がないまま、認証フロー、クライアントの挙動、および承認レコードが数年にわたって変化してきた可能性があるためです。この複雑さにより、プロジェクトの工期が延長され、プロフェッショナル・サービスのコストがプラットフォーム・ライセンスの価値を上回る可能性があります。
セグメント分析
2026年、ソフトウェアはエンタープライズおよびレガシー・シングルサインオン市場で64.09%のシェアを占めました。これは、規制対象のビジネスプロセス全体において、認証ポリシーエンジン、ポリシーの例外、および監査ログの保存を直接制御したいという顧客の需要を反映したものです。規制対象の組織では、各認証イベントについて明確な管理責任の連鎖が必要となる場合が多くあります。エンタープライズおよびレガシー・シングルサインオン市場は、接続されたアプリケーション全体に適用可能な設定可能なポリシーを通じて、この要件に対応しています。ライセンス制のソフトウェアは、ディレクトリとの深い統合を必要とするオンプレミスおよびハイブリッド展開において、依然として重要な役割を果たしています。こうした顧客は、ポリシー管理権限を外部サービスに完全に委任するよりも、自社で保持することを好む場合があります。確立されたレガシー・コネクタ・ライブラリを持つベンダーは、こうした環境において長年にわたる関係から恩恵を受けることができます。なぜなら、正常に機能している接続を置き換えることは、運用上のリスクをもたらし、セキュリティ検証のやり直しを必要とする可能性があるからです。
組織が導入、設定、移行作業の支援を求めるにつれ、サービス市場は2032年までCAGR8.35%で拡大すると予測されています。組み込み型およびトランザクション型のマジックリンク認証は、パートナーゲートウェイやERP承認ワークフローにおけるこのサービス機会の一部であり、組織は外部ユーザーに対し、追加の恒久的なパスワードを管理させることなくサポートを提供する必要があります。マジックリンクは、パスワードを要求する代わりに、ユーザーに時間制限付きの単回使用URLを提供します。この方法は、ユーザーがハードウェアキーや生体認証の登録に抵抗を示すブラウンフィールド環境において有用です。また、特定のレガシーワークフローにおいて、クライアント側の変更の必要性を軽減します。サービスのビジネスチャンスは、古いアプリケーションの動作、変化するユーザー層、および異なる運用要件を持つアプリケーション所有者に、最新の認証慣行を適合させることの難しさと密接に関連しています。
2026年には、クラウドベースのSSOが収益の57.55%を占め、エンタープライズおよびレガシーシングルサインオン市場において主要な導入オプションとなりました。この地位は、クラウドアプリケーションの導入、分散型ワークスタイル、そしてすべてのサインインに対して一貫した判断を適用できる中央のIDブローカーへのニーズとの間に、直接的な関連性があることを反映しています。クラウドプロバイダーは、ローカルのメンテナンス期間を待つことなく、SAML、OpenID Connect、およびOAuth 2.0のエンドポイント全体にポリシーを適用できます。また、継続的なセキュリティ更新も、接続されたアプリケーションにより迅速に反映されます。アプリケーションを段階的に移行する組織にとっては、ハイブリッドモデルが依然として重要です。オンプレミス型SSOは、エアギャップネットワークや、機密性の高いディレクトリや認証記録を自社施設外に配置できない組織など、厳格なローカル制御要件が求められる環境において、依然として重要な役割を果たしています。
クラウドベースのSSOは、大規模なクラウド環境への移行や自動化されたワークロードの導入に牽引され、2032年までCAGR8.54%で成長すると予測されています。これらのワークロードには、アクセス状況の変化に応じてリアルタイムで取り消すことができる、範囲が限定された認証情報が必要です。Okta、Ping Identity、JumpCloudはいずれも、2026年にAI関連のID使用事例に対応する機能を導入しました。地域ごとのデータ要件も、インド、シンガポール、オーストラリアにおけるクラウド導入の決定に影響を与えています。これらの地域では、顧客がIDデータ、セキュリティログ、および復旧プロセスを承認された地域内に保持する必要がある場合があります。ポリシー管理を分断することなくデータ居住要件をサポートできるプロバイダーは、規制対象の購入者に対してより明確な立場を築くことができます。なぜなら、ローカルホスティングの要件が、管理者が組織全体で同じ基本アクセスルール、ログ記録の慣行、および対応手順を適用することを妨げてはならないからです。したがって、エンタープライズおよびレガシーのシングルサインオン市場は、クラウドの拡大をサポートしつつ、移行できないシステムとの連携を維持しなければなりません。そうすることで、混在する技術環境によって、分離された一貫性のないアクセスルールが生じるのを防ぐことができるのです。
地域別分析
2026年、北米は成熟したIDサービスエコシステムと規制対象企業の膨大な基盤に支えられ、エンタープライズおよびレガシーシングルサインオン市場シェアの38.44%を占めました。米国の連邦政府によるサイバーセキュリティ指針は、政府関連環境におけるフィッシング耐性のある認証の利用を強化しています。同地域のエンタープライズおよびレガシーシングルサインオン市場は、クラウドサービス、ローカルで管理されるディレクトリ、メインフレームアプリケーションにまたがる複雑な技術環境からも恩恵を受けています。カナダでは、金融機関に対する技術リスクへの期待が需要を押し上げています。規制対象企業にとって、信頼性の高いアクセス制御と技術リスク管理の証拠は依然として重要です。同地域の大企業では、広範な近代化プログラムを管理し、複数のアプリケーション所有者を調整し、専門的なセキュリティおよびコンプライアンス機能を維持できるアイデンティティチームが設置されている傾向があります。
欧州は2番目に大きな地域であり、2025年1月にDORAが適用開始となり、NIS2によって18のセクターにわたってサイバーセキュリティへの期待が高まりました。こうした義務が重複しているため、複数の法人や管轄区域にまたがって事業を展開する組織にとって、統合されたSSO制御プレーンが重要となります。ドイツ、フランス、英国は、規制対象となる大企業が多数存在するため、調達活動の主要な拠点となっています。GDPR、DORA、NIS2が相まって、アクセス制御と信頼性の高い記録の証明の重要性が高まっています。認証および監査の義務に対処できない場合、より差し迫ったコンプライアンス上のリスクが生じる可能性があるため、組織が広範な技術支出に対して慎重な姿勢をとっている場合でも、ID管理への継続的な投資が支持されています。
アジア太平洋地域は、2032年までCAGR8.96%で拡大すると予測されており、これはエンタープライズおよびレガシー・シングルサインオン市場において地域別で最も高い成長率となります。インドや東南アジアにおけるインフラ投資、増加するID関連の脅威、およびデータローカリゼーション要件が、この地域のビジネスチャンスを形作っています。中国、インド、シンガポールでは、IDデータに対して適切な地域的な管理を維持するアーキテクチャが推奨されています。インドや韓国ではモバイル生体認証の利用が広く受け入れられており、ネイティブのモバイルバインディング機能を備えたプラットフォームへの需要が高まる可能性があります。日本は多様なレガシーシステムを抱える大規模な企業基盤を有しており、一方、オーストラリアとシンガポールは早期にゼロトラストアプローチを採用しています。中東・アフリカ地域は、UAEやサウジアラビアにおけるデジタル政府プログラムに支えられており、南米はブラジルが主導的役割を果たしています。ブラジルでは、プライバシー法の施行により、監査可能なIDインフラへの需要が高まっています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- マクロ経済要因が市場に与える影響
- 市場促進要因
- ゼロトラスト・アーキテクチャの導入
- クラウドおよびSaaSアプリケーションの普及
- 認証情報の盗難およびアカウント乗っ取りのリスクの高まり
- 強固な認証および監査可能性に関する規制要件
- メインフレームおよびシッククライアント・アプリケーション向けのブラウンフィールド・アイデンティティ・ブリッジング
- SSOコントロールプレーンを通じたパスキーの移行
- 市場抑制要因
- 異種混在するレガシーシステム群における統合の複雑性
- アイデンティティの統合とベンダーによるバンドリングの圧力
- メインフレームおよびシッククライアントのワークフローにおける認証情報のマッピングの脆弱性
- スクリーンスクレイピング方式のSSOにおける残存パスワードおよびセッショントークンの漏洩リスク
- 業界バリューチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- コンポーネント別
- ソフトウェア
- サービス
- 展開モード別
- クラウド型SSO
- オンプレミス型SSO
- ハイブリッドSSO
- 企業規模別
- 大企業
- 中小企業
- SSOの種類別
- フェデレーテッドSSOおよびWebベースのSSO
- エンタープライズおよびレガシーSSO
- Windows統合型SSO
- 導入環境別
- クラウドおよびSaaSアプリケーション
- Webアプリケーション
- オンプレミス型クライアント・サーバー・アプリケーション
- メインフレームおよびホストアプリケーション
- 仮想デスクトップおよびリモートアプリケーション
- 産業分野別
- BFSI
- IT・通信
- ヘルスケア・ライフサイエンス
- 小売・Eコマース
- 公共部門および公益事業
- 教育
- その他の産業分野
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- チリ
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- シンガポール
- マレーシア
- その他のアジア太平洋諸国
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ諸国
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Okta, Inc.
- Ping Identity Corporation
- One Identity LLC
- JumpCloud, Inc.
- CyberArk Software Ltd.
- SailPoint Technologies, Inc.
- SecureAuth Corporation
- miniOrange, Inc.
- LoginRadius Inc.
- FusionAuth, Inc.
- EmpowerID, Inc.
- Avatier Corporation
- Simeio Solutions, LLC
- Saviynt, Inc.
- HYPR Corp.
- 1Kosmos, Inc.
- Strata Identity, Inc.
- WSO2 LLC
- Axiad IDS, Inc.
- StrongKey, Inc.
- Ilantus Technologies Private Limited
- iWelcome B.V.
第7章 市場機会と将来の展望



