


API不正使用検出:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
API Abuse Detection - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)


- 発行日
- ページ情報
- 英文 160 Pages
- 納期
- 2~3営業日
- 商品コード
- 2157030
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
Mordor Intelligenceによると、API不正利用検知市場の規模は、2025年の11億8,000万米ドルから2026年には14億1,000万米ドルへと拡大し、2026年から2031年にかけてCAGR22.24%で推移し、2031年には38億4,000万米ドルに達すると予測されています。
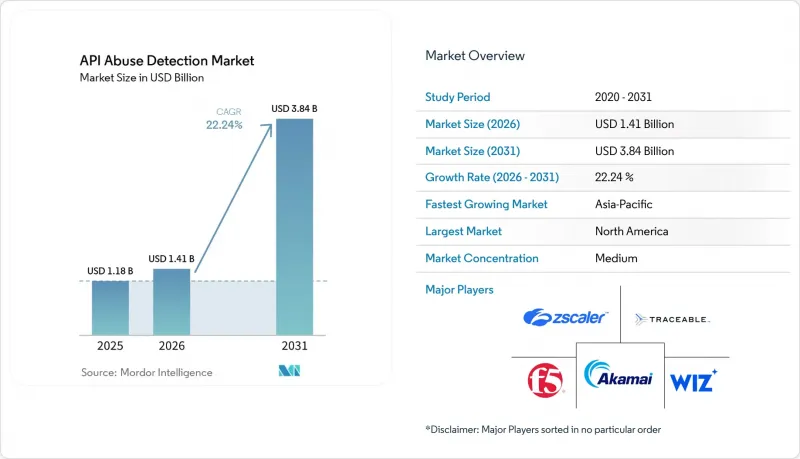
世界のAPI不正利用検知市場の動向と洞察
APIを活用したデジタル取引の拡大
現在、組織はパートナーのAPIや開発者向けマーケットプレースを活用して、直接的な収益を生み出しています。そのため、API悪用事案が発生すると、収益が途絶えたり、パートナーへのサービス提供義務が履行できなくなったりする恐れがあります。Salt Securityの報告によると、2026年には、66%の組織が過去12か月間でAPIの数を50%以上増加させていました。製品チームが新しいサービスをリリースする一方で、セキュリティチームは増え続けるAPI環境を監視・管理しなければなりません。このため、API不正利用検知市場において、収益の確保やサービスレベル契約(SLA)は調達において重要な要素となっています。金融サービス、物流、メディアの各組織は、APIによる収益化がすでに事業モデルの一部となっているため、このリスクに直面しています。
増加するクレデンシャルスタッフィングとアカウント乗っ取りの自動化
クレデンシャルスタッフィングは、もはや予測可能なIPローテーションや呼び出し量のパターンだけに依存するものではありません。2025年のオープンバンキングに関する調査によると、レート制限の強化と異常検知により、ベースラインケースと比較して運用上のテール損失が20~30%削減されたことが判明しました。PCI DSS 4.0.1は2025年3月31日に義務化され、インターネットに公開されている決済システムに対し、自動化された認証情報攻撃への対策を求めました。パスワードレス認証やトークンベースの認証の普及に伴い、ログインエンドポイントだけでなく、APIセッション全体を評価する必要性が高まっています。行動プロファイリングを活用することで、不正なアクティビティと、有効な認証情報による正当な利用とを区別することが可能になります。この要件により、従来のWebアプリケーションファイアウォールと、専用のAPI不正利用検知プラットフォームとの間にある実用上のギャップが縮小されます。
APIの所有権の分散と不完全な資産インベントリ
資産の可視性は、依然としてAPI不正利用検知における基本的な制約となっています。2025年後半時点で、セキュリティチームの19%が自社のAPIインベントリの正確性に「非常に自信がある」と回答した一方で、25%は「あまり自信がない」または「全く自信がない」と回答しました。所有権は、多くの場合、プロダクトエンジニアリング、プラットフォーム、データ、およびパートナー連携の各チームに分担されています。完全な登録リストであっても、単一の責任ある所有者が存在しない場合があります。その結果、APIの発見作業はプラットフォーム販売の一環となり、取引の複雑さを増す要因となっています。アカマイは、観測されたAPIをソースリポジトリや最近のコミッターと関連付けるための「コードからランタイムへのマッピング」機能を備えた「Security Posture Center」を導入しました。ランタイム制御によって公開されているすべてのインターフェースをカバーできるようになるには、API悪用検知市場がこの発見のギャップに対処する必要があります。
セグメント分析
2025年、API悪用検知市場におけるソリューションのシェアは68.12%を占めました。企業の購入担当者は、SIEMおよびSOARコネクタ、行動ベースライン設定、ポリシー適用、一元化されたインベントリ管理を備えたプラットフォームを求めており、これらの機能はサービス契約のみでは再現することが困難です。ソリューションのカテゴリーには、ランタイム保護、ポスチャー管理、ディスカバリー、およびビジネスロジックの異常検知が含まれており、購入者は単一の調達プロセスを通じてAPIの攻撃対象領域をカバーすることが可能になります。Cequence Security社は、同社のプラットフォームが1日あたり100億件以上のAPIやり取りを保護していると述べています。この運用規模は、大口顧客が信頼性の高い処理とパフォーマンスへの影響の低さを優先する理由を示しています。
サービス市場は、2031年までCAGR25.03%で拡大すると予測されています。マネージドセキュリティサービスモデルにより、組織は監視業務を専門のセキュリティ運用チームに委託できる一方、プロフェッショナルサービスはDevSecOpsの統合やポリシー設計を支援します。このアプローチは、専任のAPIセキュリティチームを持たない中堅企業にとって有効であり、42Crunchは2025年11月にツールのダウンロード数が200万件を突破し、Microsoft Security Storeを通じてアクセスを拡大しました。同社のフリーミアムモデルは、開発者向けツールやアドバイザリーサービスが、いかにしてプラットフォームの普及を促進できるかを示しています。API不正利用検知業界は、これらのチャネルを活用して、顧客が購入後のソフトウェアを運用できるように支援しています。
2025年、API不正利用検知市場のうち、クラウド展開が61.33%を占めました。クラウドプラットフォームはAPIトラフィックに応じて拡張可能であり、クラウドIDサービスと連携できます。一方、ハイブリッド展開は2031年までCAGR24.40%で成長すると予測されています。これは、プライベートデータセンター、パブリッククラウド、コロケーション施設を網羅し、組織がオンプレミスで内部のサービスメッシュトラフィックを検査しつつ、パブリックAPIをクラウド経由の制御機能を通じてルーティングできるようにする必要性を反映しています。この区分により、データ居住要件、レイテンシ、主権に関するニーズを満たすことができます。また、単一のホスティングモデルをあらゆるワークロードに十分であるとして扱うことを回避できます。
データ規制によりAPIトラフィックが外部の検査サービスに流入できない場合、オンプレミス展開は依然として有効です。防衛関連企業、中央銀行のインフラ、重要インフラの運営事業者がその代表的な例であり、F5は2026年、外部のクラウド接続を必要とせずにAPIの可視性を確保する必要がある環境向けに、「API Security Local Edition」をリリースしました。このリリースは、規制対象企業にとってオンプレミスおよびハイブリッドモデルが依然として堅牢な選択肢である一方、一部の組織が完全なオンプレミス型ツールからハイブリッドアーキテクチャへと移行していることを示しています。この移行は、単に既存の収益源を置き換えるのではなく、プロバイダーのカバー範囲を拡大する可能性があります。API悪用検知市場は、こうした混合インフラストラクチャの選択肢に適応しつつあります。
地域別分析
2025年、北米はAPI悪用検知市場の36.19%のシェアを占めました。この地域には、デジタルコマースインフラ、規制対象の金融機関、そして成熟した企業のセキュリティ調達体制が融合しており、一方、米国の消費者向けプラットフォームも、自動化された認証情報攻撃やプライバシーに関する規制当局からの圧力に直面しています。カナダの市場動向は、銀行業務の近代化と米国企業の調達サイクルへの整合に起因しており、南米は依然として導入が進展しつつある新興地域です。ブラジルの「オープンファイナンス」フレームワークは、オープンバンキングにおける相互運用性を支援し、フィンテックAPIの保護に対するさらなる注目を集めています。
欧州では、規制上の義務が調達の中核をなしているため、需要の傾向が他とは異なります。また、BaFinは2025年1月17日より、DORA通知およびサードパーティICT登録の処理を開始しました。BAFIN.DEドイツのNIS2法は2025年12月に施行され、レジリエンスに関する義務が拡大されました。一方、英国、フランス、ベネルクス諸国では、金融サービスの集中化とDevSecOpsの定着が追い風となっています。EUのオープンバンキング・フレームワークもBFSI分野におけるセキュリティ需要を支えており、予測期間を通じてAPI悪用検知市場に安定した基盤を提供しています。
アジア太平洋地域は、2031年までCAGR23.60%で拡大すると予測されています。アカマイの調査によると、2025年時点で、中国、インド、日本、オーストラリアの調査対象組織の85%が、過去12ヶ月間にAPIセキュリティインシデントを経験していました。同調査では、インシデント1件あたりの平均推定コストが58万米ドルを超えると報告されています。IIJは2025年6月、日本の証券取引システム向けに「Raptor Behavioral Detection Solution」をリリースしました。中東およびアフリカは導入初期段階にある地域ですが、UAEやサウジアラビアではデジタルインフラ整備プログラムによる支援が進んでいます。南アフリカ、ナイジェリア、エジプトにおけるモバイル決済APIは、検知ツールに対する需要の初期の源泉となっています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- マクロ経済要因の影響
- 市場促進要因
- APIを活用したデジタル取引の拡大
- クレデンシャルスタッフィングおよびアカウント乗っ取りの自動化の増加
- APIの在庫と回復力に対する規制上の圧力
- クラウドネイティブおよびマイクロサービスアーキテクチャの成長
- AIを活用した調査およびビジネスロジックの検証
- 不正防止およびボット管理プログラムに組み込まれたAPI不正利用検知機能
- 市場抑制要因
- APIの所有権の分散と資産目録の不備
- 正当な大量処理の自動化における誤検知
- 暗号化された東西間のトラフィックと可観測性のギャップ
- DevSecOpsツールチェーンにおける統合とスキル面での負担
- バリューチェーン分析
- 規制情勢
- GDPRおよびデータ保護に関する要件
- PCI DSS 4.0.1および決済APIの統制措置
- DORAとサードパーティのICTレジリエンス
- NIS2および重要事業体のサイバーセキュリティ上の義務
- HIPAAおよび保護対象健康情報
- 技術展望
- 行動分析とエンティティ・プロファイリング
- ポジティブ・セキュリティ・モデルとスキーマ検証
- GraphQLおよびgRPCの保護
- ランタイム・アプリケーション・セルフプロテクションとサービスメッシュの適用
- AIエージェント、LLM、およびMCPのAPI保護
- ポーターのファイブフォース分析
- 主な使用事例の分析
- ID、アカウント、およびセッションの不正利用の検知
- ビジネスロジックおよびトランザクションにおける不正利用の検知
- データ抽出、スクレイピング、および列挙攻撃の検出
- リソース消費および可用性に関する不正利用の検出
- 悪意のあるペイロードおよびAPIの悪用検知
第5章 市場規模と成長予測
- コンポーネント別
- ソリューション
- サービス
- 展開別
- クラウド
- オンプレミス
- ハイブリッド
- 組織規模別
- 大企業
- 中小企業
- APIの種類別
- REST API
- GraphQL API
- SOAP API
- gRPCおよびその他のAPI
- 産業分野別
- 政府および公共行政
- 工業製造
- 小売・Eコマース
- 運輸・物流
- エネルギー・ユーティリティ
- 石油・ガス
- IT・通信
- メディア・エンターテイメント
- 教育・研究機関
- ヘルスケア・ライフサイエンス
- 銀行・金融サービス・保険(BFSI)
- その他の産業分野
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- ベネルクス
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- その他のアジア太平洋諸国
- 中東・アフリカ
- 中東
- アラブ首長国連邦
- サウジアラビア
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ諸国
- 中東
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- 42Crunch
- Akamai Technologies, Inc.
- Akto Security Inc.
- AppSentinels, Inc.
- APISec.ai, Inc.
- Arkose Labs Inc.
- Cequence Security, Inc.
- Cloudflare, Inc.
- Data Theorem, Inc.
- F5, Inc.
- Fastly, Inc.
- FireTail, Inc.
- Imperva, Inc.
- Indusface Private Limited
- Levo, Inc.
- Noname Security, Inc.
- Salt Security, Inc.
- SecureBlink, Inc.
- Traceable, Inc.
- Wallarm, Inc.
- Kong Inc.
- Wiz, Inc.
- Zimperium, Inc.
- Zscaler, Inc.
- Radware Ltd.
第7章 市場機会と今後の動向
- ホワイトスペースおよびアンメットニーズの評価
- 今後の見通し



