


アプリケーションセキュリティポスチャーマネジメント:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
Application Security Posture Management - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)


- 発行日
- ページ情報
- 英文 160 Pages
- 納期
- 2~3営業日
- 商品コード
- 2156908
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
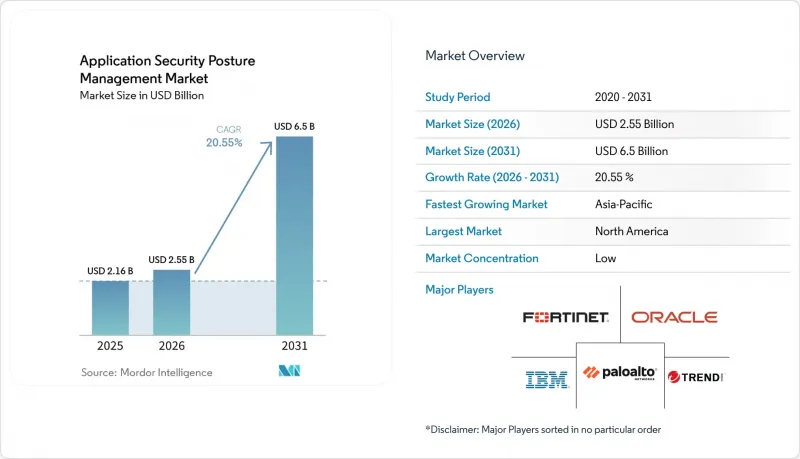
Mordor Intelligenceによると、アプリケーションセキュリティ態勢管理市場の規模は2025年に21億6,000万米ドルと評価され、2026年の25億5,000万米ドルから2031年までに65億米ドルに達すると予測されており、予測期間(2026年~2031年)におけるCAGRは20.55%となる見込みです。
世界のアプリケーション・セキュリティ・ポスチャー管理市場の動向と洞察
規制およびガバナンス上の圧力
いくつかの重複するサイバーセキュリティ要件により、アプリケーションセキュリティは、定期的なレビュー活動から継続的な運用上の責任へと移行しつつあります。EUのサイバーレジリエンス法(Cyber Resilience Act)では、2026年9月より、実際に悪用された脆弱性や重大なインシデントに関する報告義務が導入されました。DORA、NIS2、PCI DSS 4.0.1、およびNISTのセキュアソフトウェア開発フレームワーク(Secure Software Development Framework)も、文書化されたセキュリティ対策やインシデントへの備えに関する要件を追加しています。セキュリティチームは、最新の脆弱性インベントリや迅速に検索可能な証拠を必要としているため、アプリケーション・セキュリティ・ポスチャー管理市場は恩恵を受けています。手動によるプロセスでは、大規模なソフトウェア資産全体にわたってこうした証拠を一貫して生成することはできません。また、製品に関する義務が適用される前にソフトウェア部品表(BOM)プログラムを確立する必要があるため、多くの調達サイクルにおいてプラットフォームの評価が前倒しされています。
クラウドネイティブおよびAI支援型開発
AIを活用したコード生成では、見慣れない依存関係や誤ったパッケージ参照、さらには従来のテストルールでは必ずしも適切に優先順位付けされないセキュリティ上の問題が生じる可能性があります。マイクロサービス、コンテナ、Kubernetesクラスター、サーバーレス関数、サードパーティ製パッケージは、単一のアプリケーション環境内にさらなる制御ポイントを導入します。そのため、アプリケーションセキュリティ態勢管理市場は、ソースコード、CI/CDパイプライン、レジストリ、および実行環境全体にわたる共有ビューに対する需要によって支えられています。これらの情報源を連携させるプラットフォームは、実際に悪用可能な経路と、理論上のアラートを区別することができます。パロアルトネットワークスは2025年8月、本番環境への展開前に、ネイティブおよびサードパーティのスキャナーデータを相関させて統一されたリスクグラフを作成する「Cortex Cloud ASPM」を導入しました。ソフトウェアチームがAIを活用したコードをより大量にリリースするにつれ、このアプローチの重要性は高まっています。
アプリケーションセキュリティの成熟度と変更管理のギャップ
多くの組織では、基本的なアプリケーションセキュリティ対策が一貫して実施される前に、セキュリティ態勢管理を導入しています。静的テストのカバレッジが不十分であったり、依存関係が文書化されていなかったり、ビルドプロセスが不規則であったりすると、統合プラットフォームの有用性が制限されてしまいます。チームが信頼性の高い資産やパイプラインの記録を維持できない場合、アプリケーションセキュリティ態勢管理市場の普及は遅れる可能性があります。また、開発チームは、リリース後のセキュリティレビューから、発見事項に対する共有された継続的な責任体制へと移行する必要があります。エンジニアリングチームの評価が主にリリース速度に基づいて行われている場合、この移行は困難になり得ます。組織はプラットフォームを購入しても、完全な導入を先送りしてしまうことがあり、その結果、得られる価値が低下し、その後の更新判断が複雑化します。
セグメント分析
2025年のコンポーネントセグメントにおいて、アプリケーションセキュリティ態勢管理市場の規模の70.16%をソフトウェアおよびプラットフォームが占めました。企業は、リスクの優先順位付け、ポリシーの適用、およびコンプライアンスの証拠管理のために単一の環境を必要とする場合、プラットフォームによる包括的な対応を好みます。共通のプラットフォームがあれば、テストツール間で分離されたままになりがちな発見事項を結びつけることができます。また、セキュリティチームがリポジトリや開発グループ間で責任の所在を明確に割り当てる手段も提供します。こうした利点により、ソフトウェアライセンスがアプリケーションセキュリティ態勢管理業界の主要な収益基盤であり続けている理由が説明されます。
サービスは2031年までCAGR22.72%で成長すると予測されており、これは構成要素の中で最も高い成長率です。組織は、社内のチームにツールの調整、アラートの調査、ワークフローの再設計を行うための時間や専門知識が不足している場合に、マネージドサポートを利用します。マネージドサービスでは、プラットフォームライセンスと、継続的なトリアージおよび実装サポートを組み合わせることができます。このモデルは、多くのパイプラインにわたって継続的な証拠を必要とする規制対象組織へのアクセスを拡大します。また、チームがセキュリティの調査結果を、開発者が実行可能な作業へと変換するのを支援することもできます。したがって、サービスの成長は、プラットフォームの導入に取って代わるものではなく、それを補完するものです。
2025年、アプリケーションセキュリティポスチャー管理市場の導入セグメントにおいて、クラウドは65.11%のシェアを占めました。クラウド提供は、すでにホスト型CI/CDプラットフォーム、コンテナレジストリ、マルチクラウドランタイム環境を利用しているアプリケーションに最適です。これにより、オンプレミスインフラの維持管理や統合機能の最新状態を維持するために必要な労力を削減できます。セキュリティチームは、オンプレミスの導入サイクルを待つことなく、新しいリポジトリや環境を追加できます。このモデルは、ソフトウェアを頻繁にリリースする組織にとって特に有効です。
ハイブリッド展開は、2031年までCAGR22.04%で成長すると予測されています。これは、クラウドベースの連携を求めつつ、機密性の高い脆弱性テレメトリを特定の場所に保持したい組織に対応するものです。金融機関、公共機関、防衛関連企業、および重要インフラの運営事業者などは、接続性やデータの保管場所に関してより厳格な規則を課している場合があります。ハイブリッドアーキテクチャにより、これらの組織は特定の情報に対するローカルでの管理権限を維持できます。また、一元管理されたオーケストレーションやレポート機能へのアクセスも維持できます。アプリケーションセキュリティ態勢管理市場は、完全にクラウドベースの環境を超えて採用範囲を拡大できるため、この設計から恩恵を受けることができます。
地域別分析
2025年、北米はアプリケーションセキュリティ態勢管理市場の35.66%のシェアを占めました。この地域には、企業のサイバーセキュリティ予算が集中しており、クラウドおよびDevSecOpsのエコシステムも成熟しています。公開会社や金融機関は、サイバーセキュリティガバナンスや重大なインシデントの開示のために、信頼性の高い記録を必要としています。カナダでは、公共部門におけるクラウドの導入や州ごとのプライバシー要件により、規制対象アプリケーションへの需要が高まっています。メキシコでは、デジタル経済とソフトウェアサービス活動の活発化が、国境を越えた顧客にサービスを提供する企業からの需要を支えています。これらの要因により、この地域はベンダーの進出、開発者のセキュリティ人材、プラットフォームレベルのセキュリティプログラムへの資金調達において、持続的な優位性を有しています。
欧州は、アプリケーションセキュリティ態勢管理市場において、地域別で2番目に大きな貢献を果たしました。DORA、NIS2、およびサイバーレジリエンス法の義務は、ソフトウェアメーカーや運用事業者にとって厳しい環境を生み出しています。ドイツにおけるNIS2の施行は、国内で早期のコンプライアンス計画策定の波を引き起こし、一方、イタリアのスケジュールはさらなる需要サイクルをもたらしました。金融サービスおよび保険機関は、レジリエントなアプリケーションプロセスを文書化する必要性を特に抱えています。データの居住地要件も、ハイブリッド型提供設計への関心を後押ししています。組織が世界のプラットフォームを各国の規制要件に適合させるための支援を必要とする場合、この地域のサービス需要は北米よりも強くなる可能性があります。
アジア太平洋地域は、2031年までCAGR21.77%で拡大すると予測されており、アプリケーションセキュリティ態勢管理市場において最も高い地域成長率を示しています。中国、インド、日本、韓国、および東南アジアにおける「クラウドファースト」の変革により、協調的なセキュリティ対策が必要な最新のソフトウェア環境が増加しています。日本の「サイバー防衛法」や、シンガポールで改訂された「サイバー・エッセンシャルズ・マーク」フレームワークは、企業やサプライヤーによるより正式なセキュリティ活動を後押ししています。HENNGEが2025年にASPMツールを導入したことは、クラウドおよびソフトウェア資産全体にわたる統合的な可視性に対する現地の需要を如実に示しています。中東およびアフリカの貢献度は依然として小さいもの、UAEやサウジアラビアにおけるデジタル政府プログラムにより、公共部門のソフトウェアサプライヤーに対する期待が高まっています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- 規制およびガバナンス面での圧力
- クラウドネイティブおよびAIを活用した開発
- ツールの乱立の解消とリスクの統合
- DevSecOpsワークフローの統合
- コードから実行時への文脈に基づく優先順位付け
- ソフトウェア・サプライチェーンの可視性に関する要件
- 市場抑制要因
- AppSecの成熟度と変更管理におけるギャップ
- 予算とROIの精査
- アプリケーションセキュリティ(AppSec)およびDevSecOps人材の不足
- データの所在と統合の複雑さ
- バリューチェーン分析
- 規制情勢
- EUサイバーレジリエンス法
- デジタル・オペレーショナル・レジリエンス法
- NIS2指令
- SECのサイバーセキュリティ開示規則
- PCI DSS 4.0
- HIPAAセキュリティ規則
- 技術展望
- AIを活用した開発およびエージェント型開発のセキュリティ
- コード・トゥ・クラウドとランタイムの相関関係
- リスクグラフと悪用可能性のモデリング
- ソフトウェアの部品表(BOM)と出所
- API、コンテナ、Kubernetes、およびサーバーレスセキュリティ
- 「Policy-as-Code」と自動修復
- ポーターのファイブフォース分析
- マクロ経済要因の影響
- サイバーセキュリティ予算の回復力
- クラウドおよびソフトウェアの投資サイクル
- 金利とベンチャー資金調達
- 地政学的要因およびデータ主権に関する要件
第5章 市場規模と成長予測
- コンポーネント別
- ソフトウェア・プラットフォーム
- サービス
- 展開モデル別
- クラウド
- オンプレミス
- ハイブリッド
- 組織規模別
- 大企業
- 中小企業
- 導入環境別
- Webアプリケーション
- モバイルアプリケーション
- その他のアプリケーション環境
- 産業分野別
- 政府および公共行政
- 工業製造
- 小売・Eコマース
- 運輸・物流
- エネルギー・ユーティリティ
- 石油・ガス
- IT・通信
- メディア・エンターテイメント
- 教育・研究機関
- ヘルスケア・ライフサイエンス
- 銀行・金融サービス・保険(BFSI)
- その他の産業分野
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- ベネルクス
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- その他のアジア太平洋諸国
- 中東・アフリカ
- 中東
- アラブ首長国連邦
- サウジアラビア
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ諸国
- 中東
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Palo Alto Networks, Inc.
- Snyk Limited
- Checkmarx Ltd.
- Wiz, Inc.
- Synopsys, Inc.
- Veracode, Inc.
- Apiiro, Ltd.
- Legit Security, Inc.
- ArmorCode, Inc.
- Cycode, Inc.
- Nucleus Security, Inc.
- OX Security, Inc.
- CrowdStrike, Inc.
- GitLab Inc.
- GitHub, Inc.
- Veracode, Inc.
- Rapid7, Inc.
- Qualys, Inc.
- IBM Corporation
- Oracle Corporation
- Fortinet, Inc.
- Trend Micro Incorporated
- Contrast Security, Inc.
- Mend.io, Inc.
- Invicti Security Corp.
- JFrog Ltd.
第7章 市場機会と今後の動向
- ホワイトスペースおよびアンメットニーズの評価



