


AI出力セキュリティ:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
AI Output Security - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)


- 発行日
- ページ情報
- 英文 162 Pages
- 納期
- 2~3営業日
- 商品コード
- 2155297
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
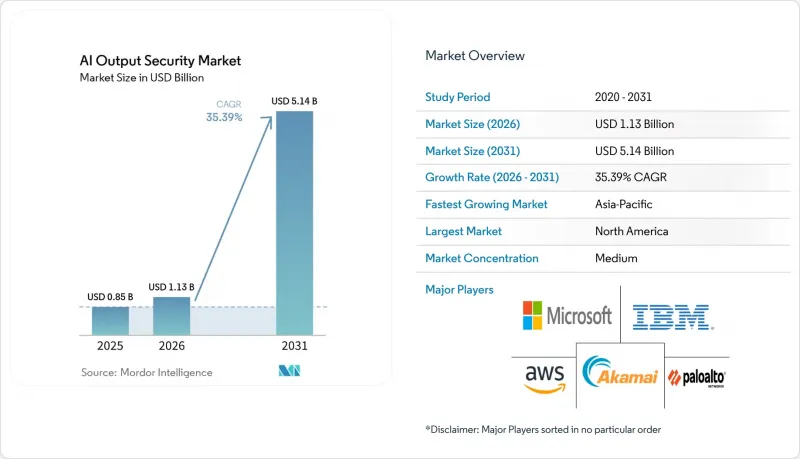
Mordor Intelligenceによると、AI出力セキュリティ市場の規模は2025年に8億5,000万米ドルと評価され、2026年の11億3,000万米ドルから2031年までに51億4,000万米ドルに達すると予測されており、予測期間(2026年~2031年)におけるCAGRは35.39%となる見込みです。
世界のAI出力セキュリティ市場の動向と洞察
企業における生成AIの実用化
AI出力セキュリティ市場の需要は、機密データ、顧客とのコミュニケーション、社内文書、または規制対象の意思決定に関わるプロセスに生成AIを導入する組織の数に左右されます。米連邦準備制度理事会(FRB)の報告によると、2025年末時点で米国企業の18%がAIを導入していました。専門サービス業界と金融サービス業界では、それぞれ33%と30%の導入率を示しました。各本番環境での導入においては、システムが受け取るデータや処理するプロンプトだけでなく、システムが生成する出力内容についても管理を行う必要があります。これは、その出力が共有されたり、保存されたり、別のワークフローで使用されたりする可能性があるためです。IBMの報告によると、AI関連のセキュリティインシデントの60%はデータの漏洩につながり、31%は業務の混乱を引き起こしました。企業のAIインフラが拡大するにつれ、AI出力セキュリティ市場における支出は、従来のセキュリティ予算サイクルではなく、推論の利用状況や保護対象となるワークフローの数とますます密接に関連するようになっています。
信頼性の高いAIに対する規制および法的責任の圧力
コンプライアンス要件は、出力セキュリティ対策を導入する直接的な理由となりつつあります。EU AI法は、2026年8月2日より、特定の高リスク用途における監視、人的監督、および精度に関する要件を含む、高リスクシステムに対する義務を適用します。同法の関連規定に基づき、罰金は1,500万ユーロ(1,650万米ドル)または全世界の年間売上高の3%に達する可能性があります。NISTは2025年3月、生成AIシステムに影響を与えるポイズニング、回避、データ抽出攻撃を網羅するよう、敵対的機械学習の分類体系を拡充しました。こうした枠組みにより、出力結果が監視、テスト、文書化され、人間の監督下に置かれていたという証拠の必要性が高まっています。文書化の負担により、AI出力セキュリティ市場の多くの購入者にとって、特にガバナンスレビューのために正式な記録が必要な場合、社内の自己認証よりも専用の検証ツールが好まれる傾向にあります。
検出精度とレイテンシおよびユーザー体験のバランス
リアルタイム評価は、AI出力セキュリティ市場にとって実用上の制約となります。特に、アプリケーションが速度や応答の一貫性によって評価される場合にはそうです。マイクロソフト社は、非同期処理を必要とする使用事例を含め、AIアプリケーション向けにコンテンツフィルタリングやプロンプトシールド機能を設定できると述べています。提供された評価によると、評価ステップによりテキストパイプラインに100~300ミリ秒の遅延が生じる可能性があります。この遅延は、複数の連続した出力を生成し、各ステージがポリシーチェックを通過するのを待つエージェント型ワークフローにおいてさらに増大します。顧客向けの金融サービス、小売、および緊急対応アプリケーションでは、特に出力の遅延が顧客とのやり取り、時間的制約のある対応、あるいは大量のデジタル処理に影響を与える場合、完全なカバレッジよりも速度を優先することがあります。完全な検査がユーザー体験を損なったり、時間的制約のある意思決定を遅らせたりする場合には、リスクの高い出力カテゴリに対して選択的なチェックを行うことが一般的な対応策ですが、このアプローチでは、リスクの低い一部の出力が継続的なレビューの対象外となってしまいます。
セグメント分析
2025年には、出力の完全性、正確性、信頼性が収益の34.52%を占めました。この状況は、捏造された引用や規制関連の参照が機密性の高いワークフローに流入することを防ぐことが優先されていることを反映しています。金融サービスや医療分野の購買担当者は、不正確な出力を、法的、コンプライアンス、あるいは運用上のリスクに直接結びつけることができます。これにより、調達チームにとってまだ馴染みの薄い新興の脅威カテゴリに比べ、この機能にはより明確なビジネスケースが提示されます。この機能におけるAI出力セキュリティ市場の規模は、規制対象の使用事例における正確性、文書化、信頼性に関する確立された要件によって支えられています。
下流のアクションおよびアプリケーションセキュリティは、2031年までCAGR43.72%で成長すると予測されています。この機能は、ファイルの作成、APIの呼び出し、コードの実行、データストアとのやり取りが可能なエージェント型システムに対応しています。これらのシステムは、リスクを単一の応答の内容にとどまらず、その応答によって許可される可能性のあるアクションにまで拡大させます。「出力コンテンツの安全性とポリシー適用」は、Amazon Bedrock Guardrails、Microsoft Azure AI Content Safety、Google Vertex AIを通じて幅広い支持を得ています。一方、「出力データの保護とプライバシー」は、生成されたコンテンツにおける確率的なPII(個人識別情報)の検出とマスキングに焦点を当てており、システムから出力されるコンテンツに合わせた制御が必要です。Amazon Web Servicesは2026年6月、InvokeGuardrailChecks APIを導入し、ユーザーがエージェント型ワークフローの各ステップで個別の安全対策を適用できるようにしました。
2025年の収益のうち、クラウド提供が61.83%を占めました。AWS、Azure、Google、Anthropicのマネージド推論エンドポイントは、顧客がアプリケーションの構築や実行にすでに利用しているサービスから始められるため、この傾向を支えています。ネイティブな安全対策レイヤーにより、購入者は、完全に独立した制御構造を最初に設計することなく、既存のクラウドAI環境内で出力制御を導入できます。これにより、特に導入初期段階において、多くの組織にとってクラウドサービスがAI出力セキュリティ市場への最初の接点となっています。使用事例がより複雑になるにつれ、購入者は、より広範なポリシーの適用範囲とモデルの選択肢を得るために、これらのネイティブ制御機能に加えて独立したツールを追加する可能性があります。
ハイブリッド展開は、2031年までCAGR39.84%で成長すると予測されています。組織は、推論にはクラウドのファウンデーションモデルを使用しつつ、生成された出力をオンプレミスのポリシーエンジンにルーティングすることで、独自のルールを適用し、関連する記録を保持しています。この設計は、クラウドのみの制御ではすべての要件を満たせない場合がある、データ居住要件、内部レビュープロセス、および監査ログの保存に対応しています。いかなる段階においても機密性の高いコンテンツを外部インフラに送信できない公的機関、防衛関連企業、金融規制当局にとっては、オンプレミス展開が依然として重要な選択肢となっています。Amazon Bedrockは2026年4月にアカウント横断的な保護機能を一般提供開始し、メンバーアカウントや組織単位を横断して一元的に構成された制御を可能にしました。
地域別分析
2025年の売上高のうち、北米が41.38%を占めました。この地域には、ハイパースケールAIプロバイダー、エンタープライズソフトウェアの購入者、専門のセキュリティベンダー、そしてすでにAIを業務に導入している組織が集まっています。2025年の米国における情報漏洩の平均コストは1,022万米ドルに達し、機密データや重要な意思決定が関わる場面における出力制御のビジネス上の必要性がさらに強まっています。NIST(米国国立標準技術研究所)が策定した暫定的な「サイバーAIプロファイル」も、AI出力セキュリティ市場における連邦政府および民間企業の購入者間の、より体系的なガバナンスに関する議論を後押ししています。
欧州では、確立されたデータガバナンスの実践と「EU AI法」により、大きな需要があります。同法の高リスク要件では、該当する利用場面においてモニタリング、正確性の文書化、および人間による監督が求められており、これにより出力制御のコンプライアンス上の役割がより明確になっています。ドイツ、フランス、英国は、企業や公的機関に積極的なガバナンス要件があるため、同地域の活動の大部分を占めています。ベネルクス諸国では、AI出力セキュリティ市場において金融セクターの活動が平均を上回っています。南欧および東欧では、企業におけるAIの導入密度が低く、セキュリティ関連の専門的な調達体制も未成熟であるため、導入は依然として初期段階にとどまっています。
アジア太平洋地域は、2031年までCAGR44.56%で拡大すると予測されています。この地域の規模は、AIの急速な普及に加え、アジアの言語、現地の規制、およびビジネス固有のポリシー要件をサポートするツールへの需要の高まりによって後押しされています。提供された資料では、中国と日本が、AI出力セキュリティ市場におけるガバナンス主導の需要の重要な源泉として特定されています。韓国、インド、オーストラリアも、組織がガバナンスの実践を正式に確立するにつれて、地域の成長に寄与しています。南米は、ブラジルのテクノロジー、金融サービス、小売セクターを通じて貢献しています。中東・アフリカ地域では、アラブ首長国連邦(UAE)とサウジアラビアで勢いが見られ、これらの国々では、国家のデジタル化優先政策が、AI出力セキュリティ市場における政府およびエネルギー分野での需要を支えています。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- マクロ経済要因の影響
- 市場促進要因
- エンタープライズ向けGenAIの実用化
- 信頼性の高いAIに対する規制および法的責任の圧力
- エージェント型AIとツールを活用したワークフローの拡大
- AI関連のインシデントやデータ漏洩によるコストの増加
- エージェント・ハーネス層における実行時ポリシーの適用
- モデルコンテキストプロトコルおよびエージェント間トラフィックからのセキュリティテレメトリ
- 市場抑制要因
- 検出精度と遅延およびユーザー体験のバランス
- 標準規格のばらつきと急速に変化する攻撃手法
- 多言語およびドメイン固有の出力におけるガードレールに起因する誤検知
- テキストのみによる制御を回避するモデル・コンテキストおよびツール・出力ポイズニング
- 業界の価値とバリューチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- セキュリティ機能別
- 出力コンテンツの安全性とポリシー適用
- 出力データの保護とプライバシー
- 出力整合性、精度、信頼性
- 下流工程のアクションおよびアプリケーションセキュリティ
- 展開モード別
- クラウド
- オンプレミス
- ハイブリッド
- 組織規模別
- 大企業
- 中小企業
- エンドユーザー別
- 政府および公共行政
- 工業製造
- 小売・Eコマース
- 運輸・物流
- エネルギー・ユーティリティ
- 石油・ガス
- IT・通信
- メディア・エンターテイメント
- 教育・研究機関
- ヘルスケア・ライフサイエンス
- 銀行・金融サービス・保険(BFSI)
- その他のエンドユーザー
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- ベネルクス
- その他の欧州諸国
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- その他のアジア太平洋諸国
- 中東・アフリカ
- 中東
- アラブ首長国連邦
- サウジアラビア
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ諸国
- 中東
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Akamai Technologies, Inc.
- Amazon Web Services, Inc.
- Microsoft Corporation
- IBM Corporation
- Palo Alto Networks, Inc.
- Anthropic PBC
- Arthur AI, Inc.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Databricks, Inc.
- F5, Inc.
- Fiddler Labs, Inc.
- Giskard SAS
- Google LLC
- Guardrails AI, Inc.
- HiddenLayer, Inc.
- Lakera AI AG
- Lasso Security Ltd.
- NVIDIA Corporation
- Pangea Cyber Corporation
- Patronus AI, Inc.
- Protect AI, Inc.
- Securiti.ai, Inc.
- WhyLabs, Inc.
- Robust Intelligence, Inc.
第7章 市場機会と将来の展望



