


インドのネットワークセキュリティとサイバーリスク管理:市場シェア分析、業界動向と統計、成長予測(2026~2031年)
India Network Security And Cyber Risk Management - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)


- 発行日
- ページ情報
- 英文 100 Pages
- 納期
- 2~3営業日
- 商品コード
- 2120614
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
Mordor Intelligenceによると、インドのネットワークセキュリティとサイバーリスク管理市場の規模は、2025年の7億6,000万米ドルから2026年には8億7,230万米ドルへと拡大し、2026~2031年にかけてCAGR 14.78%で推移し、2031年には17億4,000万米ドルに達すると予測されています。
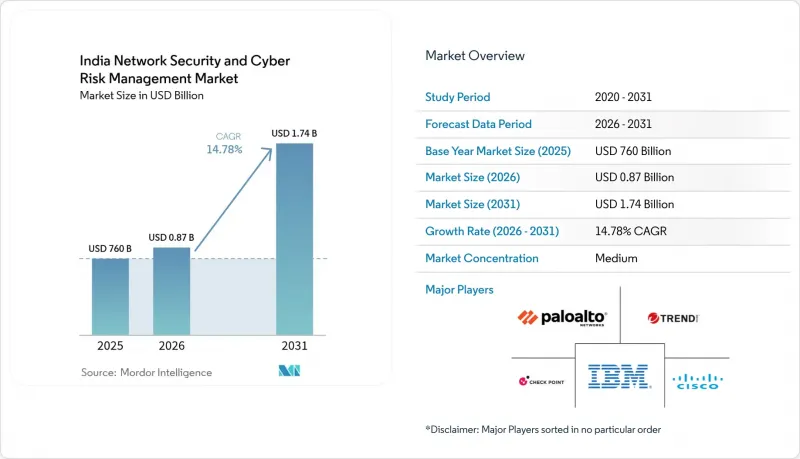
本レポートは、セグメント別(セキュリティ情報・イベント管理(SIEM)、その他)、ソリューション別(暗号化、ID・アクセス管理(IAM)、その他)、サービス別(ネットワークセキュリティ、その他)、エンドユーザー産業別(BFSI、政府・防衛、その他)、展開モード別(オンプレミス、その他)に分類されています。市場予測は金額(米ドル)ベースで提示されています。
インドのネットワークセキュリティとサイバーリスク管理市場の動向と洞察
フィンテック取引の拡大による攻撃対象領域の拡大
2023年、インドのフィンテックプラットフォームでは42万9,847件のサイバーインシデントが記録されました。攻撃は、攻撃者の侵入チャネルを増加させるオープンAPIやサードパーティ製統合機能を頻繁に標的としています。デジタルゴールド23万米ドルが流出したアディティア・ビルラ・キャピタルの情報漏洩事件は、相互接続されたサービスプロバイダによって生じる連鎖的なリスクを如実に示しています。DPDP 2023への準拠には、暗号化、監査証跡、侵害通知が求められており、これによりフィンテック企業は、AIベース異常検知機能を備えた高度SIEMプラットフォームの導入を迫られています。競争圧力により機能の迅速なリリースが促されていますが、新たな統合が行われるたびに攻撃対象領域は拡大します。その結果、最高情報セキュリティ責任者(CISO)は、顧客の取引を保護し、インドのネットワークセキュリティとサイバーリスク管理市場全体で信頼を維持するために、継続的なモニタリング、マイクロセグメンテーション、ID中心の制御を優先しています。
インドのOEMファームウェアにおけるゼロデイのサプライチェーン攻撃
CERT-Inは、Android 11~14を実行するSamsung製デバイスを含む、現地のOEMファームウェアに複数の重大な脆弱性を指摘しており、これらは任意のコード実行や機密データの流出を可能にしています。2024年にインドの銀行を標的としたランサムウェア攻撃では、Jenkinsサーバーに埋め込まれたCVE~2024-23897を悪用して決済ゲートウェイへの侵入が図られ、ファームウェアの欠陥がサプライチェーン全体に波及する実態が浮き彫りになりました。インダストリー4.0デバイスの普及により、特に輸出志向の製造拠点において、このリスクはさらに増大しています。そのため、企業は調達ワークフローに、ファームウェアの完全性チェック、ベンダー監査スコアカード、継続的な脆弱性スキャンを組み込んでいます。サプライチェーンのセキュリティ強化に伴い、SIEMやSOARプラットフォームと統合されたエンドポイント検知・対応(EDR)ツールへの需要が高まっており、インドのネットワークセキュリティとサイバーリスク管理市場の成長を後押ししています。
40万人の熟練したサイバーセキュリティ専門家の不足
インドでは2027年までに100万人のサイバーセキュリティ専門家が求められていますが、現在、即戦力となるスキルを持つのは30万人にとどまっており、40万人の人材不足が生じています。この未充足需要の半分はBFSI(銀行・金融・保険)セクタだけで占められており、人件費の上昇や社内チームの負担増を招いています。企業は、不足する人材を補うため、マネージドディテクションアンドレスポンス(MDR)プロバイダへのアウトソーシングや、AIを活用した自動化の導入をますます進めています。Microsoftの「CyberShikshaa」のような政府主導の取り組みにより、社会的弱者層のスキル向上が図られていますが、年間の人材輩出数は依然として市場の需要を下回っています。このため、スキル不足が中小企業のゼロトラストなどの高度アーキテクチャの導入を遅らせ、インドのネットワークセキュリティとサイバーリスク管理市場の成長軌道を鈍化させています。
セグメント分析
2025年、SIEMセグメントはインドのネットワークセキュリティとサイバーリスク管理市場規模の28.12%を占め、CERT-Inの要件を満たす一元化されたログ分析や自動アラートに対する組織のニーズを反映しています。大企業では、SIEMをSOARと統合してプレイブックをオーケストレーションし、対応時間と監査の負担を軽減しています。中堅企業は、設備投資を回避するため、クラウドホスト型のSIEMサブスクリプションを好んでいます。一方、ハイブリッドワーク環境においてID確認が新たな境界線となるにつれ、IGAソリューションはCAGR17.18%で成長しています。自動化されたプロビジョニングとリスクベースアクセスレビューにより、ユーザーのライフサイクル管理の効率化とコンプライアンス報告が改善されます。
両セグメントの成長は、マルチクラウド環境における統合的な可視性への需要に起因しています。ベンダー各社は、異常検知のために機械学習モデルを組み込んでおり、市場との連携により、SaaS、コンテナ、IoTの各層からテレメトリデータを取得しています。デジタルサプライチェーンが深化する中、顧客はSIEM、XDR、ID確認ガバナンスを組み合わせたプラットフォームを好む傾向にあり、これはインドのネットワークセキュリティとサイバーリスク管理市場を再定義する、統合されたセキュリティ運用への移行を示唆しています。
2025年、IDとアクセス管理(IAM)は、インドのネットワークセキュリティとサイバーリスク管理市場において31.05%のシェアを維持し、特権アクセス制御からシングルサインオンに至るまで、あらゆるセグメントの基盤となっています。詳細なアクセスログを義務付ける規制条項により、IAMプラットフォームの定着がさらに進んでいます。一方で、ゼロトラストネットワークアクセス(ZTNA)は、リモートワーク施策や5Gエッジ接続に後押しされ、18.05%という最も高いCAGRを記録しています。ZTNAは、継続的な検証、マイクロセグメンテーション、コンテキストに応じた施策により、境界ベースVPNに取って代わります。
企業がポスト量子脅威への備えやDPDPコンプライアンスへの対応を進める中、暗号化とDLPの需要が高まっています。購入企業は、統一された施策エンジン下でIAM、ZTNA、暗号化を統合したソリューションスイートをますます採用しています。この融合により、運用上のオーバーヘッドが削減され、MSME(中小零細企業)における導入が加速し、インドのネットワークセキュリティとサイバーリスク管理市場全体で収益機会が拡大しています。
その他の特典
- エクセル形態の市場予測(ME)シート
- 3ヶ月間のアナリストサポート
よくあるご質問
目次
第1章 イントロダクション
- 市場の定義と調査の前提条件
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- フィンテック取引の拡大による攻撃対象領域の拡大
- インドのOEMファームウェアにおけるゼロデイのサプライチェーン攻撃
- CERT-Inによる6時間以内の侵害報告義務
- 中小零細企業(MSME)におけるクラウドネイティブの導入拡大
- スマート製造拠点における5Gプライベートネットワークの展開
- 生成AIを活用したフィッシング・ディープフェイク対策への支出
- 市場抑制要因
- 40万人の熟練したサイバーセキュリティ専門家の不足
- 州レベルにおけるデータ保護法の執行の不統一
- 中小企業におけるゼロトラストアーキテクチャのTCOの高さ
- 重要インフラにおけるレガシーOTシステム
- バリューチェーン分析
- 重要な規制枠組みの評価
- 主要利害関係者への影響評価
- 技術展望
- ポーターのファイブフォース分析
- マクロ経済要因の影響
第5章 市場規模と成長予測
- セグメント別
- セキュリティ情報・イベント管理(SIEM)
- セキュアウェブゲートウェイ(SWG)
- IDガバナンス・管理(IGA)
- エンタープライズ用コンテンツ認識型データ漏洩防止(DLP)
- ソリューション別
- 暗号化
- ID・アクセス管理(IAM)
- データ損失防止(DLP)
- 侵入検知・防止(IDS・IPS)
- ゼロトラストネットワークアクセス(ZTNA)
- サービス別
- ネットワークセキュリティ
- エンドポイントセキュリティ
- ワイヤレスセキュリティ
- クラウドセキュリティ
- マネージドディテクションアンドレスポンス(MDR)
- エンドユーザー産業別
- BFSI
- 政府・防衛
- ヘルスケア
- IT・通信
- 小売・eコマース
- 製造業
- 展開モード別
- オンプレミス
- クラウドベース
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- IBM Corporation
- Check Point Software Technologies Ltd.
- Trend Micro Inc.
- Fortinet Inc.
- Sophos Group plc
- Safe Security(Safe Security Pvt Ltd.、旧Lucideus)
- Quick Heal Technologies Ltd.
- Tata Communications Ltd.
- Wipro Ltd.(Cybersecurity and Risk Services)
- HCL Technologies Ltd.
- Infosys Ltd.
- Instasafe Technologies Pvt Ltd.
- XenArmor Security Solutions
- ArrayShield Technologies Pvt Ltd.
- Data Resolve Technologies Pvt Ltd.
- Netrika Consulting India Pvt Ltd.
- Mirox Cybersecurity and Technology Pvt Ltd.
- Cyberoam Technologies Pvt Ltd.(Sophosの子会社)
第7章 市場機会と今後の動向
- 未開発市場と未充足ニーズの評価