


ダークウェブインテリジェンスおよび脅威監視:市場シェア分析、業界動向と統計、成長予測(2026年~2031年)
Dark Web Intelligence and Threat Monitoring - Market Share Analysis, Industry Trends & Statistics, Growth Forecasts (2026 - 2031)

- 発行日
- ページ情報
- 英文 181 Pages
- 納期
- 2~3営業日
- 商品コード
- 2098592
- カスタマイズ可能 お客様のご希望に応じて、既存データの加工や未掲載情報(例:国別セグメント)の追加などの対応が可能です。詳細はお問い合わせください。
- 適宜更新あり 本レポートは最新情報反映のため適宜更新し、内容構成変更を行う場合があります。ご検討の際はお問い合わせください。
- 翻訳ツール提供対象 PDF対応AI翻訳ツールの無料貸し出しサービスのご利用が可能です
目次・概要・図表を含むサンプルPDF(数ページ~数十ページ)を、担当者からEメールでお送りします。費用はかかりません。
概要
Mordor Intelligenceによると、ダークウェブインテリジェンスおよび脅威監視市場の規模は、2025年に24億1,000万米ドル、2026年に27億3,000万米ドルとなり、2031年までに55億米ドルに達すると予測されており、2026年から2031年にかけてCAGR15.04%で成長すると見込まれています。
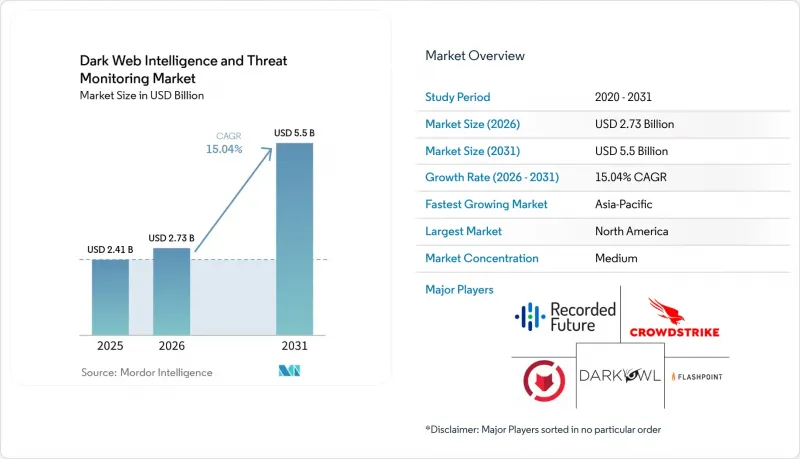
本レポートは、コンポーネント(ソフトウェア、サービス)、導入(クラウド、オンプレミス、ハイブリッド)、企業規模(大企業、中小企業)、インテリジェンスタイプ(ダークウェブ監視、ディープウェブ監視など)、エンドユーザー産業(ヘルスケア・ライフサイエンスなど)、および地域ごとに分類されています。市場予測は金額(米ドル)ベースで提示されています。
世界のダークウェブインテリジェンスおよび脅威監視市場の動向と洞察
認証情報の盗難およびアカウント乗っ取りの頻度の増加
認証情報の盗難は、企業システムへの侵入経路として最も一貫して見られるものとなっており、この変化により、ダークウェブインテリジェンスおよび脅威監視市場は、定期的なレビューから継続的な監視へと移行しつつあります。KELAの報告によると、2025年には28億6,000万件の認証情報が漏洩し、そのうちの30%以上がビジネス向けクラウドおよび認証サービスに関連するものでした。これは、攻撃活動においてID情報が極めて重要な役割を果たしていることを浮き彫りにしています。Identity Theft Resource Center(ITRC)の報告によると、35歳から64歳の成人を対象とした主な侵害手法として、ソーシャルエンジニアリングを抜き、不正なデバイスアクセスが首位となったとのことです。これは、情報窃取型マルウェアによる認証情報の流出がますます重要な役割を果たしていることを示唆しています。実際には、盗まれた認証情報は使用される前に犯罪者間の流通経路に現れることが多く、これによりセキュリティチームには短期間ではありますが、貴重な対応の機会が生まれます。この機会が重要なのは、侵害されたアカウントが実際の侵入経路となる前に、防御担当者が認証情報をリセットしたり、セッションを無効化したり、制御を強化したりできるからです。その結果、ダークウェブの脅威インテリジェンスおよび脅威監視市場では、認証情報の流出を早期の対応につなげるツールに対する購入者の明確な需要が高まっており、その恩恵を受けています。
RaaS(Ransomware-as-a-Service)および初期アクセスブローカーのエコシステムの拡大
ランサムウェアグループは現在、より広範なバリューチェーンに依存しており、ダークウェブインテリジェンスおよび脅威監視市場において、上流段階の監視の価値が高まっています。Rapid7の観察によると、2025年後半には初期アクセスブローカーが、より価値の高い企業ターゲットやプレミアム価格設定へとシフトしており、これはより選別的で利益重視のアンダーグラウンド経済が形成されていることを示唆しています。CrowdStrikeの報告によると、脆弱性の42%は公開前に悪用されており、これは多くの防御担当者がパッチ適用サイクルを開始する前に、アクセスブローカーが行動を起こし得ることを意味します。また、KELAの報告によると、2025年のランサムウェアインシデントは53%以上増加しており、アクセス権の盗難、仲介された侵入、そしてその後の恐喝活動との関連性がさらに強まっていることが示されています。これが重要なのは、アクセス権の掲載情報を監視することで、従来のインシデント対応では得られない余裕時間を防御側に確保できるからです。この余裕時間こそが、企業がダークウェブインテリジェンスおよび脅威監視市場への支出を引き続き増やしている最も明確な理由の一つです。
オープンウェブとダークウェブの相関分析における高い誤検知率
誤検知は、ダークウェブインテリジェンスおよび脅威監視市場における価値創出の最も現実的な制約の一つです。未検証のアラートを受け取ったチームは、確信を持って行動に移す前に、社内のID記録、アクセス履歴、および既知の侵害タイムラインと照合する必要があります。この問題は構造的なものであり、犯罪者向けフォーラムには、再利用された侵害データ、再パッケージ化されたダンプ、および迅速に検証することが困難な誤解を招くデータセットが流通しているためです。ITRCによると、攻撃者がAIを活用して、過去に盗まれた古い記録をより説得力のある脅威パッケージとして再利用しており、これによりノイズが増加し、相関分析が困難になっていると指摘しています。このため、多くの購入者はマネージドサービスへと移行しており、そこではアラートが顧客に届く前に、ベンダーが検証負担の大部分を引き受けています。また、これは、より優れたコンテキストグラフ機能と強力なデータエンリッチメントを備えたプロバイダーが、ダークウェブインテリジェンスおよび脅威監視市場において際立つ傾向にあることを意味します。
セグメント分析
2025年、ソフトウェアはダークウェブインテリジェンスおよび脅威監視市場の59.91%のシェアを維持しており、これはエンタープライズセキュリティプログラムにおけるプラットフォーム型ソリューションの強固な地位を反映しています。購入者が引き続きソフトウェアを好む理由は、継続的な更新、APIベースの統合、およびアラート、調査、レポート作成のための一元化されたワークフローがサポートされているためです。多くの大規模な導入事例では、ソフトウェア層がSIEMやSOAR環境に直接連携されているため、ダークウェブの調査結果を、より広範な検知および対応プロセスに活用することができます。これにより、すでに社内のアナリストや確立された運用モデルを持つ組織において、ソフトウェアが依然としてデフォルトの選択肢であり続けています。
この状況のもう一つの側面はより急速に変化しており、それがダークウェブインテリジェンスおよび脅威監視市場において、サービスがますます重要になっている理由です。サービス市場は2026年から2031年にかけてCAGR16.12%で成長すると予測されており、これはこのセグメント内で最も速いペースとなります。マネージドセキュリティプロバイダーは、ダークウェブの監視機能をより広範な検知・対応パッケージに組み込んでおり、これにより、専任のインテリジェンス担当者がいないチームにとっての導入障壁が低減されています。これは、カバー範囲を確保したいものの、収集、検証、エスカレーションのワークフローを独自に構築したくない中規模組織にとって特に重要です。また、AIを活用したトリアージにより、プロバイダーはアラート処理における手作業の負担を軽減できており、これによりマネージドサービスの経済性が向上しています。その結果、ソフトウェア需要が減少するわけではなく、プラットフォームの制御を求める購入者と、運用サポートを求める購入者との間で、より明確な二極化が進んでいます。この変化により、ダークウェブインテリジェンスおよび脅威監視市場において、両方の収益源が引き続き重要視される一方で、増分成長はサービス主導型モデルへとシフトしています。また、より多くの組織が社内に完全な機能を構築する代わりに、成果を購入できるようになったため、対象となる顧客基盤も拡大しています。
2026年にはクラウド導入が市場の53.02%を占め、ダークウェブインテリジェンスおよび脅威監視市場において、購入者がスケール、更新速度、インフラのオーバーヘッド削減をいかに重視しているかを浮き彫りにしています。クラウドプラットフォームは、新しいソースデータを迅速に取り込み、マルチテナント型提供をサポートし、顧客側での長い導入サイクルを要することなく、モデルやワークフローの改善を展開することができます。これは、セキュリティエンジニアリングチームが小規模な組織にとって特に魅力的です。大規模なローカル環境を維持することなく、最新のインテリジェンスにアクセスできるからです。また、クラウドは、サブスクリプション型サービスの利用拡大とも相性が良く、これにより大企業以外のアカウントへのアクセスも広がっています。
ハイブリッド導入は、2031年までCAGR 16.23%で最も高い成長率を示すと予測されており、この傾向はクラウドの拒絶というよりは、ガバナンス上の妥協を反映したものです。ダークウェブインテリジェンスおよび脅威インテリジェンス市場のこの分野において、ハイブリッドモデルが支持を集めているのは、組織が機密性の高いワークフローや内部マッピングを管理された環境内に保持しつつ、広範な外部インテリジェンスを受け取ることができるためです。金融機関、防衛関連企業、および公共部門の購入者は、一部のデータ、ユーザー、または対応プロセスを厳格に管理された環境から持ち出すことができないため、こうした分離を必要とすることがよくあります。レジリエンスや継続的なモニタリングに対する規制当局の注目が高まっていることも、特に報告義務が厳しい分野において、このアプローチを後押ししています。オンプレミス展開には依然として意義がありますが、ベンダーはイノベーションの大部分をクラウドネイティブのロードマップに投資しており、その結果、時間の経過とともに機能の充実度においてオンプレミス環境が後れを取る可能性があります。ハイブリッド型はこのギャップを逆手に取り、すべての活動をパブリッククラウド環境に移行することなく、最新のインテリジェンスの広範な範囲を求める購入者を惹きつけています。これにより、ダークウェブ・インテリジェンスおよび脅威監視市場において、ハイブリッド型はコンプライアンス要件とプラットフォームの近代化をつなぐ最も実用的な架け橋としての地位を確立しています。また、今後の成功は、純粋なホスティングの場所よりも、ベンダーが収集、分析、および機密性の高い内部対応をいかに適切に分離できるかにかかっていることを示唆しています。
地域別分析
2025年、北米はダークウェブインテリジェンスおよび脅威監視市場シェアの31.18%を占め、地域としての主導的地位を維持しました。この地域は、多額のセキュリティ投資、集中したベンダー基盤、そして情報漏洩の開示や予防的モニタリングに対する広範な理解という利点に恵まれています。ニュージャージー州サイバーセキュリティ・通信統合センターは、インターネット上で150億件以上の認証情報セットがアクセス可能であり、認証情報を利用した攻撃が、公的機関および民間組織にとって依然として最大の脅威ベクトルであると指摘しています。カナダもこの見解を裏付ける形で、2025~2026年度の国家サイバー脅威評価(National Cyber Threat Assessment)において、国家が支援するサイバー活動が引き続き最大の脅威となる見込みであると述べています。米国は、大企業、金融機関、公共部門の事業者が継続的な需要を牽引しているため、ダークウェブインテリジェンスおよび脅威監視市場における主要な収益源であり続けています。
欧州は依然として第2位の地域市場であり、その勢いは、法的に定められたレジリエンスおよび報告要件と密接に関連しています。ISACAは、DORAおよびNIS2が継続的な監視と迅速な報告を義務付けており、これが金融サービスやその他の重要セクターにおける調達を後押ししていると指摘しました。ドイツからは明確な兆候が見られます。BSI(連邦情報セキュリティ局)は2025年の調査で、1日あたり平均119件の新たな脆弱性を記録した一方、BKA(連邦刑事警察局)は、Deutsche Telekomのインフラに対するDDoS攻撃が3万6,000件以上発生したと報告しており、これは2024年比で25%の増加となります。英国、フランス、およびベネルクス諸国は引き続き企業の需要を牽引していますが、南欧および東欧は、サービス主導の事業拡大に向けた初期段階の機会として残っています。
アジア太平洋地域は、2031年までに16.67%という地域別で最高のCAGRで推移すると予測されており、ダークウェブインテリジェンスおよび脅威監視市場において最も急速に成長する地域となる見込みです。この成長は、デジタル決済の拡大、サイバー犯罪への曝露リスクの高まり、そして主要経済圏全体におけるコンプライアンス環境の厳格化によって支えられています。オーストラリアは重要な事例と言えます。2024年サイバーセキュリティ法およびデータ漏洩届出制度により、機密データを扱う組織にとって継続的なモニタリングの実用的な価値が高まったためです。中国、日本、韓国、および東南アジアの一部でも需要が拡大しており、中小企業はクラウド経由で提供されるサービスへの関心を高めています。南米は、ブラジルとアルゼンチンを筆頭とする新興市場であり続けており、特に金融サービスや、認証情報の盗難およびデジタルバンキングのリスクに関連する政府の使用事例において需要が見られます。中東およびアフリカでも関心が高まっており、特に湾岸地域の金融機関や、通信・銀行インフラへの注目が高まっている南アフリカやナイジェリアで顕著です。これらの傾向を総合すると、ダークウェブ情報および脅威監視市場は、もはや成熟した欧米の購入者にのみ集中しているわけではなく、デジタル化が急速に進み、脅威への曝露リスクが高まっている地域へと拡大していることがわかります。
その他の特典:
- エクセル形式の市場予測(ME)シート
- 3ヶ月間のアナリストによるサポート
よくあるご質問
目次
第1章 イントロダクション
- 調査の前提条件と市場の定義
- 調査範囲
第2章 調査手法
第3章 エグゼクティブサマリー
第4章 市場情勢
- 市場概要
- 市場促進要因
- 認証情報の盗難やアカウント乗っ取りの発生頻度の増加
- RaaS(Ransomware-as-a-Service)および初期アクセスブローカーのエコシステムの拡大
- 侵害の検知およびインシデントへの備えに対する規制上の圧力
- AIを活用した脅威ハンティングおよび相関分析ワークフローの拡大
- 詐欺・金融犯罪対策チームによる盗難データのシャドウ調達
- 重要インフラおよび防衛情報機関からの需要の増加
- 市場抑制要因
- オープンウェブとダークウェブの相関分析における高い偽陽性率
- 暗号化され、分散化され、一時的なダークウェブの情報源に起因する運用上の摩擦
- トリアージ、検証、および対応措置を行う熟練したアナリストの不足
- データ収集および出典明示に関する法的・倫理的制約
- 業界バリューチェーン分析
- 規制情勢
- 技術展望
- ポーターのファイブフォース分析
第5章 市場規模と成長予測
- コンポーネント別
- ソフトウェア
- サービス
- 導入別
- クラウド
- オンプレミス
- ハイブリッド
- 企業規模別
- 大企業
- 中小企業
- インテリジェンスタイプ別
- ダークウェブ監視
- ディープウェブ監視
- サーフェスウェブインテリジェンス
- 認証情報インテリジェンス
- ブランド・アイデンティティインテリジェンス
- エンドユーザー産業別
- BFSI
- ヘルスケア・ライフサイエンス
- IT・通信
- 小売・Eコマース
- 工業製造
- 政府・公共部門
- その他
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米諸国
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- ロシア
- その他の欧州諸国
- アジア太平洋
- 中国
- インド
- 日本
- 韓国
- オーストラリア
- その他のアジア太平洋諸国
- 中東・アフリカ
- 中東
- サウジアラビア
- アラブ首長国連邦
- その他の中東諸国
- アフリカ
- 南アフリカ
- ナイジェリア
- その他のアフリカ諸国
- 中東
- 北米
第6章 競合情勢
- 市場集中度
- 戦略的動向
- 市場シェア分析
- 企業プロファイル
- Recorded Future, Inc.
- CrowdStrike, Inc.
- ZeroFox Holdings, Inc.
- DarkOwl, LLC
- Flashpoint, Inc.
- KELA Group Ltd.
- Cybersixgill Ltd.
- Rapid7, Inc
- ReliaQuest, LLC
- Searchlight Cyber Ltd.
- SpyCloud, Inc.
- OneAvenue Ltd.
- EclecticIQ B.V.
- ThreatConnect, Inc.
- BitSight Technologies, Inc.
- Cyberint Ltd
- Google LLC
- Microsoft Corporation
- IBM Corporation
- Palo Alto Networks, Inc.
第7章 市場機会と将来の展望



